Când bănuiești că un laptop, un PC sau un echipament IoT ar putea fi infectat cu malware, prima reacție nu ar trebui să fie “hai să vedem tot ce circulă prin rețea”. Tocmai aici apar problemele de confidențialitate. Dacă pornești o captură largă pe infrastructura obișnuită a firmei sau a casei, riști să colectezi și trafic care nu are legătură cu dispozitivul suspect: sesiuni web, e-mailuri, nume de gazdă sau alte metadate aparținând altor utilizatori.
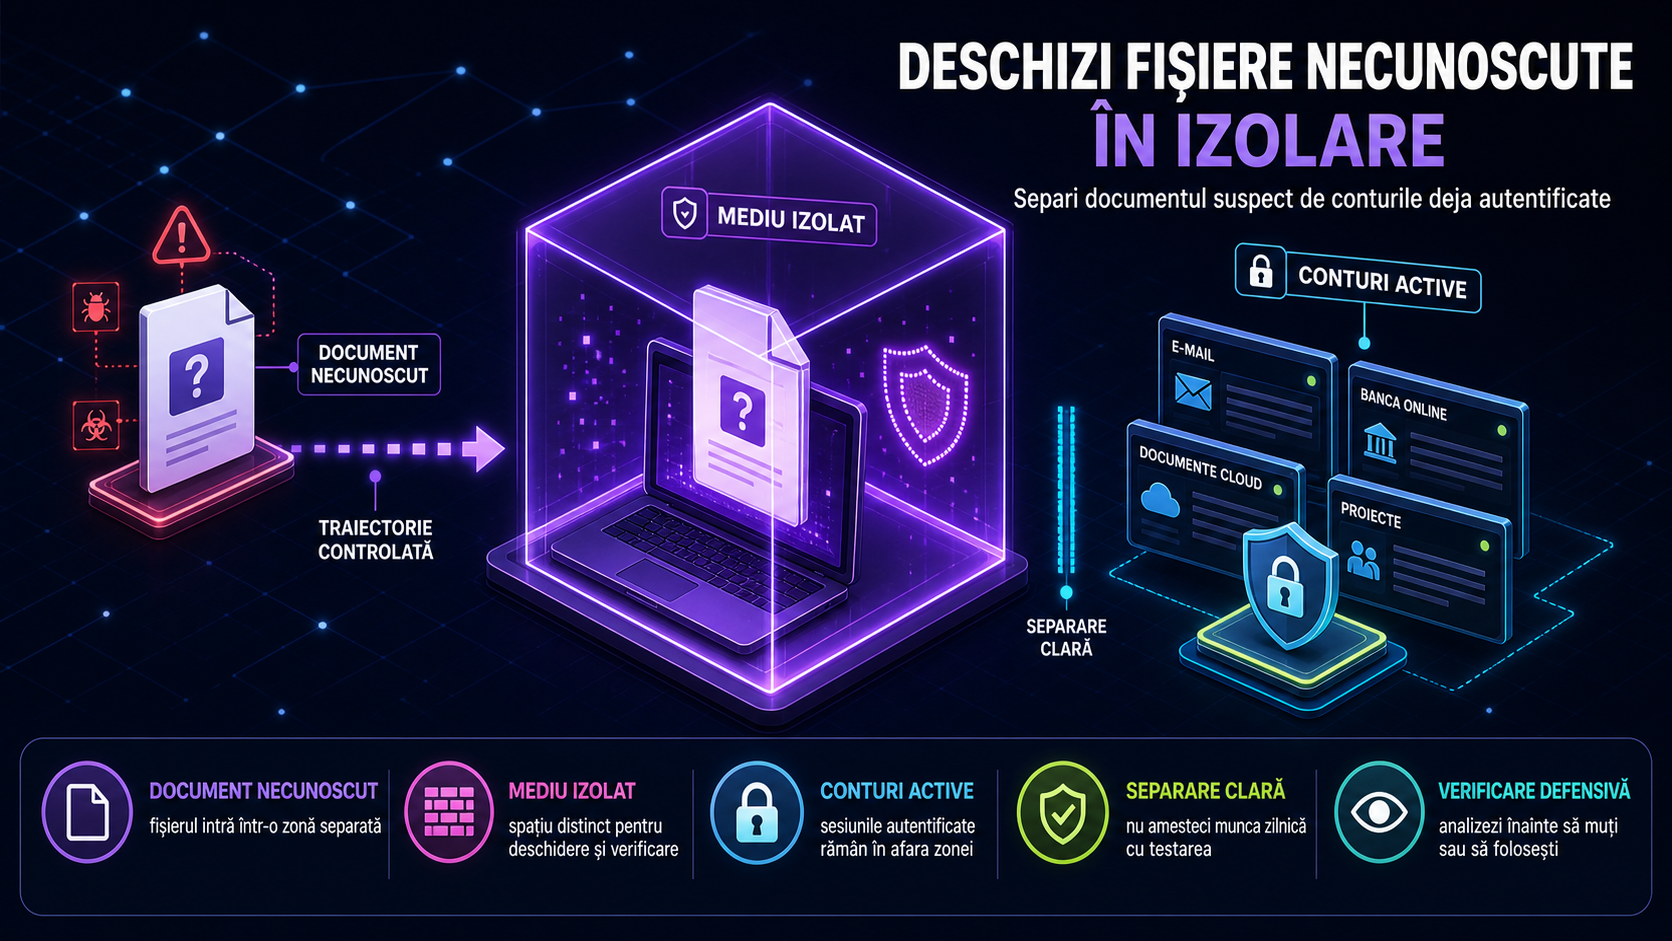
Abordarea corectă este mai disciplinată: izolezi dispozitivul și observi strict ce face el, nu restul rețelei.
Ce înseamnă, de fapt, “rețea izolată”
În practică, vorbim despre un segment separat de producție. Poate fi o rețea de laborator, un VLAN dedicat, un switch separat sau o legătură controlată printr-un TAP ori un port de monitorizare configurat doar pentru acel echipament. Ideea de bază este simplă: dispozitivul suspect nu mai stă lângă calculatoarele oamenilor din firmă și nici lângă telefoanele sau imprimantele care generează trafic legitim.
ENISA a arătat în ediția 2024 a raportului Threat Landscape că ransomware-ul și amenințările împotriva datelor rămân printre riscurile majore. Asta explică de ce izolarea timpurie contează. Dacă ai dubii serioase, nu analiza direct în rețeaua de producție.
Prima regulă: captezi cât mai aproape de dispozitiv
Documentația Wireshark spune foarte clar că, dacă ai nevoie de date de la un host anume, cea mai bună variantă este să captezi pe mașina respectivă sau pe legătura ei dedicată. Asta este vestea bună și pentru confidențialitate: nu trebuie să “asculți” toată rețeaua ca să vezi ce face un singur sistem.
Dacă dispozitivul încă pornește și nu există risc imediat de propagare, poți face captură locală. Dacă nu vrei să rulezi instrumente direct pe el, îl muți într-un segment separat și observi doar portul lui. Pe o rețea comutată, simplul mod promiscuu nu îți arată automat traficul altora, dar nici nu trebuie folosit ca pretext pentru o captură mai largă decât e nevoie.
Cum eviți interceptarea datelor altor utilizatori
Aici contează arhitectura, nu doar software-ul.
Cea mai sigură opțiune este să muți dispozitivul suspect pe un switch sau un VLAN separat, fără alți utilizatori conectați. Dacă ai nevoie de observație de rețea, configurezi monitorizare doar pentru portul acelui dispozitiv. Wireshark notează că port mirroring sau SPAN pot fi folosite pentru un port specific, nu pentru întregul switch. Cu alte cuvinte, oglindești strict traficul acelui echipament.
Dacă poți lucra direct pe sistemul suspect, utilitare precum dumpcap sau Wireshark permit capturi cu filtre și chiar fără activarea modului promiscuu. Asta ajută atunci când vrei să vezi strict conexiunile generate de hostul investigat. Important: filtrele reduc ce salvezi în fișier, dar nu înlocuiesc separarea fizică sau logică. Dacă dispozitivul rămâne într-o rețea comună, tot poți colecta mai mult decât ai intenționat.
O altă măsură bună este să definești din start scopul capturii: DNS, conexiuni către IP-uri externe, trafic HTTP/HTTPS la nivel de metadate, volume neobișnuite, încercări repetate de contact. Nu încerca să aduni “tot”, doar pentru că poți.
Ce merită urmărit la un dispozitiv suspect
Într-un caz de malware, primele semne utile sunt de obicei destul de clare: interogări DNS neobișnuite, conexiuni repetate către domenii necunoscute, încercări de beaconing la intervale regulate, trafic către IP-uri externe fără legătură cu activitatea normală a utilizatorului sau volume de date ieșite din tipar.
Dacă ai un laborator cu acces controlat la internet, poți lăsa dispozitivul să comunice numai printr-un gateway bine definit și monitorizat. Dacă nu ai această infrastructură, este mai prudent să limitezi complet ieșirea și să faci analiza împreună cu un specialist sau într-un mediu dedicat de incident response.
Ce să nu faci
Nu porni captură pe uplink-ul principal al firmei doar ca să “fii sigur că nu ratezi nimic”. Nu folosi tehnici intruzive ca să forțezi devierea traficului altor sisteme. Și nu păstra în același fișier datele dispozitivului suspect amestecate cu traficul legitim al colegilor sau clienților.
NIST insistă, în ghidurile sale de răspuns la incidente, pe analiză țintită și pe răspuns proporțional. Asta se traduce foarte bine aici: colectezi doar datele necesare pentru a înțelege incidentul și pentru a decide dacă sistemul trebuie deconectat, reimaginat sau investigat mai departe.
Concluzia practică
Dacă vrei să analizezi sigur traficul unui dispozitiv suspect, cheia nu este o captură mai mare, ci o captură mai curată. Izolezi echipamentul, observi doar hostul respectiv, folosești un port dedicat sau o captură locală și stabilești dinainte ce vrei să afli. Așa reduci riscul juridic și operațional, protejezi datele altor utilizatori și obții probe mai utile.
Pe scurt, confidențialitatea nu este un obstacol în investigație. Este parte dintr-o investigație făcută corect.