Tot mai multe extensii AI promit rezumate instant, completare de texte, răspunsuri automate în email, analiză de pagini sau asistență direct în CRM, documente și platforme de colaborare. Pentru utilizator, tentația este clară: instalezi rapid și câștigi timp. Problema este că, în browser, o extensie utilă poate primi și acces foarte larg la datele pe care le vezi zilnic. De aceea, în 2026, auditarea unei extensii AI înainte de instalare nu mai este o exagerare tehnică, ci o verificare de bază.
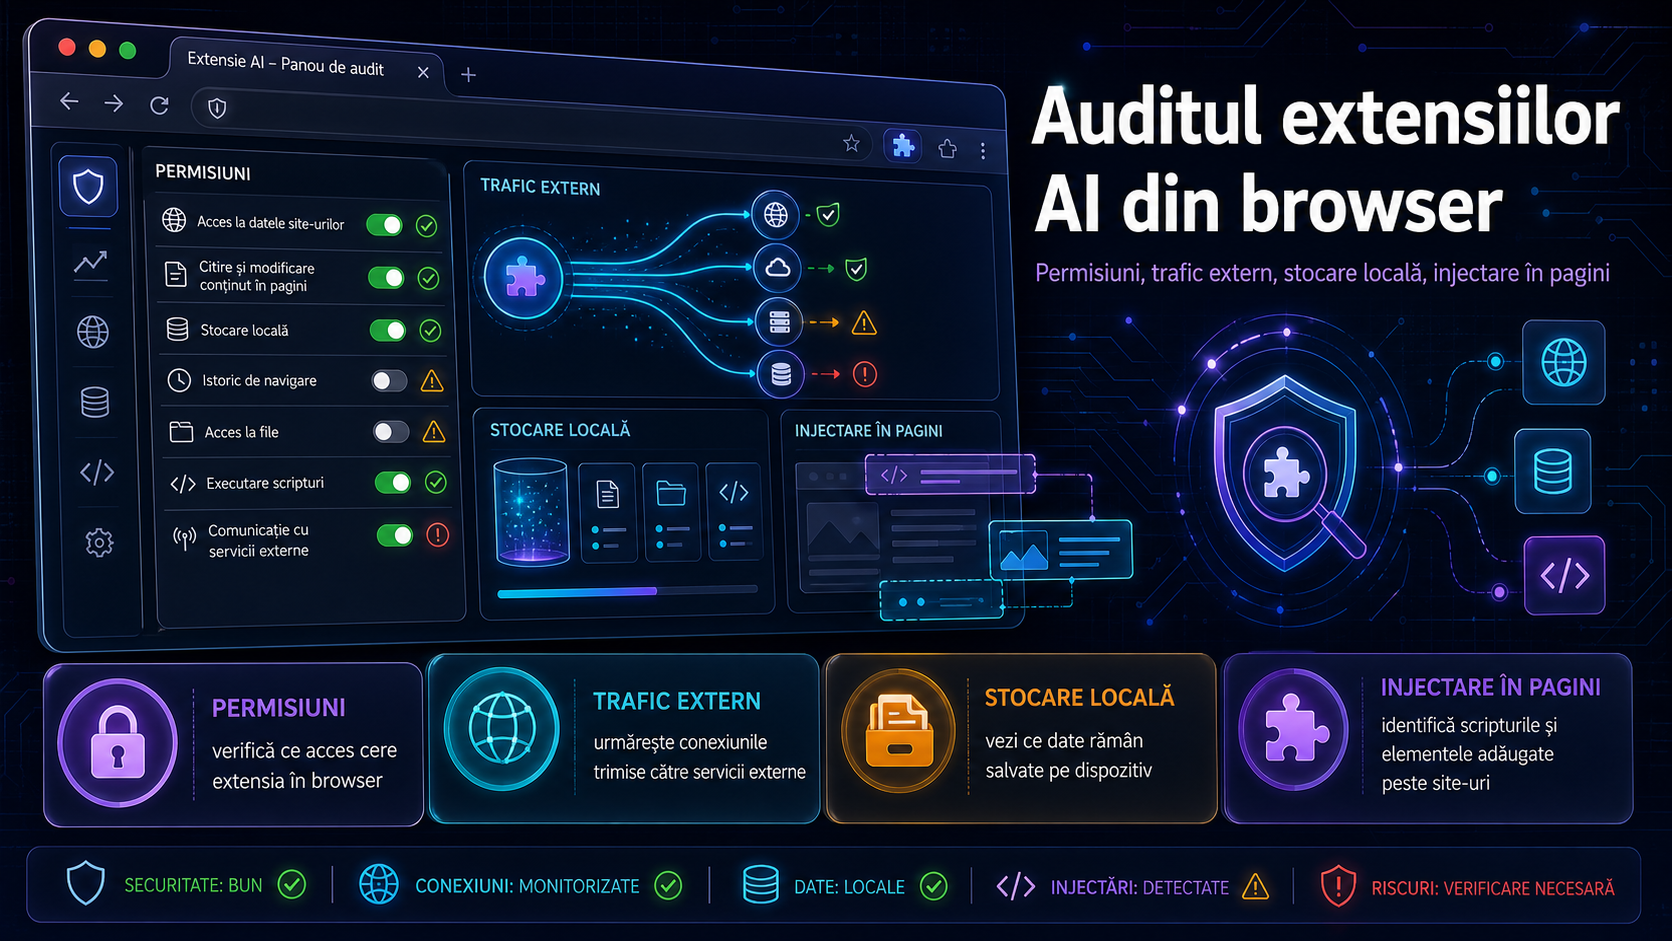
Primul lucru care trebuie analizat sunt permisiunile. Documentația oficială Chrome pentru extensii arată clar că host permissions permit unei extensii să interacționeze cu anumite adrese web și, în unele cazuri, să facă solicitări de rețea din paginile proprii ale extensiei, să citească proprietăți sensibile din tab-uri sau să injecteze programatic un content script. Mozilla recomandă la rândul ei să fie cerute doar permisiunile necesare, nu un acces mai larg „pentru orice eventualitate”. Pentru un utilizator sau o firmă, traducerea practică este simplă: dacă un tool AI cere acces la toate site-urile vizitate, trebuie să existe un motiv clar și ușor de înțeles.
Al doilea punct de audit este injectarea în pagini. MDN explică faptul că un content script rulează în contextul unei pagini web și poate citi sau modifica conținutul paginii folosind API-urile standard ale browserului, cu condiția să aibă host permissions pentru originea respectivă. Asta înseamnă că o extensie AI nu vede doar interfața proprie, ci poate ajunge exact în pagina în care lucrezi: webmail, CRM, documente interne, platforme de ticketing, panouri de administrare sau instrumente financiare. Din acest motiv, merită verificat dacă extensia funcționează doar pe site-uri declarate clar sau dacă încearcă să se atașeze aproape peste tot.
Al treilea test ține de traficul extern. O extensie AI rareori procesează totul local. De multe ori trimite text, fragmente de pagină, prompturi sau metadate către serverele furnizorului ori către alți parteneri tehnici. Aici auditul nu înseamnă panică, ci observare concretă: deschizi pagina oficială a extensiei, verifici politica de confidențialitate, vezi dacă sunt explicate categoriile de date transmise și, dacă ai competențele interne necesare, verifici în DevTools către ce domenii pleacă cererile. Dacă vezi conexiuni către multe servicii terțe care nu sunt explicate public, acesta este un semnal de risc care merită clarificat înainte de folosire în conturi sensibile.
Al patrulea element este stocarea locală. MDN precizează că elementele din storage.local sunt locale pe dispozitivul pe care extensia este instalată. Cu alte cuvinte, o extensie poate păstra local setări, istoric, șabloane, fragmente de text sau alte date necesare funcționării. Asta nu înseamnă automat ceva rău, dar trebuie înțeles ce rămâne pe laptopul utilizatorului și cât de ușor pot fi expuse acele date altor persoane cu acces la dispozitiv. Într-o firmă, întrebarea utilă este dacă extensia păstrează local informații despre clienți, texte confidențiale sau rezultate generate care nu ar trebui să rămână în browser mai mult decât este necesar.
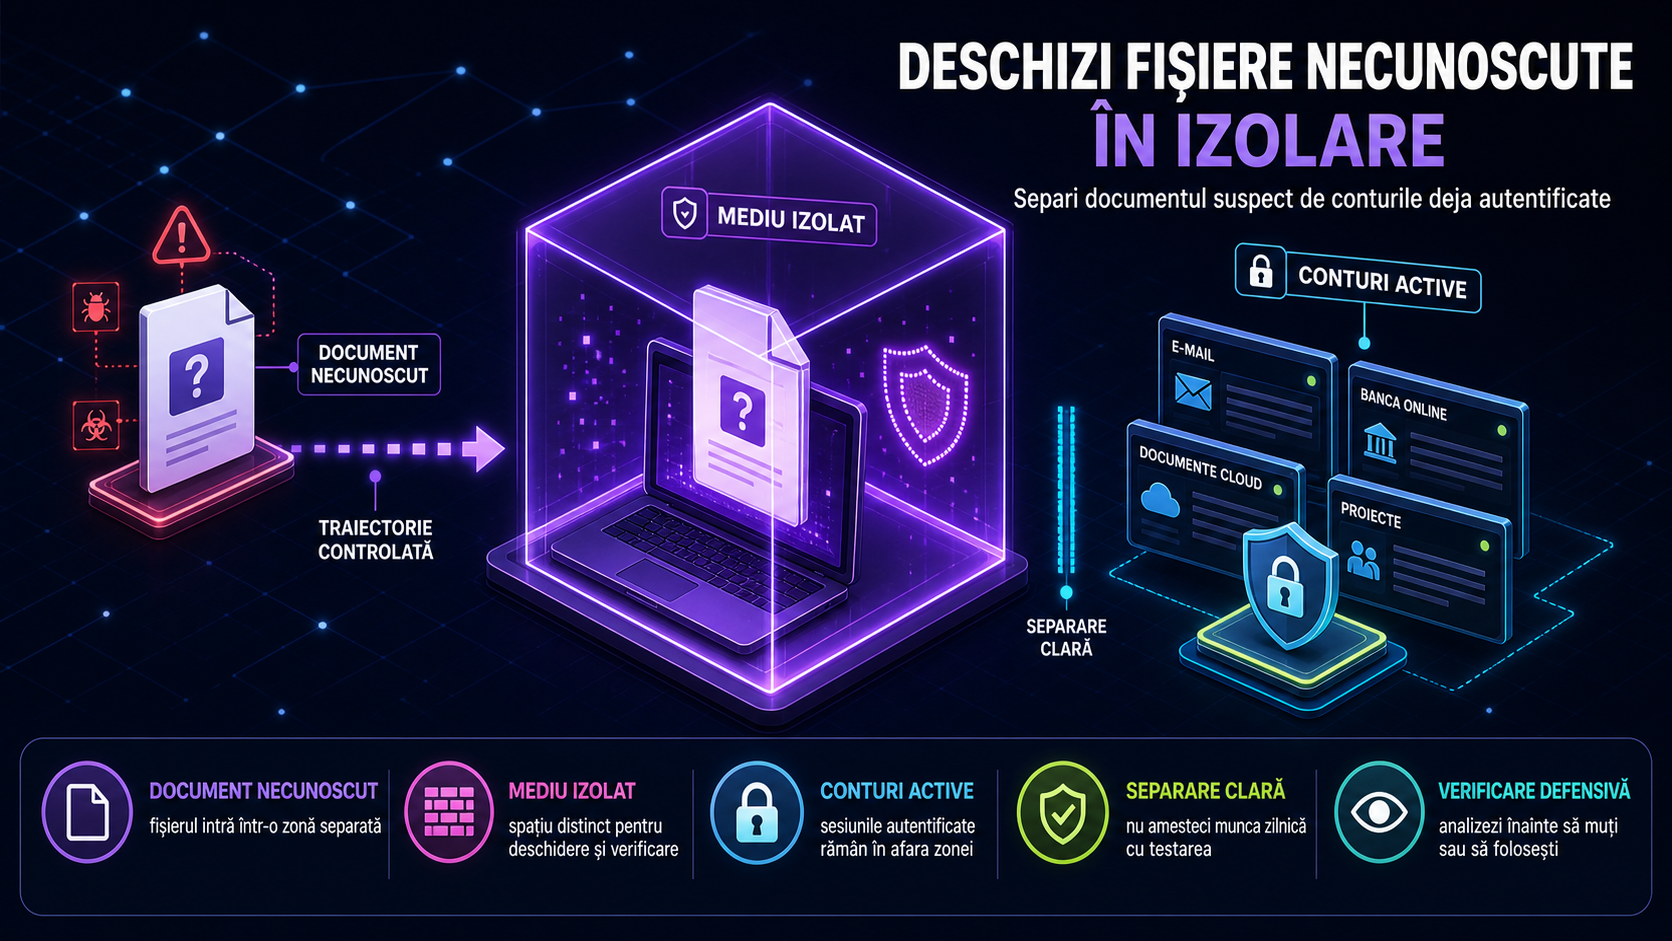
Un audit minimal, dar util, poate fi făcut și fără laborator de securitate. Verifici cine este dezvoltatorul, ce permisiuni cere extensia, pe ce site-uri rulează, ce spune politica de confidențialitate, dacă există documentație despre datele procesate și dacă produsul explică limpede când conținutul este trimis în cloud. Pentru mediile de business, merită adăugate și câteva reguli interne: testare pe un browser separat, fără sesiuni critice deschise; evitarea instalării pe conturi cu acces la date sensibile; și aprobarea centralizată a extensiilor folosite de echipă.
Pe scurt, extensiile AI pentru browser pot fi foarte utile, dar merită tratate ca software cu acces direct la fluxul tău de lucru, nu ca simple „add-on-uri” inofensive. Dacă o extensie poate citi pagina, modifica interfața, stoca date local și comunica cu servere externe, auditarea ei devine o măsură normală de igienă digitală. Pentru utilizatorii individuali, asta înseamnă mai multă atenție înainte de click pe Install. Pentru firme, înseamnă o politică clară: niciun tool AI în browser fără verificare minimă de securitate și confidențialitate.