Ai apăsat pe un link dintr-un SMS, email sau mesaj și abia după aceea ai observat că adresa pare falsă. Nu intra în panică, dar nici nu continua să navighezi. Simplul click nu înseamnă automat că telefonul sau laptopul a fost compromis. Riscul depinde de ce s-a întâmplat după deschiderea paginii: ai introdus date, ai descărcat un fișier, ai instalat o aplicație sau ai acordat permisiuni?
Primele zece minute trebuie folosite pentru limitarea riscului și protejarea conturilor.
Pasul 1: nu mai interacționa cu pagina
Nu completa formulare, nu accepta notificări, nu apăsa „Permite”, „Continuă”, „Verifică” sau „Descarcă”. Nu suna la numărul afișat în pagină și nu folosi butonul de dezabonare din mesajul suspect.
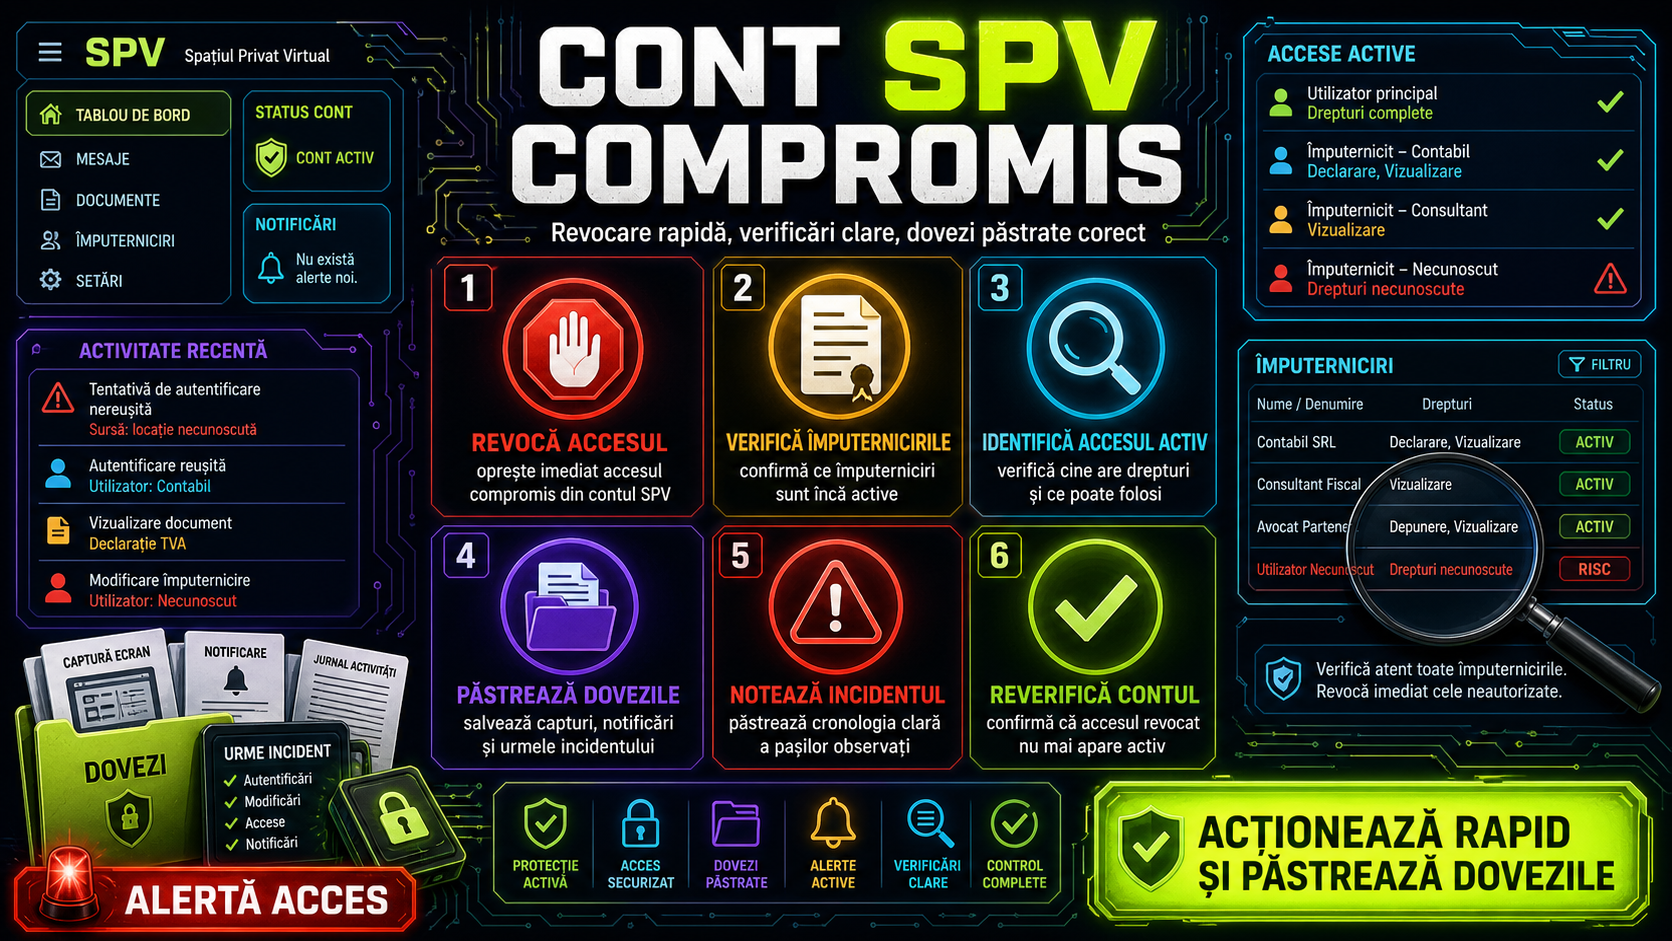
Fă o captură de ecran și notează adresa paginii, expeditorul și ora. Aceste informații pot fi utile pentru raportare. Apoi închide tabul sau browserul.
CISA recomandă să nu răspunzi și să nu mai accesezi linkurile ori atașamentele din mesajul suspect, inclusiv butoanele aparent inofensive de dezabonare.
Pasul 2: stabilește exact ce ai făcut
Răspunde rapid la patru întrebări:
- Ai deschis doar pagina?
- Ai introdus o parolă sau un cod?
- Ai oferit date bancare?
- Ai descărcat, deschis sau instalat ceva?
Dacă doar ai deschis pagina și ai închis-o fără alte acțiuni, riscul este mai redus. Verifică totuși descărcările browserului și permisiunile acordate site-ului.
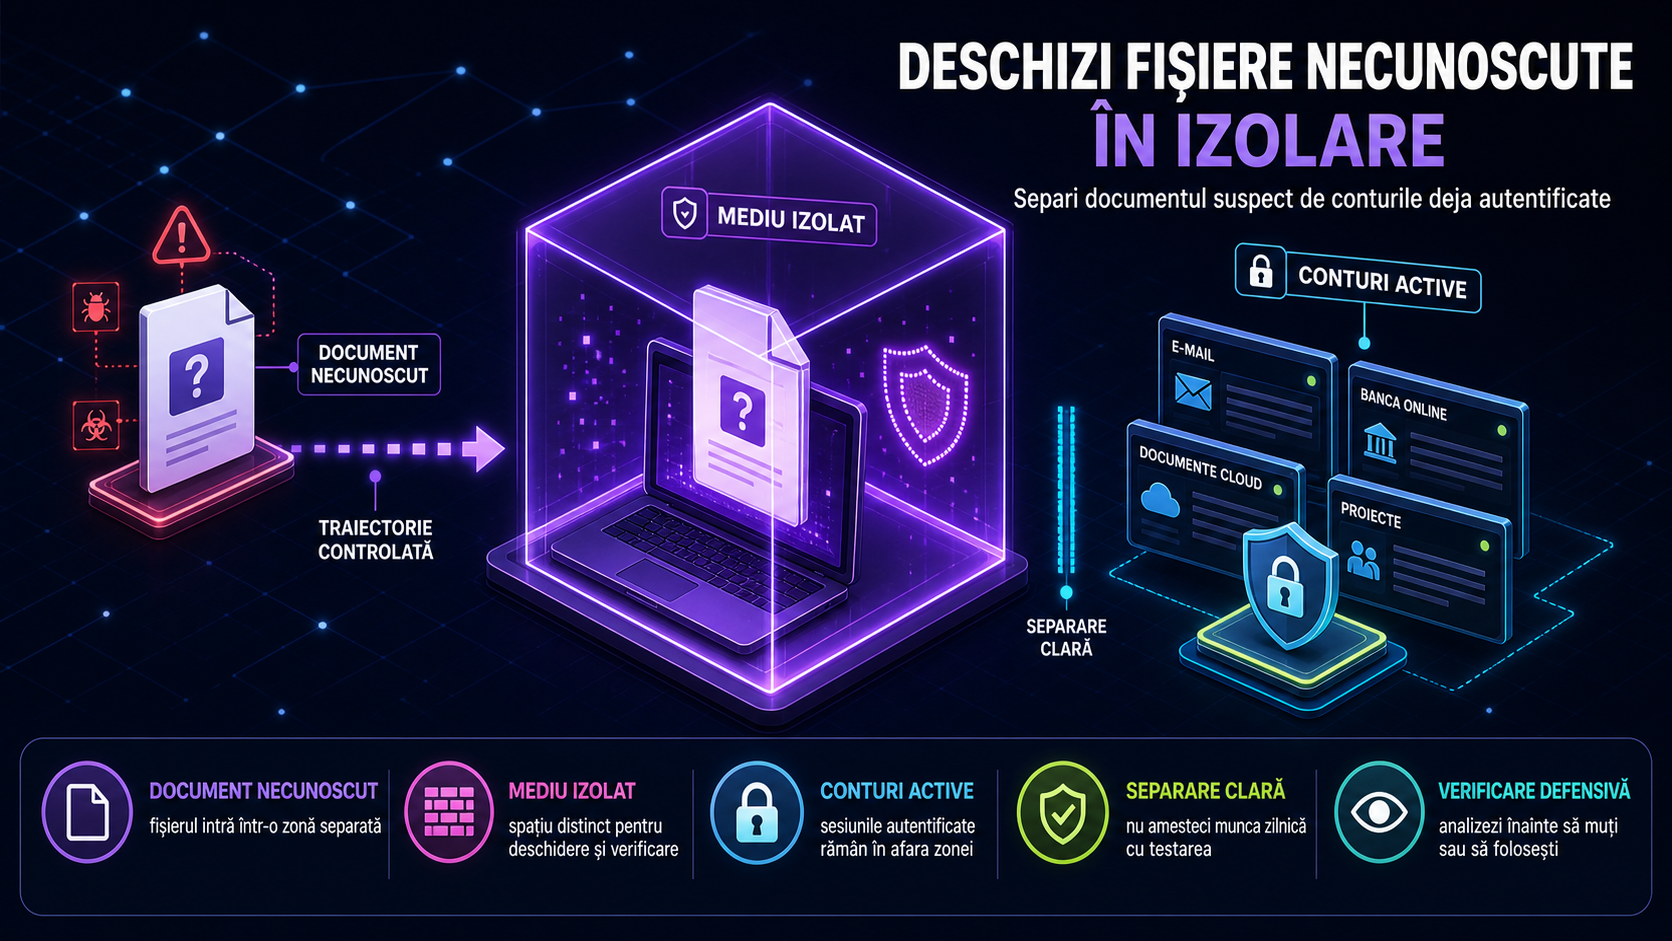
Dacă ai descărcat un fișier, nu îl deschide. Dacă ai instalat o aplicație, o extensie sau un instrument de control la distanță, tratează dispozitivul ca posibil compromis.
Pasul 3: deconectează dispozitivul când există risc de malware
Activează modul avion sau oprește conexiunea Wi-Fi și datele mobile dacă:
- ai instalat o aplicație;
- ai deschis un fișier necunoscut;
- ai permis controlul de la distanță;
- dispozitivul se comportă neobișnuit;
- apar ferestre, aplicații sau notificări necunoscute.
Deconectarea poate limita comunicarea unei aplicații malițioase cu atacatorul. Nu folosi acel dispozitiv pentru schimbarea parolelor până când nu este verificat.
Microsoft recomandă dezinstalarea aplicațiilor cerute de un fals reprezentant de suport, rularea unei scanări complete și, în cazurile serioase, chiar resetarea dispozitivului.
Pasul 4: schimbă parolele expuse de pe alt dispozitiv
Dacă ai introdus o parolă pe pagina falsă, folosește un telefon sau calculator sigur și schimb-o imediat. Începe cu emailul principal, deoarece acesta poate fi folosit pentru resetarea altor conturi.
Apoi:
- închide toate sesiunile active;
- verifică dispozitivele conectate;
- elimină metodele de recuperare necunoscute;
- activează autentificarea în doi pași;
- schimbă aceeași parolă oriunde ai refolosit-o.
DNSC și CISA recomandă schimbarea imediată a parolelor care ar fi putut ajunge la atacatori.
Pentru un cont Google, verifică zona „Recent security events” și marchează activitățile pe care nu le recunoști.
Pasul 5: contactează banca dacă ai oferit date financiare
Sună imediat la numărul oficial de pe spatele cardului sau din aplicația bancară dacă ai transmis:
- numărul complet al cardului;
- data expirării și CVV-ul;
- datele de internet banking;
- un cod OTP;
- date personale folosite pentru identificare;
- confirmarea unei plăți.
Cere blocarea cardului sau contului afectat și verificarea tranzacțiilor. Nu suna la numărul din mesajul suspect.
DNSC recomandă contactarea imediată a băncii atunci când au fost furnizate date de card, date de autentificare sau au fost efectuate plăți către atacatori.
Pasul 6: verifică descărcările și dispozitivul
Pe calculator, deschide lista de descărcări fără a executa fișierele. Șterge elementele necunoscute și rulează o scanare completă cu soluția de securitate actualizată.
Verifică:
- extensiile browserului;
- aplicațiile instalate recent;
- permisiunile pentru notificări;
- profilurile de administrare sau VPN instalate;
- procesele și aplicațiile care pornesc automat.
Actualizează browserul și sistemul de operare. Dacă este un dispozitiv de serviciu, oprește-te și anunță imediat departamentul IT sau persoana responsabilă cu securitatea. Nu încerca să ascunzi incidentul.
Pasul 7: raportează și urmărește conturile
Raportează mesajul ca phishing în aplicația de email sau mesagerie, apoi păstrează dovezile importante înainte să îl ștergi. CISA recomandă raportarea și eliminarea mesajelor de phishing.
În următoarele zile, urmărește alertele de autentificare, tranzacțiile, mesajele trimise și resetările de parolă. Atacatorii nu folosesc întotdeauna datele imediat.
Regula practică este aceasta: dacă doar ai deschis pagina, închide-o și verifică dispozitivul. Dacă ai introdus parole, securizează conturile. Dacă ai oferit date bancare, sună banca. Dacă ai instalat ceva, deconectează dispozitivul și cere verificare tehnică.
Surse folosite
- DNSC — recomandări pentru persoanele păcălite prin scam și schimbarea parolelor.
- DNSC — alertă privind fraudele și contactarea imediată a băncii după divulgarea datelor.
- CISA — identificarea, raportarea și gestionarea mesajelor de phishing.
- Google Account Help — verificarea activității și securizarea unui cont compromis.
- Microsoft Support — protecția împotriva phishing-ului și măsuri după instalarea unei aplicații suspecte.