Dacă vrei să înveți serios networking, securitate sau arhitectură de protocoale, la un moment dat ajungi la RFC-uri. Problema este că multe persoane le citesc ca pe articole obișnuite și ratează exact ce contează: obligațiile reale, condițiile speciale, excepțiile și riscurile. Un RFC nu trebuie parcurs doar „de sus în jos”, ci analizat metodic.
Primul pas este să verifici ce fel de document ai în față. Nu toate RFC-urile au aceeași greutate practică. RFC 2119 este un Best Current Practice, iar RFC 8174 actualizează modul în care trebuie citite cuvintele normative. Pentru documentele din Standards Track, merită să verifici și stadiul: RFC 6410 arată că modelul actual are două niveluri, Proposed Standard și Internet Standard. Cu alte cuvinte, înainte să extragi reguli tehnice, uită-te la statut, actualizări și documentele care modifică textul inițial.
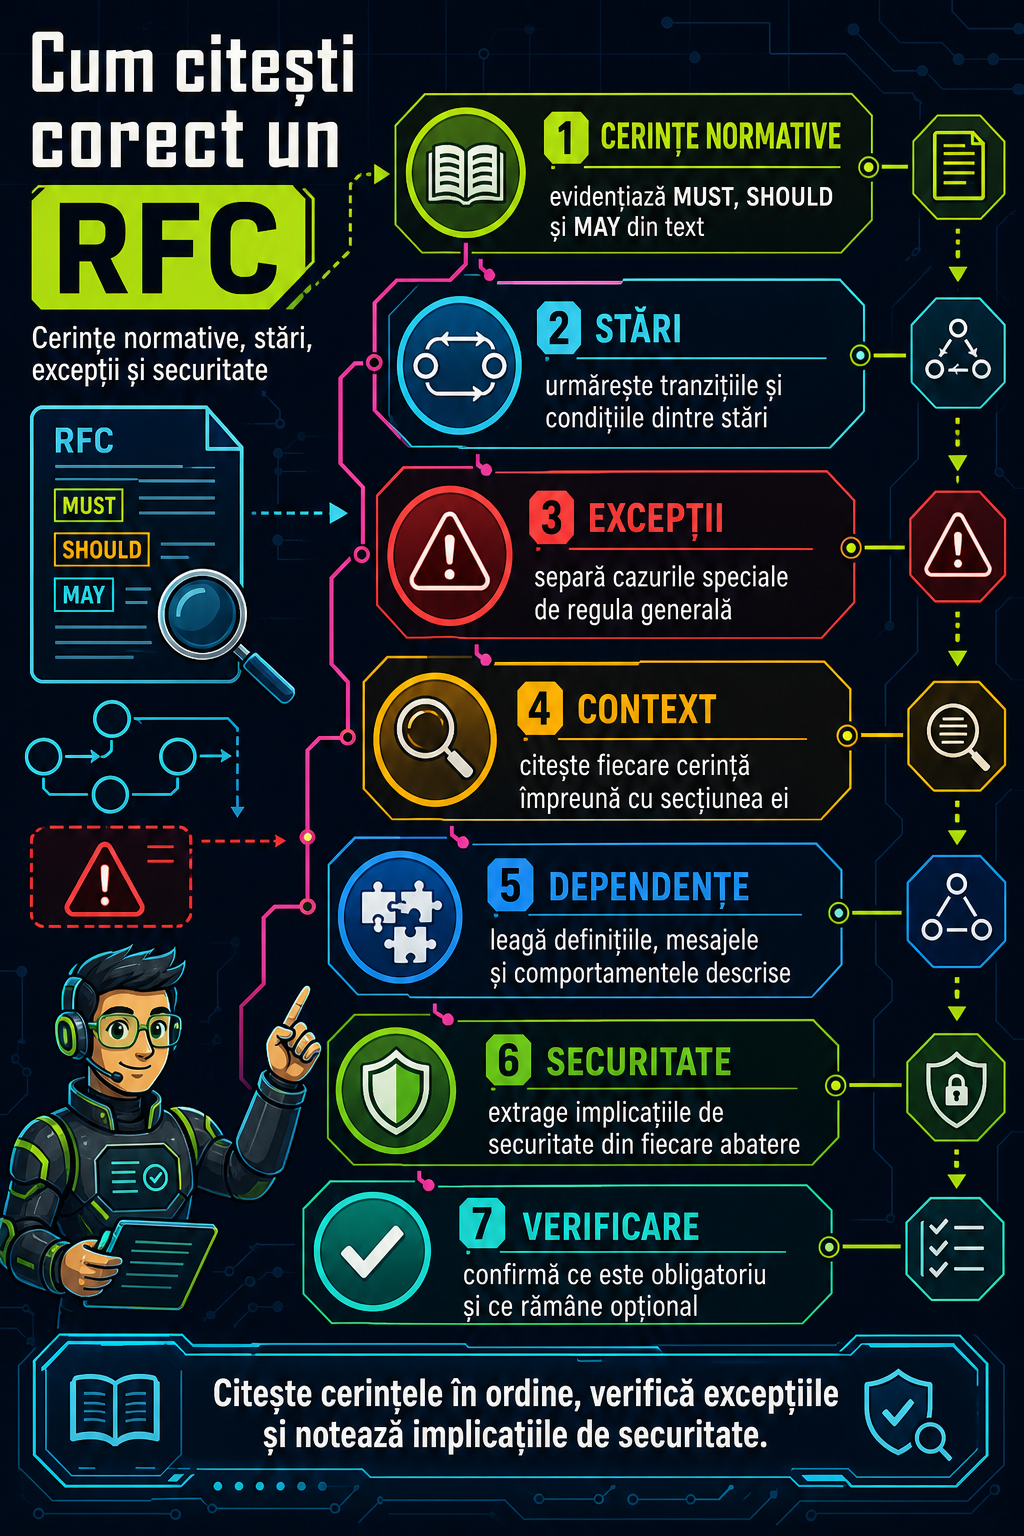
A doua etapă este identificarea limbajului normativ. În RFC 2119, cuvintele MUST, MUST NOT, SHOULD, SHOULD NOT și MAY nu sunt simple formulări stilistice. Ele definesc nivelul de obligație. MUST înseamnă cerință absolută, MUST NOT înseamnă interdicție absolută, SHOULD admite excepții, dar numai dacă implicațiile sunt bine înțelese și evaluate, iar MAY indică o opțiune reală. RFC 8174 adaugă o nuanță esențială: aceste cuvinte au sens normativ doar când apar cu majuscule și când documentul spune explicit că sunt interpretate conform BCP 14. Asta te ferește de o greșeală frecventă: să tratezi orice „should” din text ca obligație formală.
O metodă utilă este să citești RFC-ul cu un marker mental pe patru coloane: regulă, condiție, excepție, consecință. De exemplu, când vezi un MUST, întreabă imediat: în ce context se aplică, cui se aplică, există un caz limită și ce se întâmplă dacă implementarea nu respectă cerința? La SHOULD, întrebarea corectă nu este „pot să ignor?”, ci „în ce situații este justificat și ce risc introduc dacă mă abat?”. Citirea devine mult mai clară când transformi propozițiile normative în decizii concrete.
Al treilea pas, ignorat de mulți începători, este urmărirea stărilor. Un protocol nu înseamnă doar câmpuri și mesaje, ci tranziții: ce se întâmplă înainte, în timpul și după un eveniment. Caută cuvinte precum initiate, receive, send, upon receipt, before, after, while, unless sau otherwise. Ele indică adesea o mașină de stări implicită. Dacă RFC-ul spune că un sistem trimite un mesaj doar după validarea unei condiții și închide sesiunea într-un alt caz, ai deja logică operațională, chiar dacă nu există diagramă. Pentru cine lucrează în cybersecurity, această lectură este valoroasă fiindcă multe erori de implementare apar exact la tranzițiile greșit înțelese.
Al patrulea pas este să separi regulile de excepții. În multe RFC-uri, excepțiile nu sunt grupate frumos într-o singură secțiune. Ele apar în note, în paranteze, în formulări cu except, unless, however sau in some circumstances. Aici se rup de obicei implementările grăbite. Dacă citești doar regula principală și sari peste excepții, poți ajunge la configurări incompatibile sau la concluzii greșite despre conformitate.
Al cincilea pas este să citești obligatoriu secțiunea de securitate, nu la final, ci ca parte din analiza tehnică. RFC 3552 spune clar că toate RFC-urile trebuie să aibă o secțiune Security Considerations. Mai important, RFC 2119 explică faptul că nerespectarea unui MUST sau SHOULD poate avea efecte subtile de securitate. Asta înseamnă că un detaliu aparent banal, cum ar fi ordinea validării, tratarea erorilor sau comportamentul implicit, poate schimba nivelul de expunere al unei implementări.
În practică, o citire avansată a unui RFC arată așa: verifici statutul și documentele care îl actualizează, marchezi cuvintele normative, extragi stările și tranzițiile, notezi excepțiile și abia apoi formulezi concluzii tehnice. Dacă vrei să înveți rapid și corect, nu încerca să memorezi tot textul. Construiește o fișă scurtă cu obligații, opțiuni, cazuri limită și riscuri. Este una dintre cele mai bune resurse gratuite pentru oricine vrea o carieră serioasă în Cyber sau AI aplicat infrastructurii.
Surse
- RFC Editor, RFC 2119 — Key words for use in RFCs to Indicate Requirement Levels
- RFC Editor, RFC 8174 — Ambiguity of Uppercase vs Lowercase in RFC 2119 Key Words
- RFC Editor, RFC 3552 — Guidelines for Writing RFC Text on Security Considerations
- RFC Editor, RFC 6410 — Reducing the Standards Track to Two Maturity Levels
- RFC Editor, RFC 7322 — RFC Style Guide