În multe firme mici și medii din România, serverele pornesc încă din imagini construite „după ureche”: un administrator instalează manual un sistem, mai schimbă ceva în grabă și apoi clonează discul. Problema nu este doar de eficiență, ci și de control. Când nu poți reconstrui aceeași imagine în condiții similare, apar diferențe greu de explicat, auditul devine complicat, iar verificarea securității se transformă într-un joc de ghicit. O variantă mai sănătoasă este să tratezi imaginea Linux ca pe un artefact construit declarativ, verificat și documentat.
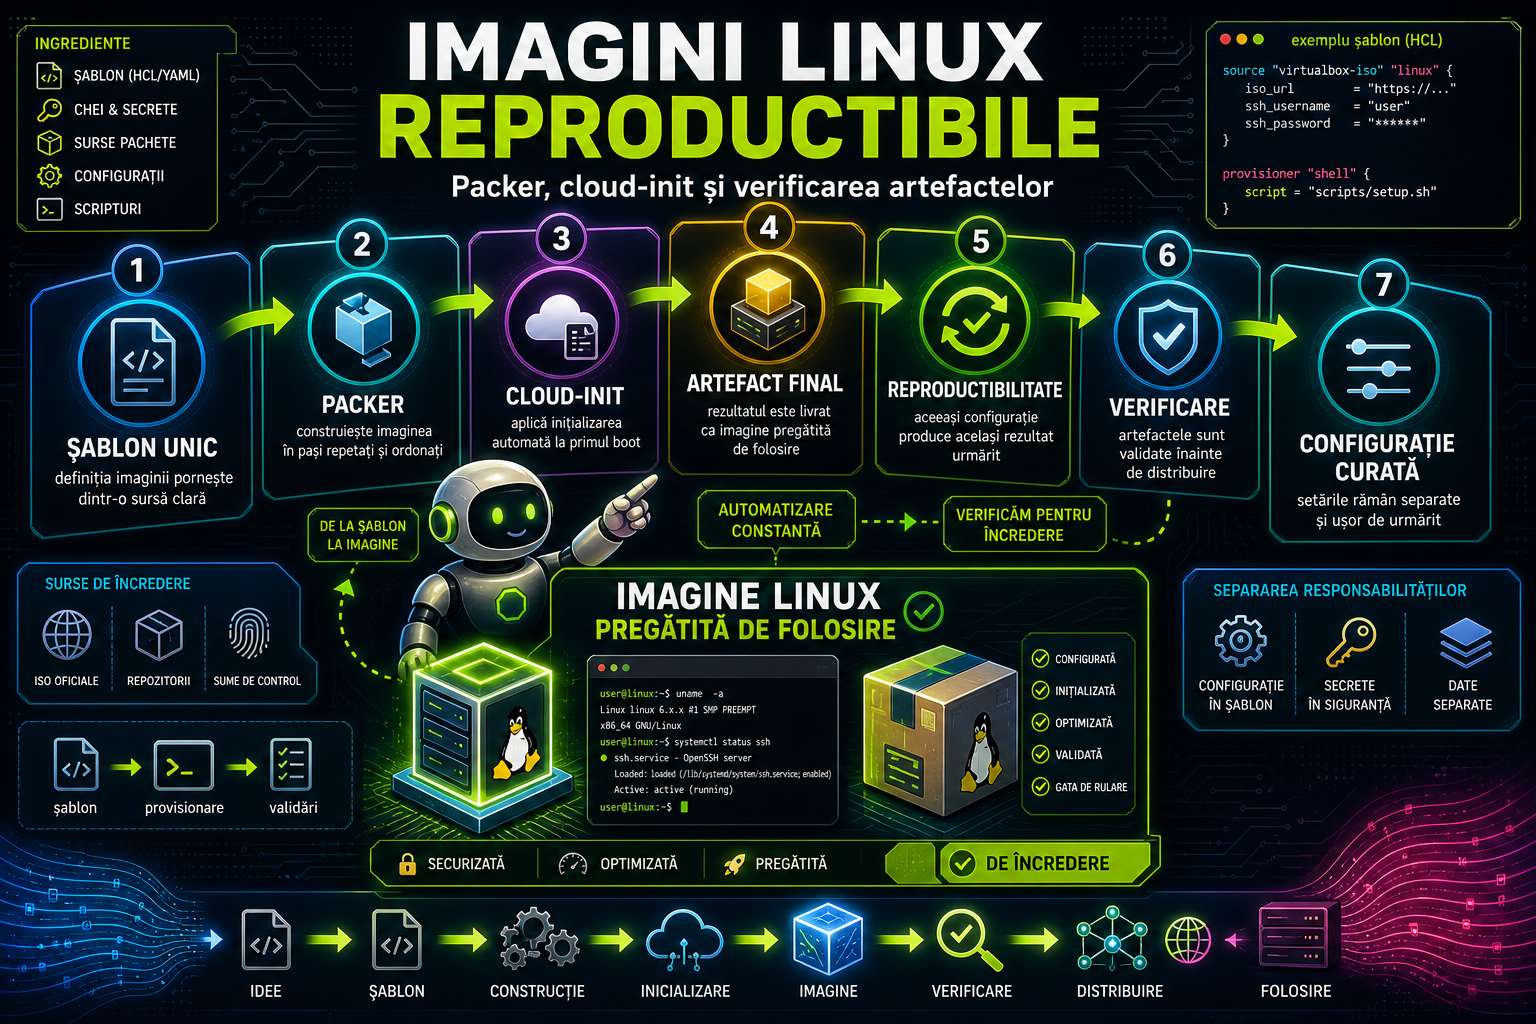
Packer este unul dintre instrumentele folosite frecvent pentru acest tip de lucru. Documentația oficială HashiCorp îl descrie ca soluție pentru crearea de imagini de mașină dintr-o singură configurație sursă, inclusiv pentru mai multe platforme. Asta nu înseamnă automat „reproducibilitate perfectă” la nivel bit cu bit, mai ales în cloud, unde intervin metadate, timpi de build și surse externe. Înseamnă însă că poți obține un proces repetabil, controlat și mult mai ușor de verificat.
Primul pas este să separi clar ce intră în imagine și ce se configurează la primul boot. Aici intervine cloud-init. Documentația proiectului arată că el folosește formate precum user-data și cloud-config pentru a aplica setări la inițializarea instanței. Pe scurt, imaginea de bază ar trebui să conțină strict ce vrei standardizat pentru toate sistemele: pachete aprobate, hardening de bază, agenți de monitorizare și configurații comune. Ce diferă de la o instanță la alta, cum ar fi hostname-ul, cheile temporare, utilizatorii sau parametrii specifici mediului, ar trebui mutat în cloud-init.
De ce contează această separare? Pentru că reduce deriva de configurație. Dacă bagi prea multă logică specifică mediului direct în build, ajungi rapid la imagini greu de refolosit și greu de comparat. Dacă lași totul pentru primul boot, imaginea devine prea „goală” și pierzi controlul asupra bazei. Un compromis sănătos este: imagine minimă, dar întărită, iar personalizarea per instanță prin cloud-init, cu fișiere versionate și revizuite ca orice alt cod operațional.
Al doilea pas este controlul strict al intrărilor. Pentru imagini Linux mai reproductibile, fixează explicit versiunea distribuției, sursa pachetelor, pluginurile Packer și fișierele folosite în build. Evită dependențele trase „la zi” fără pinning, pentru că două rulări la distanță de câteva zile pot produce rezultate diferite chiar dacă șablonul pare identic. În organizațiile care au cerințe de conformitate, merită și un snapshot intern de repository sau cel puțin o fereastră de actualizare bine definită. Reproductibilitatea înseamnă nu doar același cod, ci și intrări controlate.
Al treilea pas este să înțelegi ciclul de viață cloud-init înainte de capturarea imaginii. Documentația cloud-init explică faptul că determinarea „first boot” influențează rularea configurațiilor per instanță. Practic, dacă transformi o mașină deja inițializată într-o imagine fără o curățare corectă a stării, riști ca o instanță nouă să nu se comporte ca un sistem proaspăt. Pentru echipele care distribuie imagini în mai multe medii, acesta este unul dintre cele mai frecvente motive pentru care două instanțe „din aceeași imagine” ajung să aibă comportamente diferite.
Al patrulea pas este verificarea artefactelor, nu doar construirea lor. HashiCorp documentează explicit un post-processor Packer pentru checksum, tocmai pentru a putea verifica artefactele rezultate. Cu alte cuvinte, după build nu ar trebui să rămâi doar cu un fișier QCOW2, VMDK sau AMI, ci și cu hash-urile lui publicate intern, ideal într-un manifest de release. Astfel, echipa poate confirma rapid dacă imaginea promovată în staging sau producție este exact cea aprobată, nu o copie modificată pe traseu.
Dacă vrei un nivel mai matur de trasabilitate, Packer are și un post-processor pentru provenance, descris în documentație ca mecanism pentru generarea de attestations SLSA provenance și SBOM pentru artefacte. Aici intră întrebările importante pentru audit: din ce configurație a venit imaginea, când a fost construită, cu ce parametri și ce conține. Pentru SBOM, documentația HashiCorp arată și că provisionerul hcp-sbom lucrează cu formate standard precum SPDX sau CycloneDX. Este util mai ales când trebuie să răspunzi rapid ce pachete sau componente existau într-o imagine livrată.
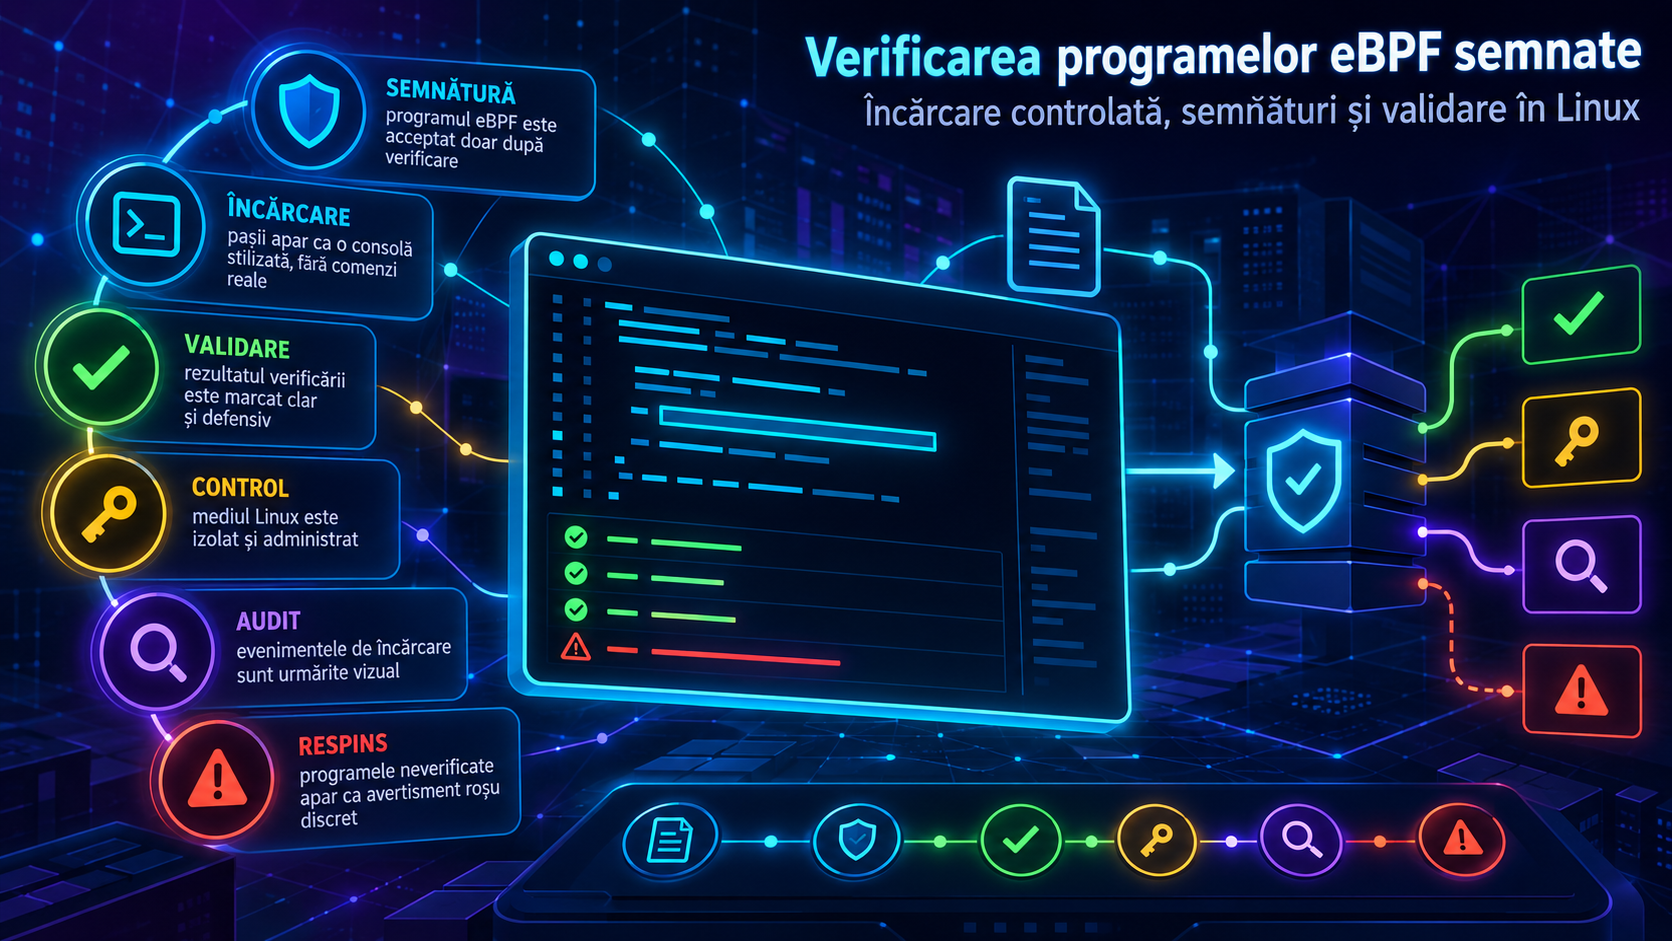
Merită și un ultim strat: semnarea artefactelor sau a metadatelor lor. Instrumente precum Cosign, din ecosistemul Sigstore, sunt folosite pentru semnare și verificare de artefacte software. În practică, multe echipe aleg să semneze manifestul, checksum-urile sau attestations, nu neapărat imaginea brută în sine. Important este ca verificarea să fie obligatorie înainte de promovarea imaginii între medii.
Pentru firmele din România, concluzia este simplă: nu urmări perfecțiunea teoretică din prima zi. Începe cu un șablon Packer versionat, mută personalizarea în cloud-init, fixează sursele și versiunile, generează checksum-uri și adaugă treptat SBOM, provenance și semnare. Chiar și fără un program mare de supply chain security, vei obține ceva esențial: imagini Linux mai previzibile, mai ușor de refăcut și mai ușor de verificat când apare o problemă.
Surse
- HashiCorp Developer — Packer Documentation
- HashiCorp Developer — checksum post-processor reference
- HashiCorp Developer — provenance post-processor reference
- HashiCorp Developer — hcp-sbom provisioner
- cloud-init documentation — Cloud-config
- cloud-init documentation — User-data formats
- cloud-init documentation — First boot determination
- Reproducible Builds — Definitions
- SLSA — Provenance
- Sigstore documentation — Signing with Cosign