Dacă într-o firmă există mai multe instrumente AI folosite „pe bucăți” — pentru redactare, suport clienți, analiză de documente, recrutare sau scoring intern — primul risc nu este neapărat tehnic, ci lipsa de evidență. În august 2026, companiile din UE trebuie să privească mai atent guvernanța AI: AI Act este aplicabil, cu excepțiile și termenele tranzitorii publicate de Comisia Europeană, iar atunci când un sistem prelucrează date personale, regulile GDPR rămân pe deplin relevante. De aceea, un inventar intern al sistemelor AI devine o măsură practică de ordine, control și conformitate.
Un astfel de inventar nu înseamnă un tabel făcut doar pentru audit. Ideea este să știi clar ce sistem există, de ce este folosit, cine răspunde pentru el și ce date intră efectiv în flux. Fără această bază, este greu să evaluezi riscurile, să răspunzi la întrebările conducerii sau să verifici dacă un furnizor extern primește mai multe date decât ar trebui.
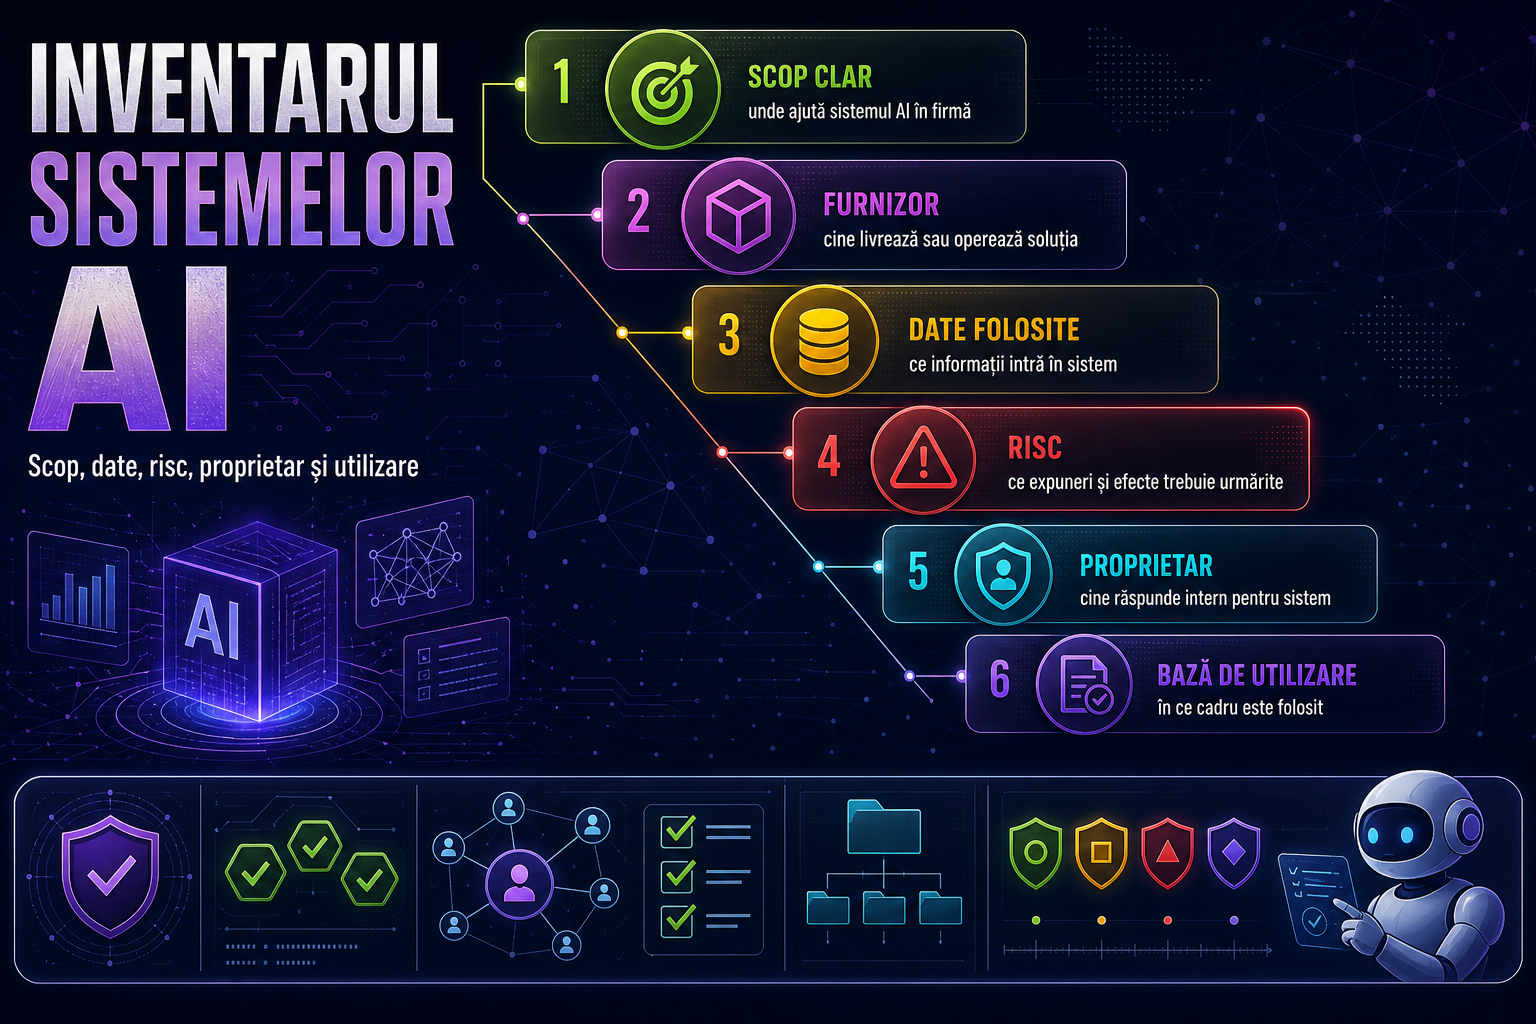
Primul câmp care merită documentat este scopul concret al sistemului. Nu este suficient „folosim AI pentru productivitate”. O formulare utilă arată ce face exact instrumentul: rezumă contracte, clasifică tichete, transcrie apeluri, generează texte de marketing sau asistă echipa HR la filtrarea CV-urilor. Scopul contează și pentru evaluarea riscului, pentru că nu toate utilizările sunt tratate la fel. Comisia Europeană explică faptul că AI Act funcționează pe o logică bazată pe risc, iar unele utilizări pot intra în zona sistemelor cu risc ridicat, în timp ce altele rămân în afara acestei categorii.
Al doilea element este furnizorul. În registru ar trebui să apară numele companiei, produsul exact, versiunea sau serviciul contractat și unde rulează efectiv sistemul, dacă această informație este disponibilă. Pentru firmele din România, întrebarea practică este simplă: folosim un model găzduit de furnizor, un serviciu integrat într-o platformă SaaS sau un instrument instalat în infrastructura proprie? Această diferență influențează clauzele contractuale, accesul la loguri, transferurile de date și modul în care poți cere măsuri suplimentare de securitate.
Al treilea câmp este tipul de date folosite. Aici inventarul trebuie să fie foarte concret: date de contact, documente comerciale, conversații cu clienții, CV-uri, date financiare, imagini, metadate sau categorii speciale de date. CNIL amintește că evidența prelucrărilor trebuie să reflecte realitatea și să identifice categoriile de date, scopul și actorii implicați. Pentru sistemele AI, aceeași disciplină este esențială. Dacă oamenii introduc liber date în chatbot-uri sau asistenți generativi, registrul trebuie să noteze clar ce este permis și ce este interzis.
Al patrulea element este nivelul de risc. În practică, merită un câmp scurt, dar explicit: risc scăzut, mediu sau ridicat, plus motivarea. Nu toate firmele trebuie să facă aceeași analiză complexă pentru fiecare instrument, însă toate câștigă dacă marchează sistemele care pot afecta semnificativ persoane, decizii, drepturi sau confidențialitatea datelor. De exemplu, un instrument de brainstorming intern nu ridică aceleași probleme ca un sistem folosit în recrutare, evaluarea angajaților sau analiza comportamentului clienților.
Al cincilea câmp este proprietarul intern. Fiecare sistem AI ar trebui să aibă un responsabil de business, nu doar un administrator IT. Proprietarul este persoana sau funcția care aprobă utilizarea, verifică dacă scopul rămâne legitim, cere revizuiri și decide când un instrument trebuie limitat sau retras. Fără proprietar, inventarul rămâne decorativ.
Al șaselea câmp este baza de utilizare. Aici e bine să separi două lucruri. Primul este baza internă: de ce a aprobat compania acel sistem, în ce proces și cu ce reguli. Al doilea este baza relevantă pentru date personale, dacă ele există în flux: temeiul GDPR al prelucrării, legătura cu evidența de prelucrare, eventualii împuterniciți și măsurile de securitate. Comisia Europeană reamintește că GDPR face parte din cadrul legal al UE privind protecția datelor, iar CNIL subliniază că registrul de prelucrare este un instrument de inventariere și analiză.
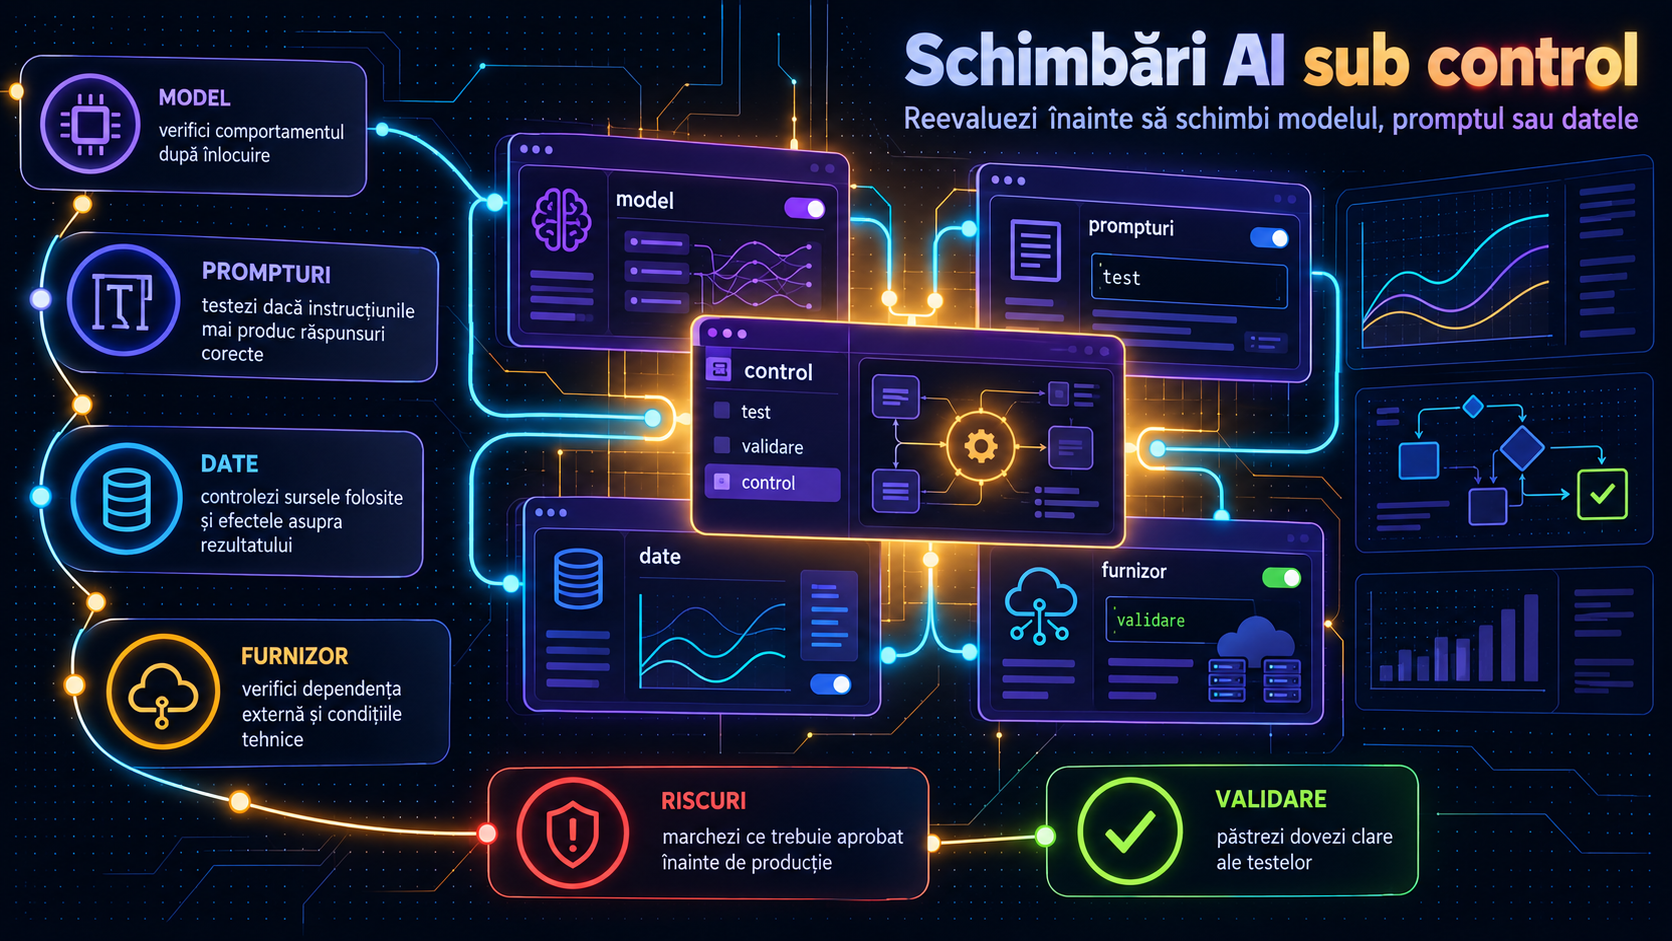
Un inventar bun mai include data ultimei revizuiri, sursa aprobării, existența unei evaluări de impact unde este cazul, regulile de păstrare a datelor și dacă ieșirile sistemului sunt revizuite de un om. Aceste câmpuri nu transformă automat firma în „conformă”, dar o ajută să vadă rapid unde are zone gri.
Pe scurt, inventarul sistemelor AI nu este birocrație inutilă. Este punctul de plecare pentru control intern, protecția datelor și aplicarea prudentă a obligațiilor din UE. Pentru firmele din România, întrebarea sănătoasă nu este doar „ce AI folosim?”, ci „ce știm, documentat, despre fiecare sistem pe care îl folosim?”.