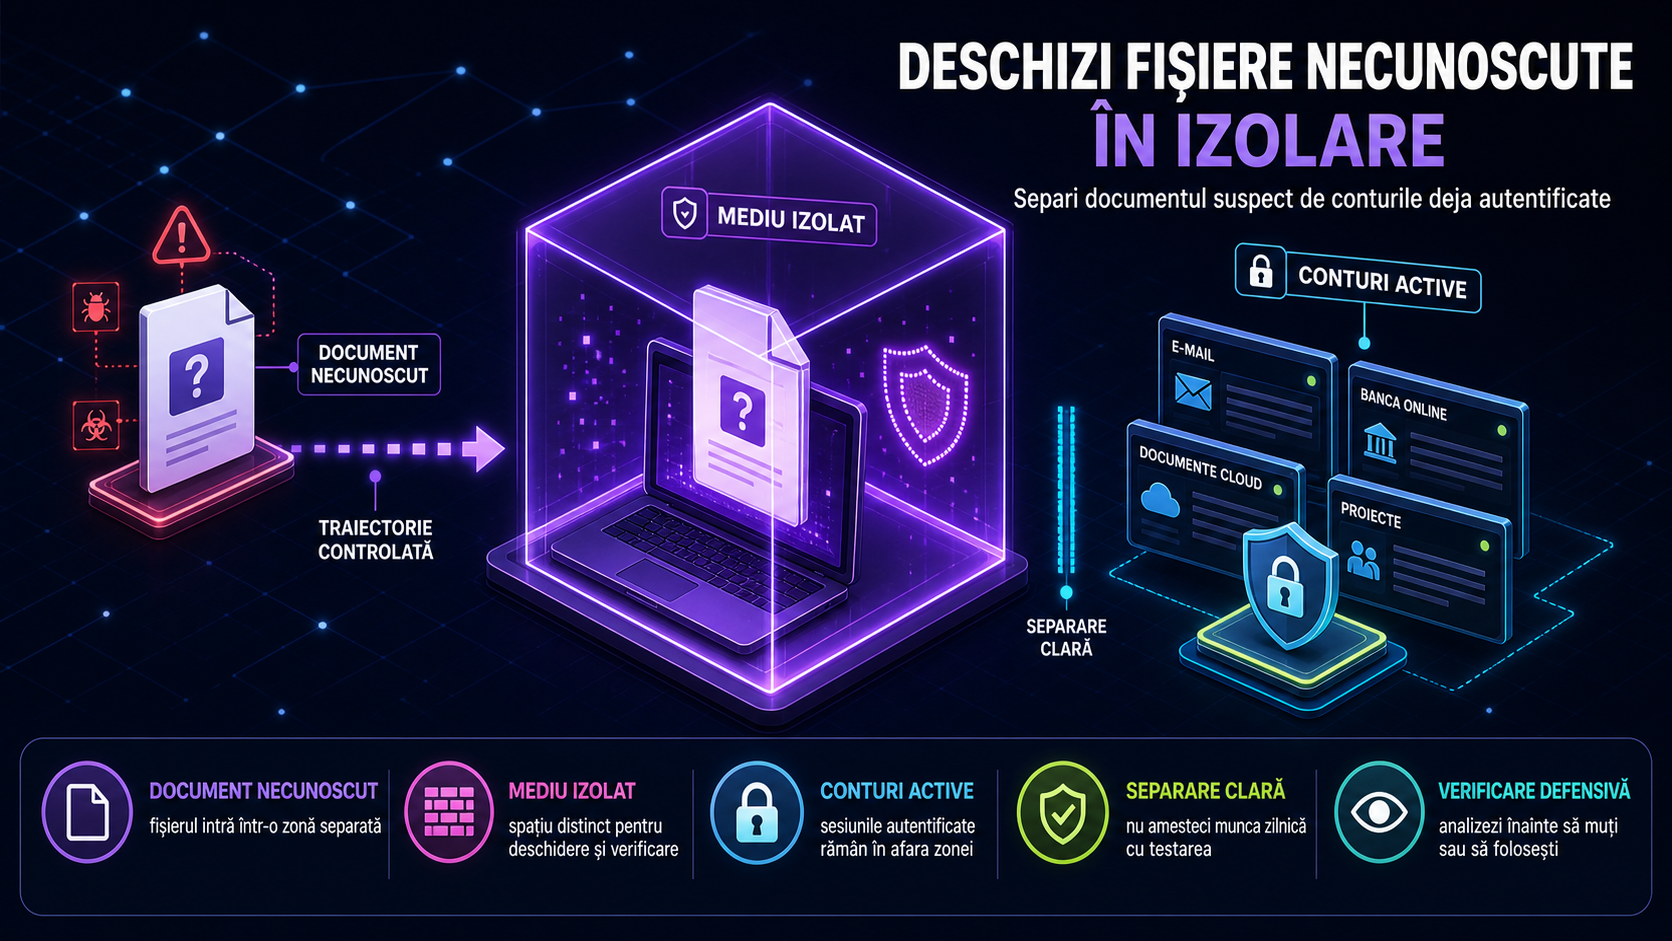
Dacă ai schimbat parola unui cont și tot simți că ceva nu este în regulă, problema s-ar putea să nu fie parola, ci sesiunea deja deschisă. În multe servicii online, după autentificare rămâne activ un identificator de sesiune, de obicei stocat în browser sub formă de cookie. Dacă acel element ajunge la altcineva, atacatorul poate continua să folosească sesiunea fără să mai introducă parola. Tocmai de aceea, protecția împotriva session hijacking nu înseamnă doar o parolă bună, ci și controlul sesiunilor, al cookie-urilor și al dispozitivelor care au acces la cont.
Ce înseamnă, pe scurt, session hijacking
OWASP explică faptul că web-ul funcționează prin sesiuni, iar aplicațiile folosesc identificatori de sesiune pentru a ști că utilizatorul este deja autentificat. CISA avertizează că sesiuni sau cookie-uri furate pot fi folosite pentru acces la aplicații web și că uneori pot ocoli inclusiv anumite controale de autentificare deja trecute. Pentru utilizatorul obișnuit, traducerea este simplă: chiar dacă ai activat 2FA, o sesiune compromisă poate rămâne periculoasă dacă nu o închizi explicit.
Semne că ar trebui să verifici imediat contul
Nu trebuie să intri în panică la orice notificare, dar merită să acționezi rapid dacă observi:
- autentificări de pe dispozitive sau locații necunoscute;
- emailuri despre schimbări de securitate pe care nu le-ai făcut tu;
- conturi care te deconectează brusc sau, invers, rămân conectate în locuri unde nu ar trebui;
- activitate trimisă în numele tău, de exemplu emailuri, mesaje sau postări pe care nu le recunoști;
- extensii de browser, aplicații sau programe instalate recent și suspecte.
Primul pas: revocă sesiunile active
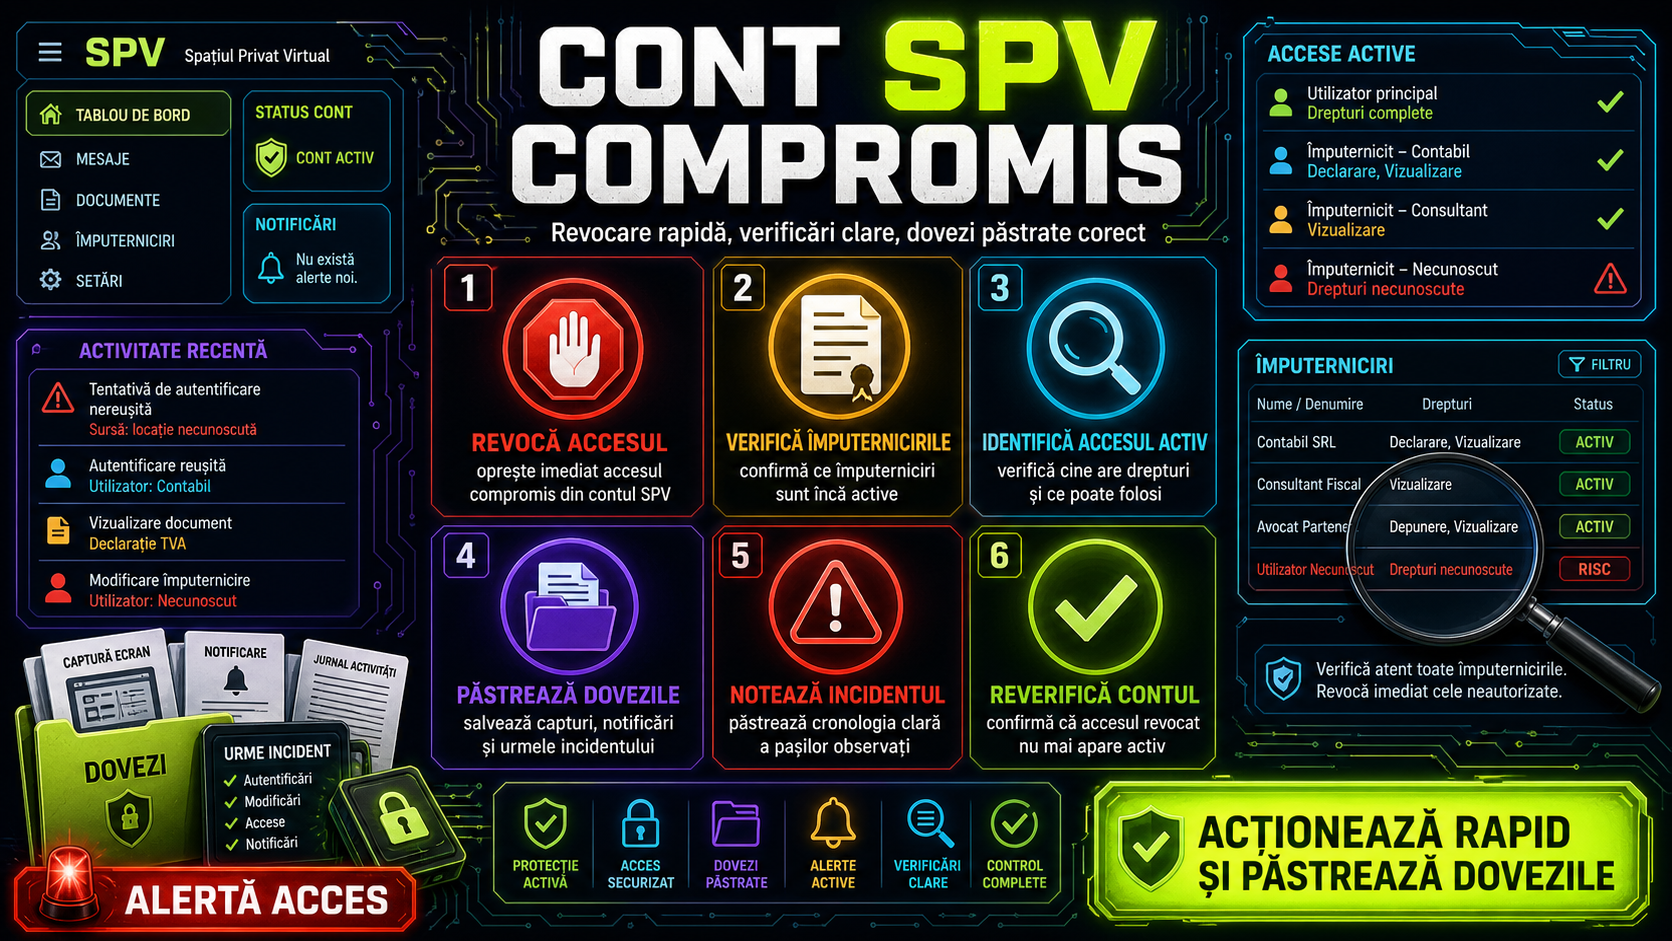
Când suspectezi că un cont a fost accesat neautorizat, schimbarea parolei este importantă, dar nu ar trebui să fie singurul pas. Verifică pagina de securitate a contului și caută opțiuni precum “Manage devices”, “Your devices”, “Sessions” sau “Sign out everywhere”.
Google arată în secțiunea “Your devices” dispozitivele pe care contul este conectat acum sau a fost conectat în ultimele săptămâni. Microsoft oferă o opțiune de “sign out everywhere”, iar documentația sa menționează că deconectarea completă poate dura până la 24 de ore. Apple permite verificarea listei de dispozitive asociate contului și eliminarea celor pe care nu le mai folosești sau pe care nu le recunoști.
Pe scurt: dacă vezi un dispozitiv necunoscut, scoate-l din cont și închide toate sesiunile pe care nu le poți explica.
Al doilea pas: șterge cookie-urile și datele de sesiune din browser
Pentru că multe sesiuni sunt păstrate prin cookie-uri, merită să cureți datele browserului, mai ales dacă bănuiești că PC-ul sau telefonul a fost folosit pe un site malițios ori are o extensie suspectă. Google explică în documentația pentru Chrome că ștergerea cookie-urilor te poate deloga din site-uri și poate elimina anumite preferințe salvate. Tocmai acesta este efectul util într-un incident: forțezi refacerea sesiunii și reduci șansa ca o sesiune veche să rămână activă.
Nu este nevoie să faci asta zilnic, dar este un pas justificat când:
- ai folosit un calculator public;
- ai instalat extensii pe care nu le mai consideri sigure;
- ai apăsat pe linkuri suspecte;
- observi activitate ciudată în conturi.
Al treilea pas: verifică dispozitivele autorizate și aplicațiile conectate
Mulți utilizatori se uită doar la telefon și laptop, dar uită de alte puncte de acces: tablete vechi, browsere salvate pe alt PC, aplicații terțe, clienți de mail sau dispozitive pe care contul a rămas conectat. Lista de dispozitive autorizate îți arată unde mai există acces. Dacă nu recunoști un device, nu aștepta “să vezi dacă se întâmplă ceva”: elimină-l.
Merită verificată și lista de aplicații cu acces la cont, acolo unde serviciul o oferă. Uneori problema nu este un atacator direct, ci o aplicație sau extensie care a primit prea mult acces.
Ce faci după curățarea contului
După ce ai revocat sesiunile și ai curățat browserul:
- schimbă parola cu una unică și lungă;
- activează autentificarea în doi pași, dacă nu este deja activă;
- actualizează sistemul de operare, browserul și extensiile;
- elimină extensiile inutile;
- rulează o verificare de securitate pe dispozitiv;
- urmărește notificările contului în următoarele zile.
Dacă este vorba despre emailul principal sau despre un cont folosit la bancă, facturare, muncă ori administrarea afacerii, reacția trebuie să fie și mai rapidă, pentru că de acolo pot fi compromise și alte servicii.
Concluzia practică
Protecția împotriva session hijacking nu înseamnă doar “schimbă parola și gata”. În multe cazuri, pașii care contează cel mai mult sunt revocarea sesiunilor, verificarea dispozitivelor autorizate și ștergerea cookie-urilor atunci când există suspiciuni reale. Este un control simplu, dar foarte eficient, mai ales pentru conturile importante: email, rețele sociale, cloud, magazine online și aplicații de business.
Surse
- OWASP Cheat Sheet Series – Session Management Cheat Sheet
- OWASP Cheat Sheet Series – Cookie Theft Mitigation Cheat Sheet
- CISA – Web Session Cookie (T1506)
- Google Account Help – See devices with account access
- Google Chrome Help – Delete, allow, and manage cookies in Chrome
- Microsoft Support – How to sign out of your Microsoft account everywhere
- Apple Support – Check your Apple Account device list to find where you’re signed in