Mesajele care par trimise de ANAF pot speria rapid pe oricine: „somație”, „poprire”, „decizie fiscală”, „termen limită” sau „document restant” sunt formule care împing victima să deschidă imediat un atașament. Problema este că un astfel de mesaj nu este automat autentic doar pentru că folosește numele unei instituții publice. În lipsa unei confirmări clare, o presupusă somație fiscală primită prin email trebuie tratată ca mesaj suspect, mai ales dacă insistă să deschizi un fișier sau să apeși pe un link.
Primul lucru important: dacă ai deschis documentul, nu înseamnă neapărat că sistemul este compromis. Dar înseamnă că trebuie să reacționezi rapid și calm, ca să reduci riscul.
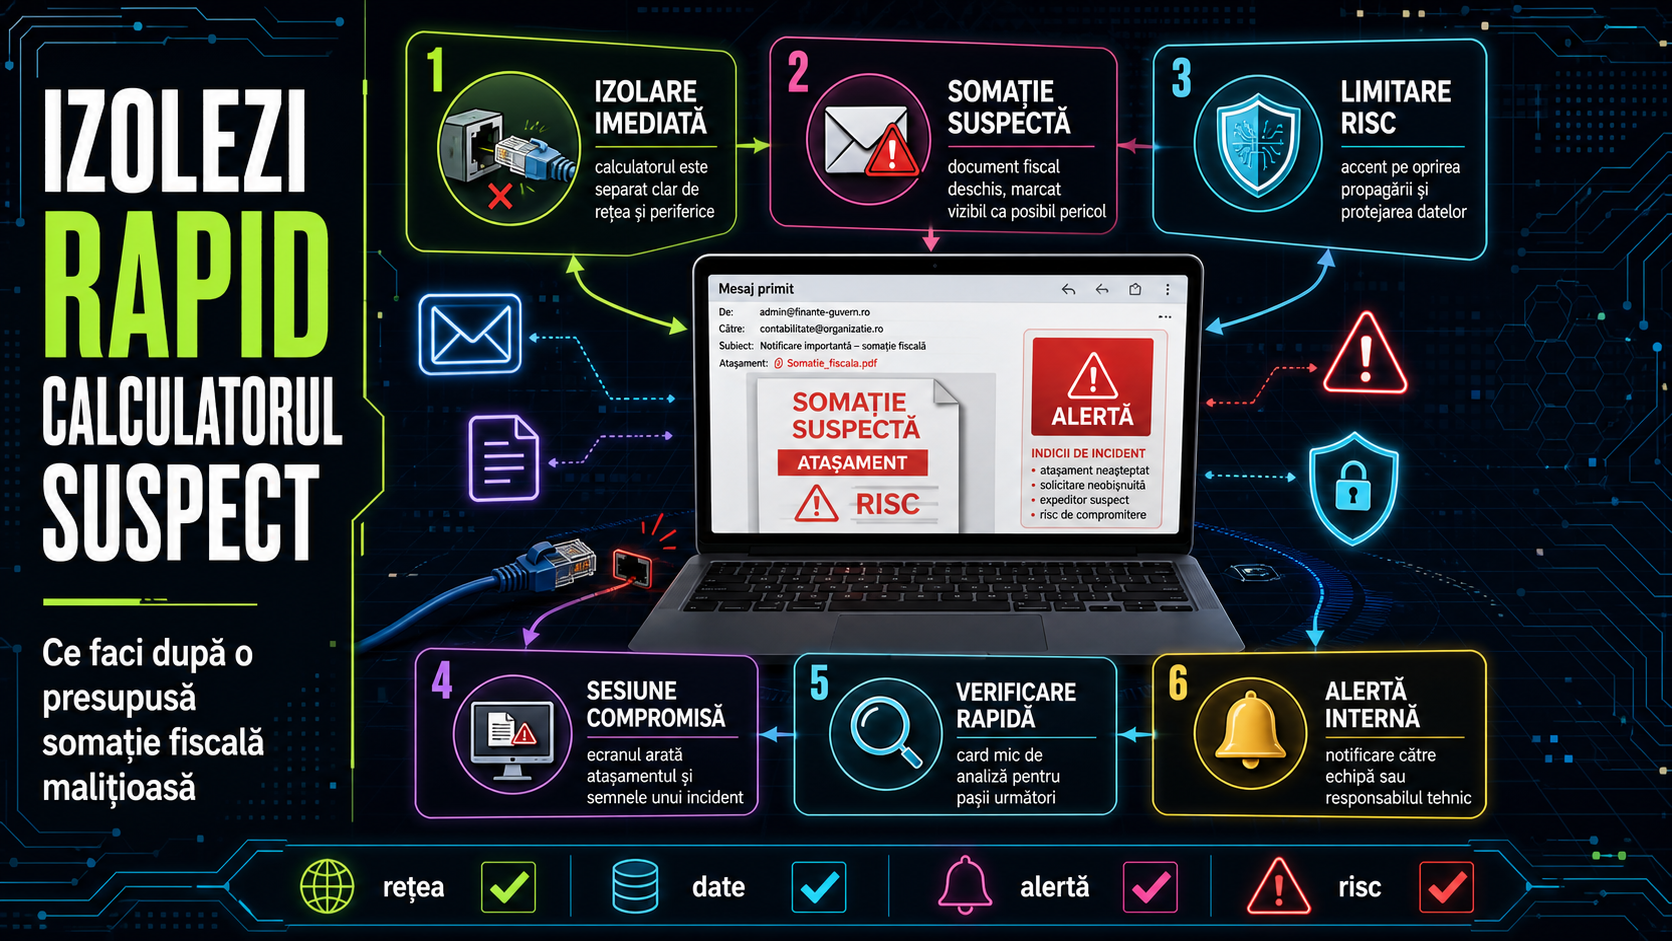
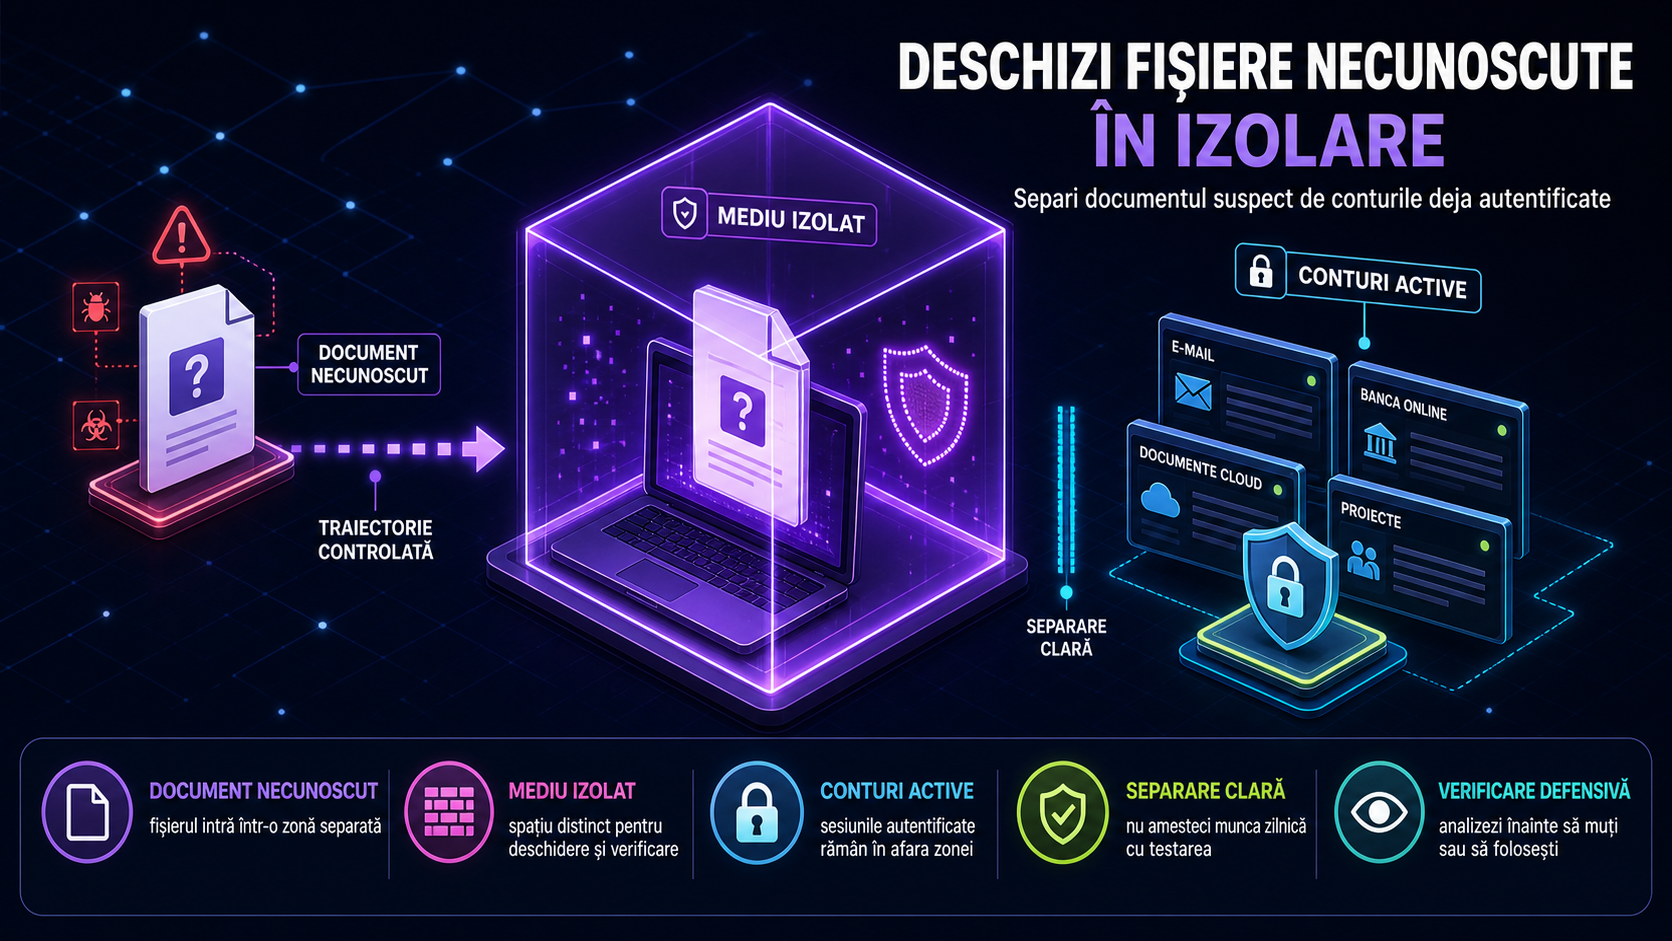
Dacă bănuiești că fișierul a fost malițios, izolează imediat calculatorul de internet și de rețeaua locală. Oprește Wi‑Fi-ul, scoate cablul de rețea și deconectează orice VPN activ. Dacă lucrezi într-o firmă, anunță imediat colegii IT sau furnizorul de suport înainte să reconectezi dispozitivul. Ideea nu este să intri în panică, ci să limitezi comunicarea dintre sistemul tău și eventuale servere controlate de atacatori, precum și răspândirea către alte echipamente din rețea.
Apoi oprește orice interacțiune cu mesajul. Nu mai deschide încă o dată atașamentul, nu activa macrocomenzi, nu da click pe butoane precum „Vizualizează somația” și nu răspunde la email. Dacă ai descărcat arhive, fișiere executabile sau documente care au cerut „Enable Content” ori „Enable Editing”, tratează incidentul ca fiind mai serios decât simpla deschidere a unui PDF obișnuit.
După izolare, verifică semnele de comportament anormal: calculatorul merge foarte greu, apar ferestre neașteptate, browserul se deschide singur, antivirusul se dezactivează, apar procese necunoscute sau fișierele devin inaccesibile. Niciunul dintre aceste semne nu confirmă singur o infectare, dar combinația lor cere investigație. Dacă este un PC de serviciu, nu încerca remedieri improvizate din contul propriu: păstrează dispozitivul izolat și așteaptă instrucțiunile echipei responsabile.
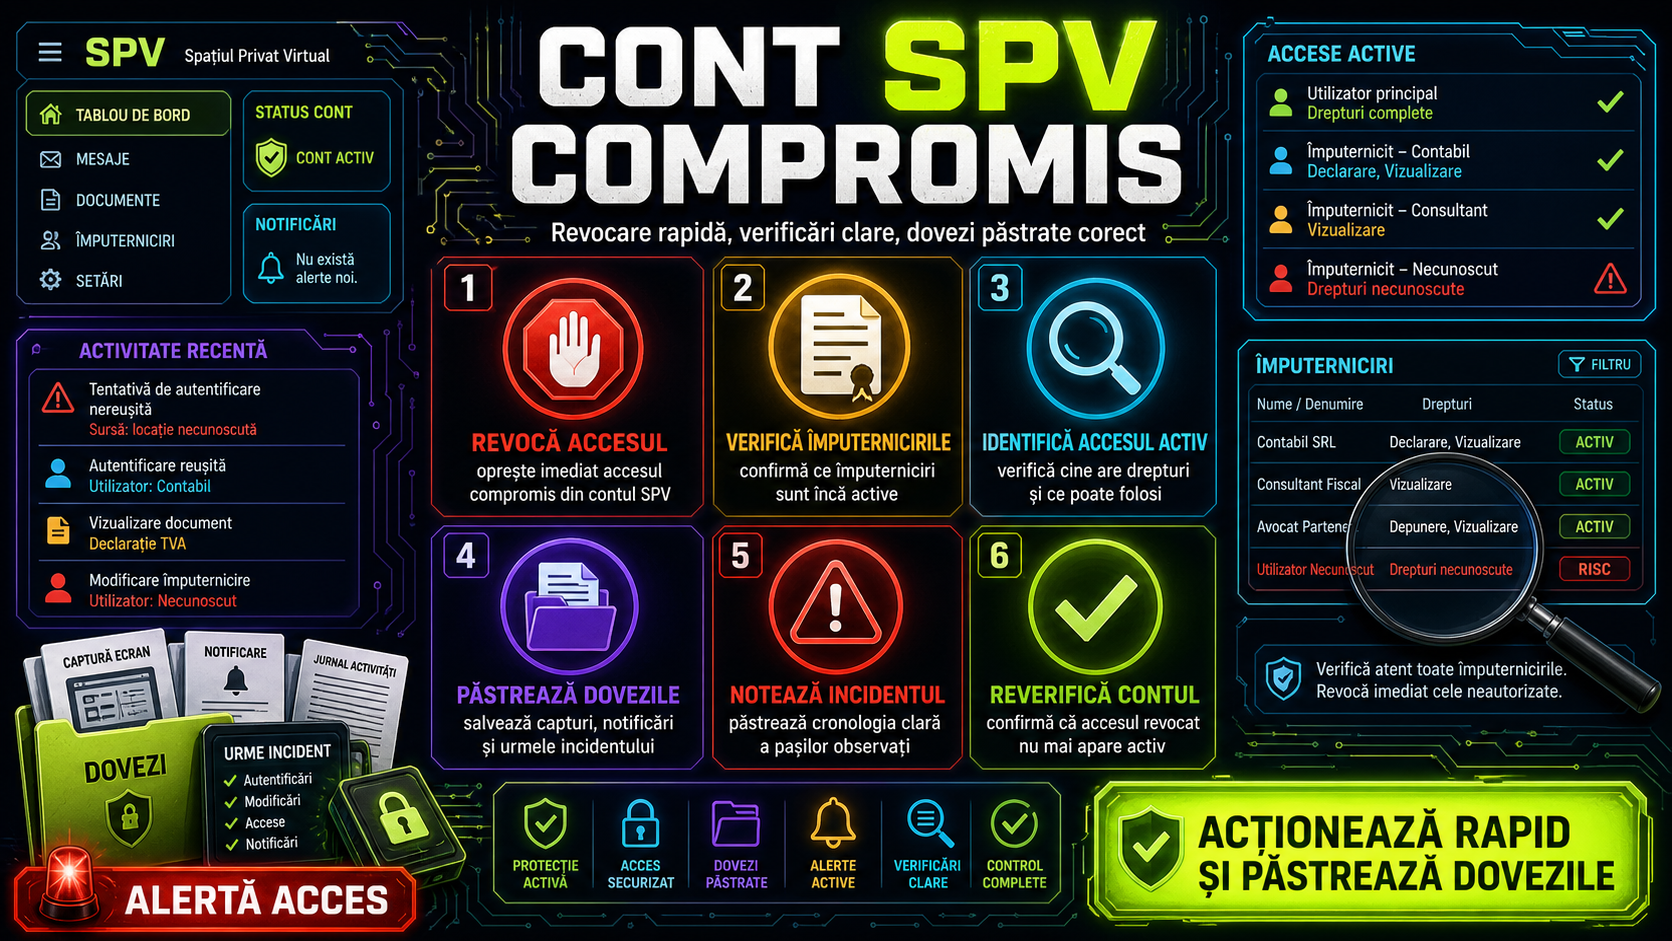
Pe un calculator personal, următorul pas rezonabil este o scanare de securitate cu soluția antivirus deja instalată sau cu Microsoft Defender, dar numai după ce știi exact ce faci și, ideal, după ce ai notat ora incidentului, numele fișierului și expeditorul mesajului. Aceste detalii pot ajuta la raportare și la analiza ulterioară. Dacă suspectezi că ai introdus date de autentificare după ce ai deschis emailul sau ai urmat un link, schimbă parolele de pe un alt dispozitiv curat, nu de pe calculatorul suspect. Începe cu emailul, conturile bancare, SPV, conturile de firmă și orice serviciu unde aceeași parolă a fost refolosită. Dacă ai activat autentificarea în doi pași, verifică și sesiunile active.
Mai există un pas pe care mulți îl sar: păstrarea dovezilor. Nu șterge imediat emailul dacă ai nevoie să îl raportezi. Salvează capturi de ecran, notează adresa expeditorului și subiectul mesajului și păstrează, dacă poți, fișierul într-un loc izolat fără să îl redistribui altor persoane. Pentru companii, aceste informații ajută la filtrare, blocare și avertizarea altor colegi.
Cum recunoști mai repede un posibil scam ANAF? Uită-te la adresa reală a expeditorului, nu doar la numele afișat. Verifică dacă mesajul cere acțiune urgentă, amenință cu sancțiuni imediate, conține greșeli, formule neobișnuite sau atașamente neașteptate. Suspiciunea crește dacă emailul te împinge să deschizi un document arhivat, să activezi conținut suplimentar sau să completezi date sensibile direct din mesaj.
Dacă lucrezi într-o companie, incidentul merită raportat intern imediat. Dacă este vorba despre o tentativă clară de phishing sau malware, poți lua în calcul și raportarea către Directoratul Național de Securitate Cibernetică, iar pentru situații fiscale reale verificarea trebuie făcută prin canalele oficiale ANAF, nu prin linkul primit în mesaj. Cu alte cuvinte, nu valida un email suspect din interiorul lui.
Pe scurt, regula cea mai bună este aceasta: izolezi întâi, verifici apoi. Într-un scam care folosește imaginea ANAF, câteva minute de grabă pot însemna descărcarea unui malware sau expunerea datelor de autentificare. Câteva minute de verificare, în schimb, pot opri incidentul înainte să devină o problemă reală.