Primești un SMS „de la bancă”, un e-mail care pare de la ANAF sau un apel urgent despre o plată suspectă. În 2026, scam-urile bancare nu mai vizează doar cardul sau aplicația de mobile banking. Tot mai des, atacatorii combină presiunea psihologică, pagini false de autentificare și mesaje care imită instituții reale. Iar dacă aceeași persoană folosește aceleași date de contact și pentru relația cu banca, și pentru Spațiul Privat Virtual, riscul nu mai este doar financiar, ci și administrativ.
Europol tratează fraudele online drept o amenințare serioasă în UE și arată că fraudele împotriva sistemelor de plată se bazează frecvent pe social engineering, phishing și folosirea neautorizată a datelor de card. Cu alte cuvinte, atacul începe rar cu „spargerea” spectaculoasă a unui cont. De cele mai multe ori începe cu un mesaj credibil și o decizie luată în grabă.
Cum arată, de fapt, un scam bancar modern
Schema clasică este simplă: primești un mesaj care te sperie sau te grăbește. Ți se spune că ai o tranzacție blocată, că ți se suspendă accesul, că trebuie să confirmi identitatea sau că ai de recuperat bani. Mesajul vine aparent din partea unei bănci, a unei autorități sau a unui furnizor cunoscut. Uneori include numele tău, alteori ultimele cifre ale unui card, iar asta îl face să pară legitim.
Europol avertizează și asupra forței social engineering-ului: infractorii folosesc detalii mici, aparent banale, pentru a construi încredere. Tocmai de aceea, faptul că un mesaj conține date reale despre tine nu înseamnă că este autentic.
Semnele care ar trebui să te oprească imediat
Primul semnal de alarmă este urgența artificială. Dacă ți se cere să reacționezi „acum”, „în 10 minute” sau „altfel pierzi accesul”, tratează mesajul ca suspect. Al doilea semn este schimbarea canalului: ești împins spre un link, un formular sau un număr de telefon pe care nu îl verifici independent. Al treilea este amestecul dintre bancă, taxe, conturi fiscale și verificări de identitate într-un singur mesaj.
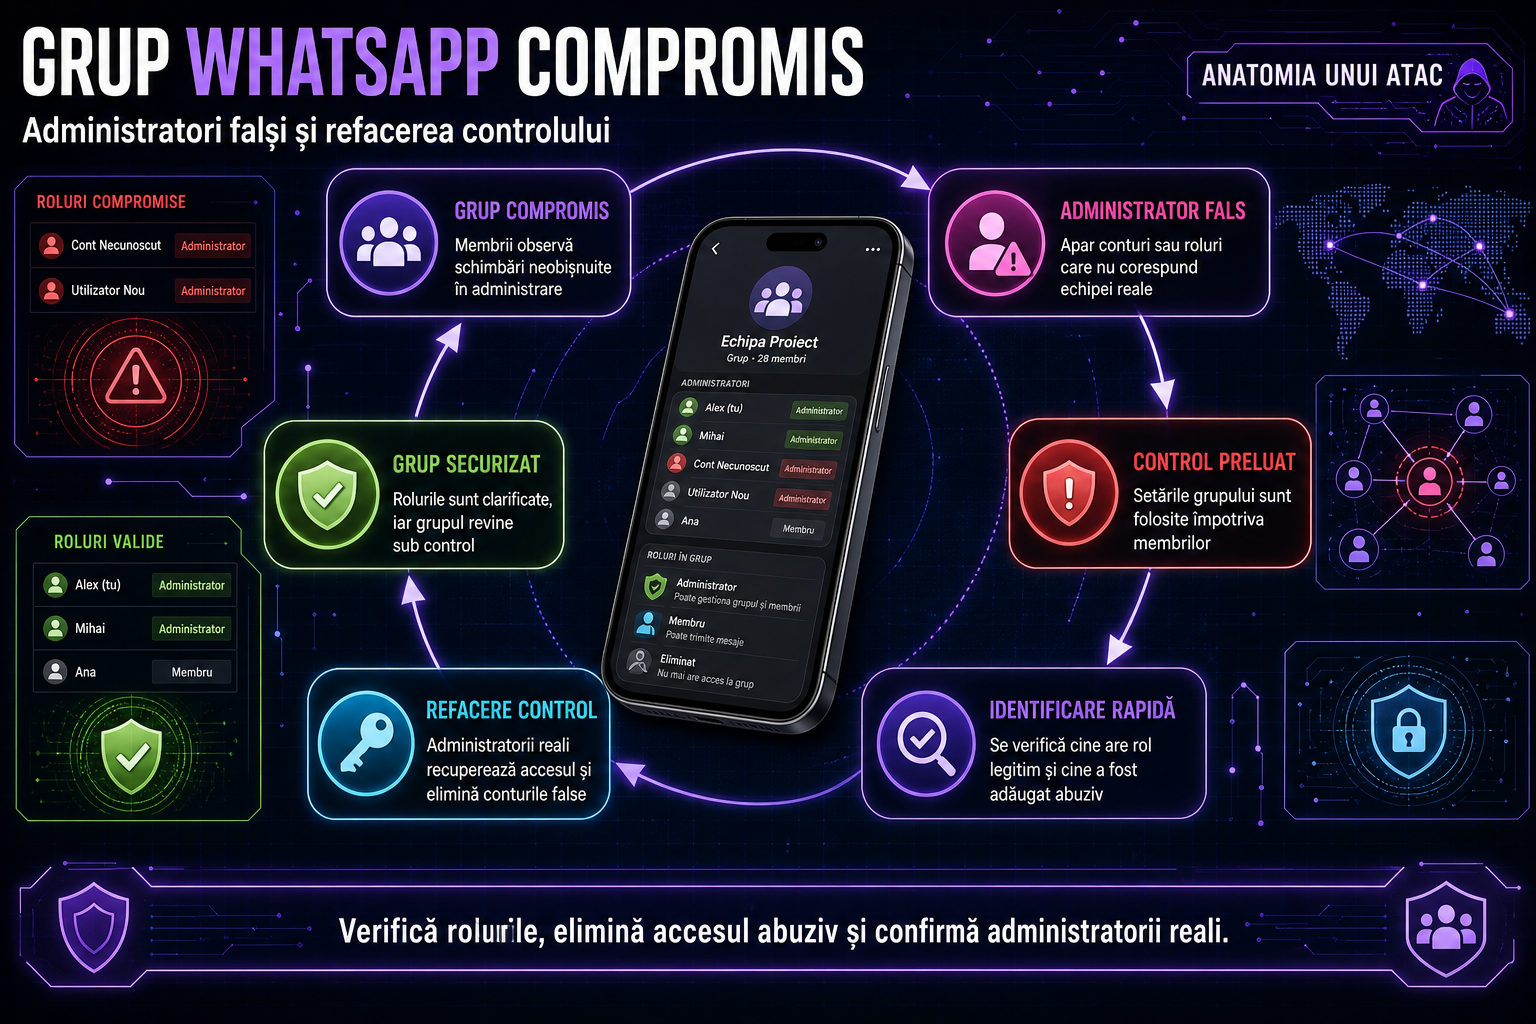
În practică, atacatorii mizează exact pe această confuzie: dacă te panichezi pentru contul bancar, poți ajunge să expui și alte conturi importante, inclusiv SPV.
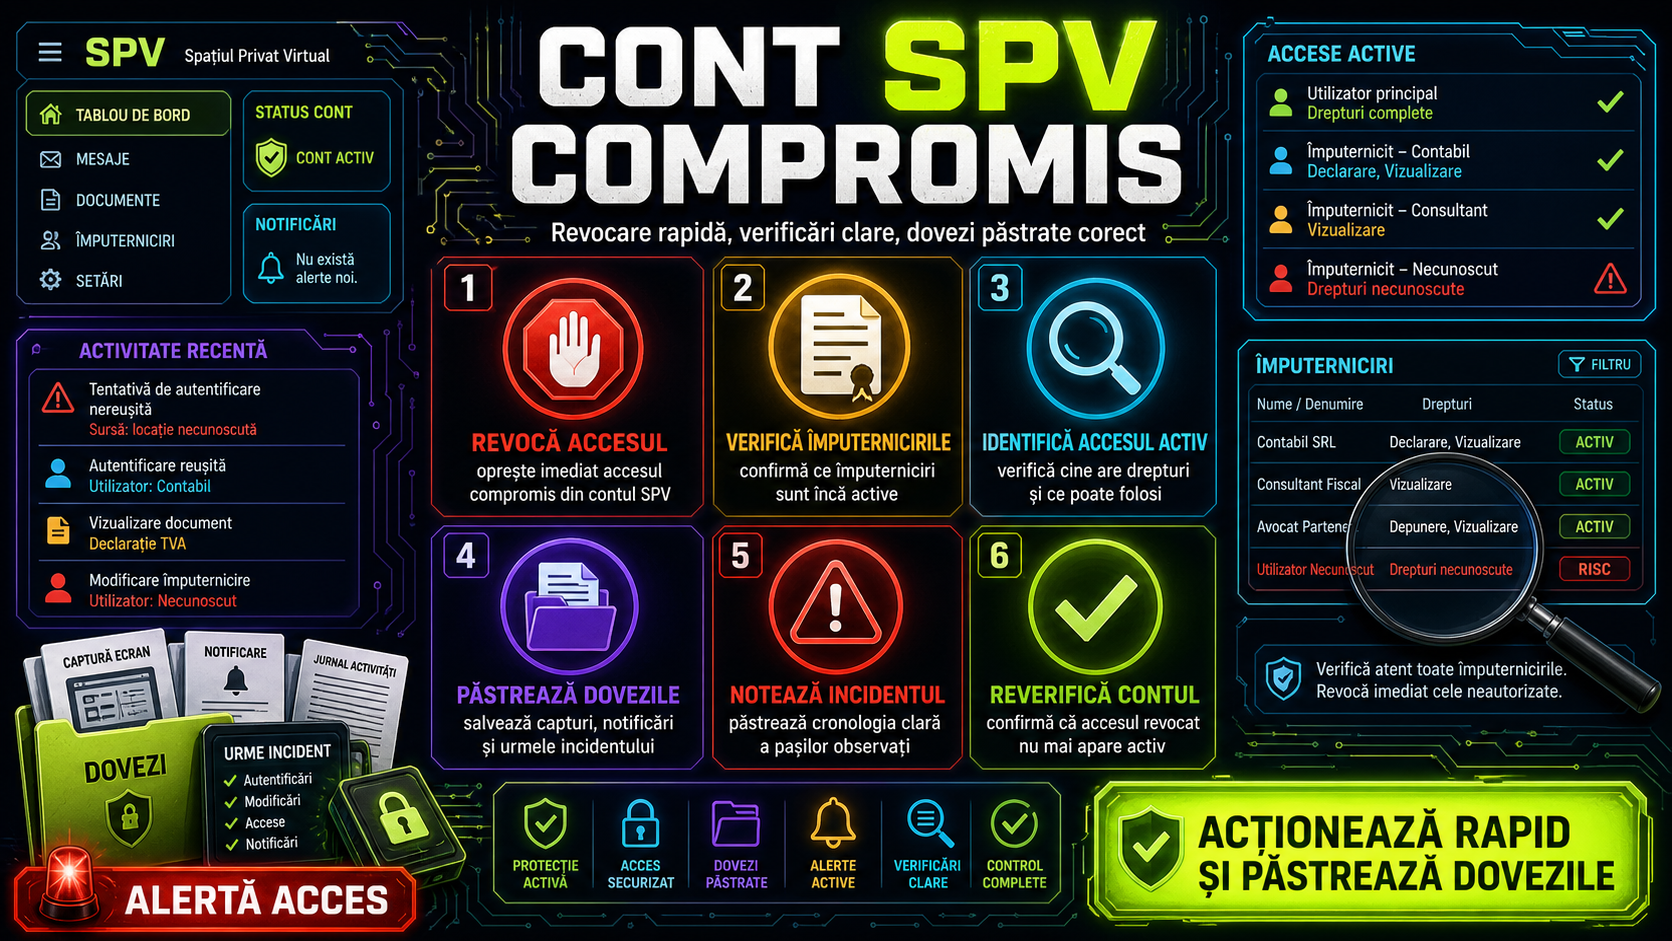
Ce faci dacă bănuiești că ți-a fost compromis contul SPV
Aici nu mai e momentul pentru „poate n-a fost nimic”. Dacă ai introdus date pe un site suspect, ai aprobat accesul unei persoane necunoscute sau ai observat activitate neobișnuită, reacția trebuie să fie rapidă și ordonată.
Primul pas este să revoci accesul și să îți securizezi imediat conturile relevante. În zona ANAF, paginile oficiale arată clar că SPV funcționează prin autentificare de utilizator și, în anumite cazuri, prin certificat digital calificat. Asta înseamnă că trebuie să verifici fără întârziere prin ce metodă a fost folosit contul și dacă mai există acces valid pe care nu îl recunoști.
Al doilea pas este verificarea împuternicirilor. Dacă lucrezi cu contabil, consultant, firmă externă sau ai folosit reprezentare prin certificat digital, uită-te foarte atent cine are drepturi active și în ce bază. Într-un incident real, nu contează doar parola, ci și cine poate intra în numele tău sau al firmei tale.
Al treilea pas este păstrarea dovezilor. Nu șterge mesajele, e-mailurile, capturile de ecran, istoricul apelurilor sau linkurile primite înainte să le documentezi. Notează data, ora, canalul și ce ai făcut exact. Dacă ajungi să discuți cu banca, ANAF sau poliția, aceste detalii pot conta mult.
Ce faci în paralel cu banca
Dacă există orice suspiciune că ai introdus date bancare, ai aprobat o plată sau ai expus informații de card, contactează banca numai prin canalele oficiale: numărul de pe site-ul băncii, din aplicația oficială sau de pe spatele cardului. Nu suna înapoi la numărul din mesajul suspect.
Cere blocarea instrumentelor de plată, verificarea tranzacțiilor recente și notarea incidentului. Dacă ai aceeași adresă de e-mail sau același număr de telefon folosit și pentru bancă, și pentru SPV, spune clar acest lucru. Legătura dintre conturi poate schimba modul în care este tratat incidentul.
Cum reduci riscul pe viitor
Nu intra în SPV, internet banking sau alte conturi sensibile din linkuri primite prin SMS sau e-mail. Deschide singur site-ul oficial sau aplicația oficială. Separă, pe cât posibil, datele folosite pentru conturile critice. Verifică periodic cine are acces în numele tău și ce reprezentări sunt active. Iar când primești o solicitare „urgentă”, fă exact opusul a ceea ce vrea atacatorul: oprește-te și verifică independent.
În scam-urile bancare, viteza este aliatul infractorului. Pentru tine, protecția începe cu verificarea calmă și cu pași clari: oprești accesul, verifici împuternicirile, păstrezi dovezile și contactezi instituțiile corecte prin canale oficiale.