Schimbarea telefonului pare o operațiune banală până când ajungi la aplicația de autentificare. Codurile TOTP, acele coduri de unică folosință care se schimbă periodic în Google Authenticator, Microsoft Authenticator sau alte aplicații similare, sunt o protecție bună pentru conturi, dar pot deveni o problemă dacă sunt migrate haotic.
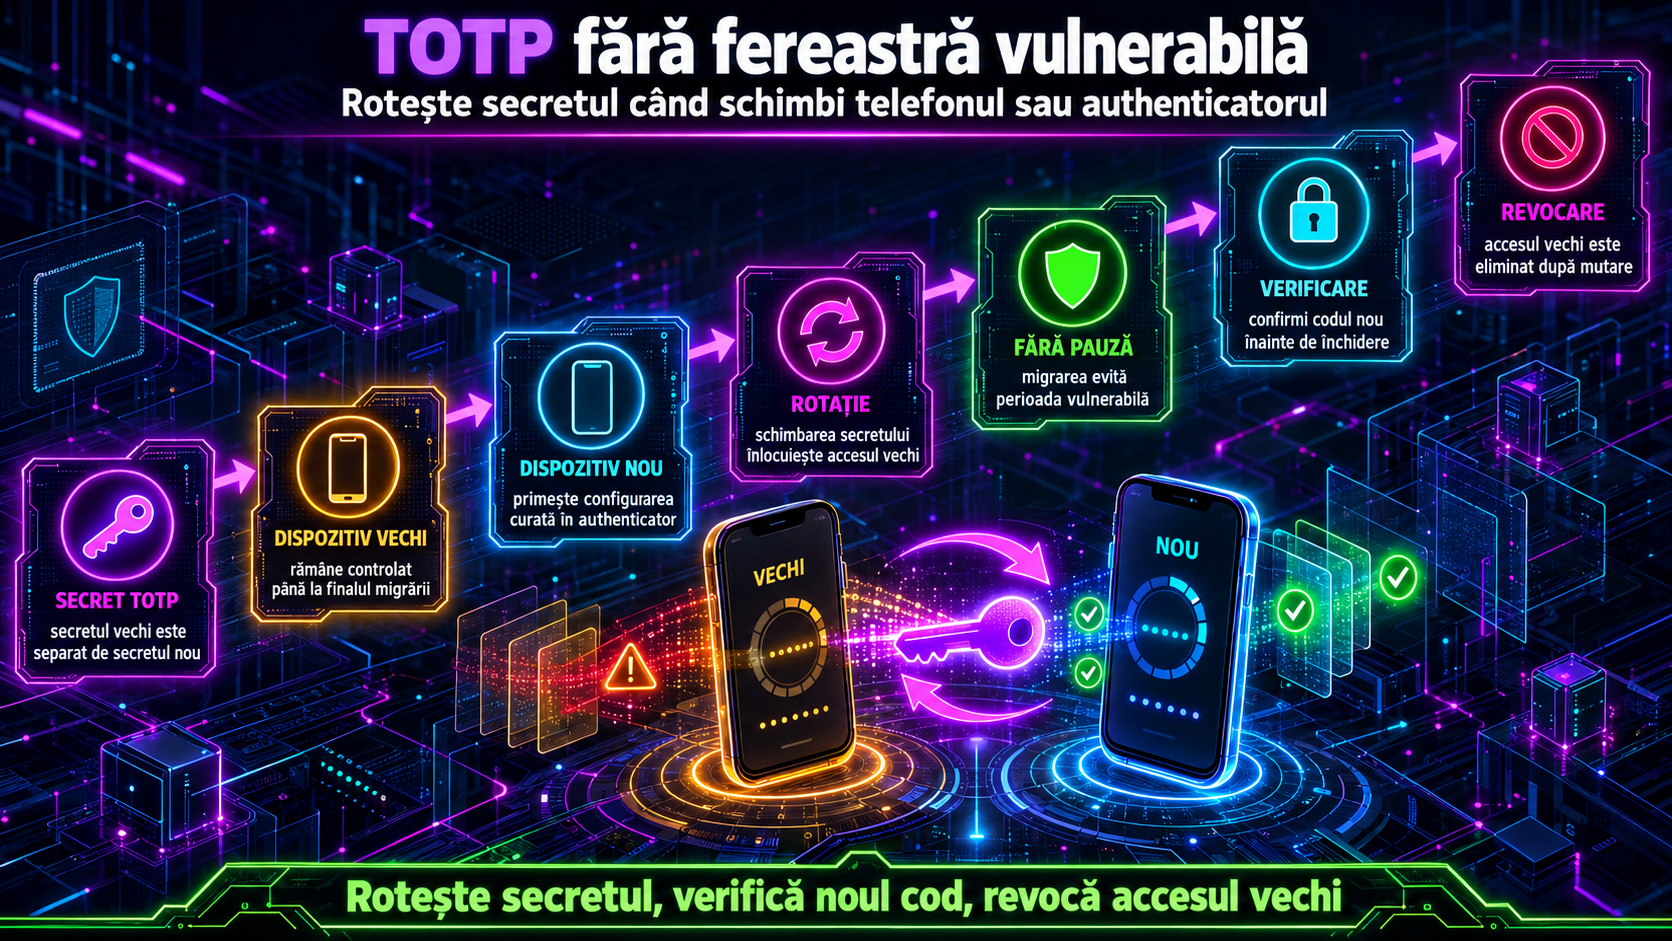
Riscul nu este doar să rămâi blocat în cont. Riscul este să lași același secret TOTP activ pe un telefon vechi, într-un backup nesigur sau într-o aplicație pe care nu o mai controlezi. Migrarea corectă înseamnă două lucruri: continuitate pentru tine și eliminarea accesului vechi imediat ce noul dispozitiv funcționează.
Ce este, de fapt, secretul TOTP
TOTP vine de la Time-based One-Time Password. Pe scurt, serviciul și aplicația ta de autentificare folosesc același secret, iar aplicația generează coduri temporare. CISA explică pentru publicul larg că aplicațiile de autentificare pot genera coduri noi la intervale scurte, folosite ca pas suplimentar la autentificare.
NIST notează însă un detaliu esențial: OTP/TOTP nu este phishing-resistant. Cu alte cuvinte, dacă introduci codul pe o pagină falsă, atacatorul poate încerca să îl folosească rapid. De aceea, pentru conturi foarte sensibile, passkeys sau cheile hardware pot fi variante mai puternice. Dacă vrei o imagine mai largă despre trecerea treptată spre metode fără parolă, vezi și ghidul despre migrarea de la parole la passkeys într-o organizație.
De ce simpla copiere pe telefonul nou nu este suficientă
Multe aplicații permit transferul codurilor sau sincronizarea lor. Google Authenticator are funcții de transfer prin cod QR și sincronizare cu contul Google, iar Microsoft Authenticator oferă opțiuni de backup și restaurare, cu limitări diferite pentru conturi personale, conturi de serviciu și conturi terțe.
Aceste funcții sunt utile, dar nu rezolvă automat problema rotației. Dacă doar copiezi codurile pe telefonul nou și păstrezi telefonul vechi activ, ai două dispozitive care pot genera același cod. Dacă vechiul telefon este pierdut, vândut, furat sau compromis, ai lăsat deschisă o cale de acces.
Rotația corectă înseamnă să înlocuiești secretul vechi cu unul nou acolo unde serviciul permite acest lucru, nu doar să muți copia existentă.
Ordinea sigură: continuitate, test, invalidare
Cea mai bună regulă practică este să nu ștergi niciodată vechea metodă înainte să confirmi că noua metodă funcționează. Intră în cont de pe un dispozitiv de încredere, verifică zona de securitate și adaugă noua aplicație de autentificare dacă serviciul permite mai multe metode active.
Apoi testează autentificarea cu noul telefon. Ideal, testul se face într-o sesiune separată sau după delogare controlată, nu doar prin faptul că aplicația afișează un cod. Abia după confirmare dezactivezi vechea metodă TOTP, ștergi intrarea din aplicația veche și, dacă serviciul oferă această opțiune, revoci sesiunile active de pe dispozitivele pe care nu le mai folosești.
OWASP recomandă ca schimbarea factorilor MFA să fie tratată ca acțiune cu risc ridicat: nu ar trebui să se bazeze doar pe o sesiune deja deschisă, ci să ceară reautentificare și verificări suplimentare. Pentru utilizatorul obișnuit, traducerea este simplă: fă migrarea când ai timp, pe o conexiune de încredere, cu parola la îndemână și cu acces la metoda de recuperare.
Dacă serviciul permite un singur authenticator
Unele servicii nu lasă două aplicații TOTP active simultan. În acest caz, perioada vulnerabilă se reduce prin pregătire: verifici parola, descarci codurile de recuperare, confirmi adresa de e-mail și numărul de telefon asociate contului, apoi refaci 2FA într-o singură sesiune.
Nu fotografia codul QR și nu îl păstra în galerie. Dacă trebuie să salvezi coduri de recuperare, păstrează-le offline sau într-un manager de parole securizat, nu într-un fișier simplu numit „coduri 2FA”. Dacă ai suspiciunea că parola a fost expusă, rezolvă întâi parola; ai aici un ghid separat despre cum schimbi parolele compromise fără să pierzi accesul.
Ce faci cu telefonul vechi
După migrare, telefonul vechi nu mai trebuie să fie un „backup” necontrolat. Elimină conturile din aplicația de autentificare, deloghează conturile importante, elimină dispozitivul din lista de dispozitive de încredere și folosește funcțiile oficiale de ștergere la distanță dacă telefonul este pierdut sau furat. Google recomandă ștergerea de la distanță pentru dispozitive pierdute sau furate, acolo unde opțiunea este disponibilă.
Pentru conturi critice, merită să verifici și alternativele mai solide: passkey, cheie hardware, metode de recuperare bine documentate și cel puțin o opțiune de backup care nu depinde de același telefon.
Întrebări frecvente
Pot să transfer codurile TOTP direct pe telefonul nou?
Da, unele aplicații permit transferul sau sincronizarea codurilor. Totuși, după ce confirmi că noul telefon funcționează, este recomandat să elimini vechea metodă sau vechiul dispozitiv din cont.
Este TOTP suficient pentru conturi importante?
TOTP este mai bun decât simpla parolă, dar NIST precizează că OTP/TOTP nu este phishing-resistant. Pentru conturi sensibile, passkeys sau cheile hardware pot oferi protecție mai puternică.
Trebuie să păstrez telefonul vechi ca rezervă?
Nu ca rezervă necontrolată. Dacă telefonul vechi rămâne cu același secret TOTP, poate genera în continuare coduri valide și trebuie eliminat după migrare.
Ce fac înainte să dezactivez vechiul authenticator?
Verifică parola, metoda de recuperare, codurile de backup și testează autentificarea cu noul telefon. Abia după test dezactivezi vechea metodă.