O clonă a bazei de producție pare cea mai rapidă cale către un mediu de testare realist. Totuși, ea mută și riscul: datele clienților ajung într-un spațiu cu mai mulți utilizatori, instrumente de diagnostic și copii temporare. Pentru o firmă din România, o regulă sănătoasă este ca datele reale să nu intre în staging sau test decât ca excepție justificată și controlată.
De ce „este doar un mediu de test” nu rezolvă problema
Copierea, stocarea și utilizarea informațiilor despre persoane sunt tot prelucrări de date. Faptul că mediul nu deservește clienții nu îl scoate automat din aria GDPR. Conform articolului 5 alineatul (1) litera (c), datele trebuie să fie adecvate, relevante și limitate la ceea ce este necesar scopului. Articolul 5 alineatul (1) litera (e) cere, în principiu, păstrarea într-o formă identificabilă numai cât este necesar.
Înaintea unei copii, echipa ar trebui să poată răspunde: ce test necesită acele câmpuri, de ce nu sunt suficiente datele sintetice și când va fi ștearsă copia? Un inventar al datelor din firmă arată ce informații există, iar un data mapping al aplicației ajută la urmărirea lor în baze, loguri și servicii externe.
Masking, pseudonimizare și anonimizare nu sunt sinonime
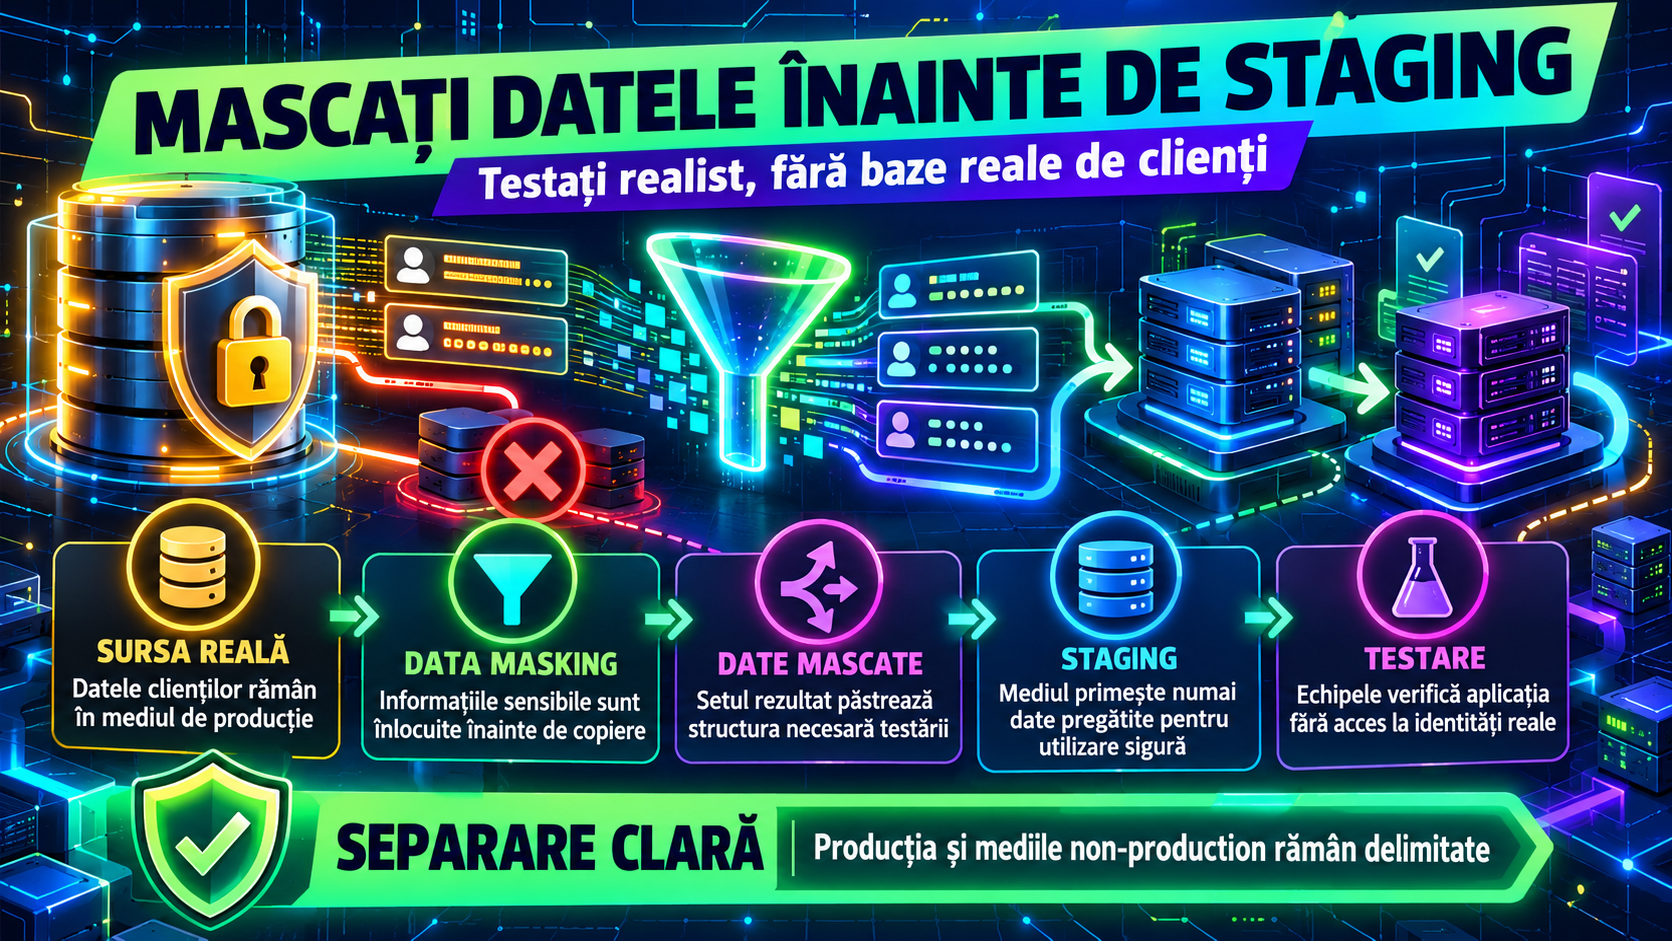
Data masking înseamnă modificarea valorilor pentru a reduce expunerea: de exemplu, înlocuirea sau generalizarea unor câmpuri. Rezultatul juridic depinde însă de posibilitatea de identificare, nu de eticheta tehnică folosită.
GDPR definește pseudonimizarea la articolul 4 punctul 5: datele nu mai pot fi atribuite unei persoane fără informații suplimentare, iar acele informații sunt păstrate separat și protejate. Datele pseudonimizate rămân date cu caracter personal atunci când reidentificarea este posibilă. Separarea tabelului de corespondență, accesul distinct și protecția lui sunt, așadar, relevante.
Simpla înlocuire a numelui nu înseamnă neapărat anonimizare. O persoană poate rămâne identificabilă prin combinații precum localitate, funcție, dată, istoric de comenzi ori prin corelare cu alte informații. Considerentul 26 cere evaluarea mijloacelor care pot fi folosite în mod rezonabil pentru identificare. Opinia WP29 privind anonimizarea examinează inclusiv individualizarea, corelarea și deducerea; anonimizarea autentică urmărește ca persoana să nu mai fie identificabilă, nu doar ascunderea identificatorilor direcți.
Ordinea sigură: sintetic, mascat, real doar prin excepție
Prima opțiune ar trebui să fie un set sintetic, generat pentru scenariile de test, fără a porni de la înregistrări reale. Acesta trebuie totuși verificat: un proces greșit poate copia fragmente din surse reale sau poate produce valori care ajung în mesaje și loguri.
Dacă datele sintetice nu reproduc o proprietate necesară, se poate evalua un set minim extras și mascat. Transformarea trebuie făcută înainte ca datele să intre în non-production, într-un flux controlat, nu după ce copia completă a devenit accesibilă. Trebuie tratate toate locurile relevante: tabele, câmpuri libere, documente atașate, backupuri și loguri. Valorile de contact ar trebui să fie nefuncționale, pentru ca testele să nu trimită accidental mesaje clienților.
Folosirea datelor reale ar trebui să fie o excepție documentată, aprobată de responsabilii desemnați de firmă după analizarea scopului, necesității, riscurilor și temeiului aplicabil. În funcție de situație, trebuie implicate persoanele responsabile de protecția datelor, securitate, aplicație și operațiuni. Acest articol oferă orientare generală, nu consultanță juridică pentru un caz concret.
Un flux de guvernanță care poate fi verificat
Politica internă poate porni de la o interdicție implicită a clonelor de producție și de la un formular de excepție cu proprietar, scop, câmpuri, mediu și termen de expirare. Aprobarea nu înlocuiește măsurile tehnice.
Setul se minimizează și se maschează înainte de transfer. Accesul se acordă pe roluri doar persoanelor care au nevoie, separat de accesul la datele ori cheile care ar permite reidentificarea. Articolul 25 GDPR cere măsuri adecvate de protecție prin proiectare și implicit, iar articolul 32 include pseudonimizarea și testarea regulată a eficacității măsurilor printre opțiunile ce trebuie evaluate în funcție de risc.
Pentru fiecare set sunt necesare o durată de păstrare, ștergere la expirare și evidențe despre aprobare, creare, acces, transfer și ștergere. Logurile de audit trebuie protejate și ele, fără a deveni o nouă copie a datelor clienților.
În final, controalele automate și revizuirile periodice trebuie să caute indicatori de date reale în mediile non-production, inclusiv în backupuri și loguri. Rezultatele se documentează, iar o abatere declanșează izolarea setului, limitarea accesului, ștergerea controlată și evaluarea internă a incidentului. Un staging util reproduce structura și cazurile de test; nu trebuie să reproducă identitatea clienților.
Întrebări frecvente
Datele mascate mai intră sub GDPR?
Da, dacă o persoană poate fi reidentificată cu informații suplimentare sau prin corelare. Pseudonimizarea reduce riscul, dar nu transformă automat datele în informații anonime.
Este suficient să înlocuim numele și adresele de e-mail?
Nu neapărat. Alte câmpuri sau combinații de valori pot individualiza persoana, deci rezultatul trebuie evaluat ca întreg.
Când pot fi folosite date reale în staging?
Ca excepție documentată, după evaluarea scopului, necesității, riscurilor și temeiului aplicabil, cu aprobare și măsuri de acces, retenție, ștergere și audit.
Ce trebuie verificat după masking?
Firma ar trebui să testeze lipsa datelor reale în seturi, backupuri și loguri și să documenteze rezultatele. Dacă găsește o abatere, izolează setul, limitează accesul și face evaluarea internă.
Surse
- Regulamentul (UE) 2016/679 (GDPR), text oficial — <>
- EDPB, Guidelines 4/2019 on Article 25 Data Protection by Design and by Default — <>
- Comisia Europeană, Data protection explained — <>
- Article 29 Working Party, Opinion 05/2014 on Anonymisation Techniques — <>
- ENISA, Pseudonymisation techniques and best practices — <>