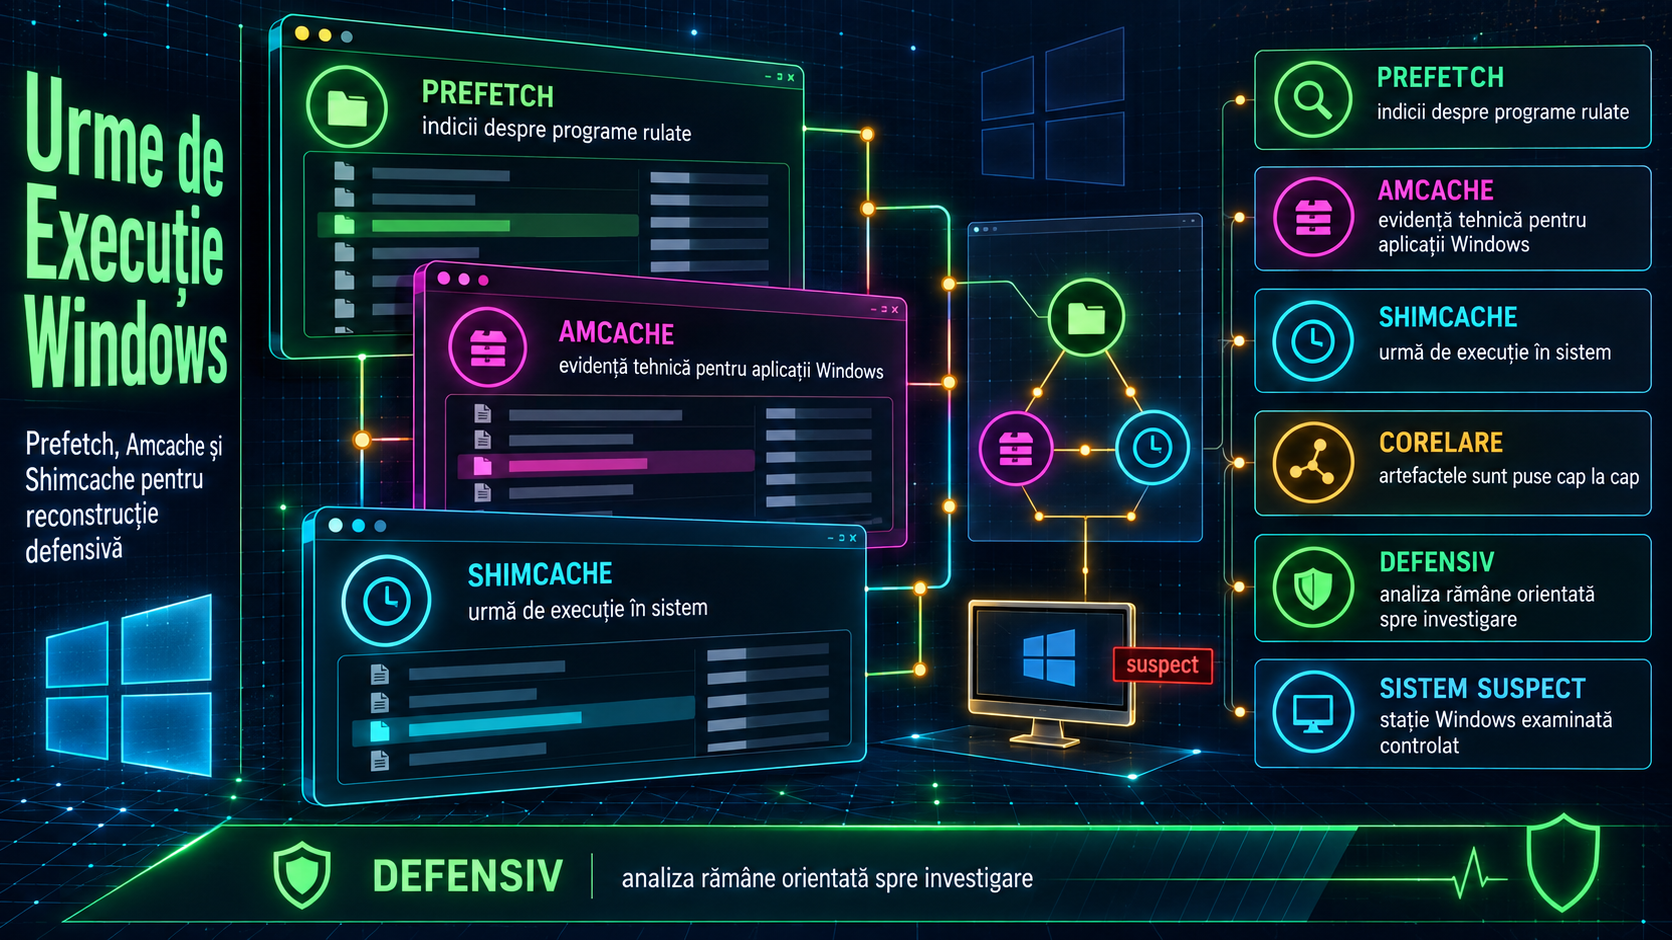
Când un calculator Windows este suspectat că a rulat malware, întrebarea corectă nu este doar „ce fișier există pe disc?”, ci „ce indicii independente arată că un program a fost pornit, încărcat sau pregătit de sistem?”. În investigațiile defensive, trei artefacte apar foarte des în aceeași discuție: Prefetch, Amcache și Shimcache, cunoscut și ca AppCompatCache.
Aceste urme nu sunt un verdict în sine. Ele nu înlocuiesc un EDR, logurile de securitate sau analiza unui specialist. Dar, puse împreună, pot ajuta o firmă să reconstruiască o cronologie: ce executabil a apărut, de unde a fost lansat, când pare să fi rulat prima dată și ce alte dovezi confirmă sau contrazic ipoteza.
Prefetch: urme utile despre execuție
Prefetch este un mecanism Windows creat pentru performanță. Sistemul ține fișiere în C:WindowsPrefetch, pentru a încărca mai rapid aplicațiile folosite. Din perspectivă forensică, aceste fișiere pot indica numele executabilului, un hash asociat numelui fișierului, căi legate de program, numărul de rulări și timpi recenți de execuție, în funcție de versiunea Windows și de parserul folosit.
Pentru o investigație de malware, un fișier Prefetch poate fi valoros când apare un nume neobișnuit, o cale temporară, un executabil pornit din profilul utilizatorului sau un program legitim folosit într-un context suspect. Totuși, absența unui fișier Prefetch nu dovedește că programul nu a rulat. Pe unele sisteme poate fi dezactivat, curățat, suprascris sau mai puțin relevant, mai ales pe servere ori în configurații speciale.
Amcache: inventar și indicii despre prima apariție
Amcache.hve se află în mod obișnuit în C:WindowsAppCompatProgramsAmcache.hve și este legat de mecanismele de compatibilitate și inventariere ale Windows. Sursele DFIR îl tratează ca pe un artefact important pentru metadate despre programe: cale, nume, dimensiune, hash-uri sau informații despre fișier, în funcție de versiunea sistemului.
Velociraptor descrie Amcache ca artefact care poate urmări prima execuție a unui program, inclusiv programe lansate de pe stocare externă. În practică, recomandarea prudentă este să nu îl citești ca pe un jurnal simplu și perfect al tuturor rulărilor. Este mai sigur să îl folosești ca piesă de corelare: dacă același executabil apare în Amcache, Prefetch, MFT, USN Journal, loguri Windows sau telemetrie EDR, cronologia devine mai solidă.
Shimcache: atenție la interpretare
Shimcache, sau AppCompatCache, este stocat în registrul Windows, la HKLMSYSTEMCurrentControlSetControlSession ManagerAppCompatCache. El provine din infrastructura de compatibilitate a aplicațiilor. Poate păstra calea executabilului, dimensiunea și timpul de modificare al fișierului.
Aici apare una dintre cele mai importante capcane: timpul de modificare din Shimcache nu este automat timpul de execuție. Poate reflecta metadate ale fișierului și poate fi influențat de instalare, copiere sau actualizare. De aceea, Shimcache este excelent pentru a spune „acest executabil a fost observat de sistem într-un context relevant”, dar trebuie corelat înainte de a spune „a rulat la această oră”.
Cum reconstruiești defensiv cronologia
Primul pas este conservarea. Nu investiga direct pe sistemul suspect dacă există risc de compromitere activă. Ideal, colectarea se face prin proceduri interne aprobate: imagine forensică, export controlat al registry hive-urilor, copierea directorului Prefetch, calcul de hash și notarea orei, utilizatorului, hostname-ului și versiunii Windows.
Apoi, artefactele se pun pe aceeași axă de timp. Prefetch poate sugera rulări recente. Amcache poate indica prezența și prima apariție a unui executabil. Shimcache poate confirma că Windows a întâlnit acel fișier și poate adăuga cale și metadate. Lângă ele se verifică Event Logs, MFT, USN Journal, Scheduled Tasks, servicii, chei Run/RunOnce, descărcări din browser și alerte EDR.
Într-un caz defensiv, scopul nu este „să prinzi un fișier rău” pe baza unei singure urme, ci să reduci incertitudinea. Dacă un executabil necunoscut apare în Prefetch, are metadate în Amcache, apare într-o locație temporară și este urmat de conexiuni neobișnuite sau modificări de persistență, ai un fir de investigație serios. Dacă apare doar într-un singur artefact, concluzia trebuie formulată cu rezerve.
Pentru firme mici, lecția practică este simplă: păstrează logurile, activează autentificarea în doi pași, centralizează alertele de securitate și nu curăța sistemul înainte de colectarea dovezilor. Prefetch, Amcache și Shimcache sunt utile tocmai pentru că pot arăta urme rămase după ce programul nu mai este vizibil. Dar valoarea lor reală apare doar când sunt citite împreună, cu prudență și documentare.
Surse
- Velociraptor — Evidence Of Execution
- Magnet Forensics — Forensic Analysis of Prefetch files in Windows
- Magnet Forensics — ShimCache vs AmCache: Key Windows Forensic Artifacts
- SANS Institute — AppCompatCacheParser
- Eric Zimmerman’s Tools — PECmd, AmcacheParser, AppCompatCacheParser
- Microsoft Learn — Autoruns for Windows Sysinternals