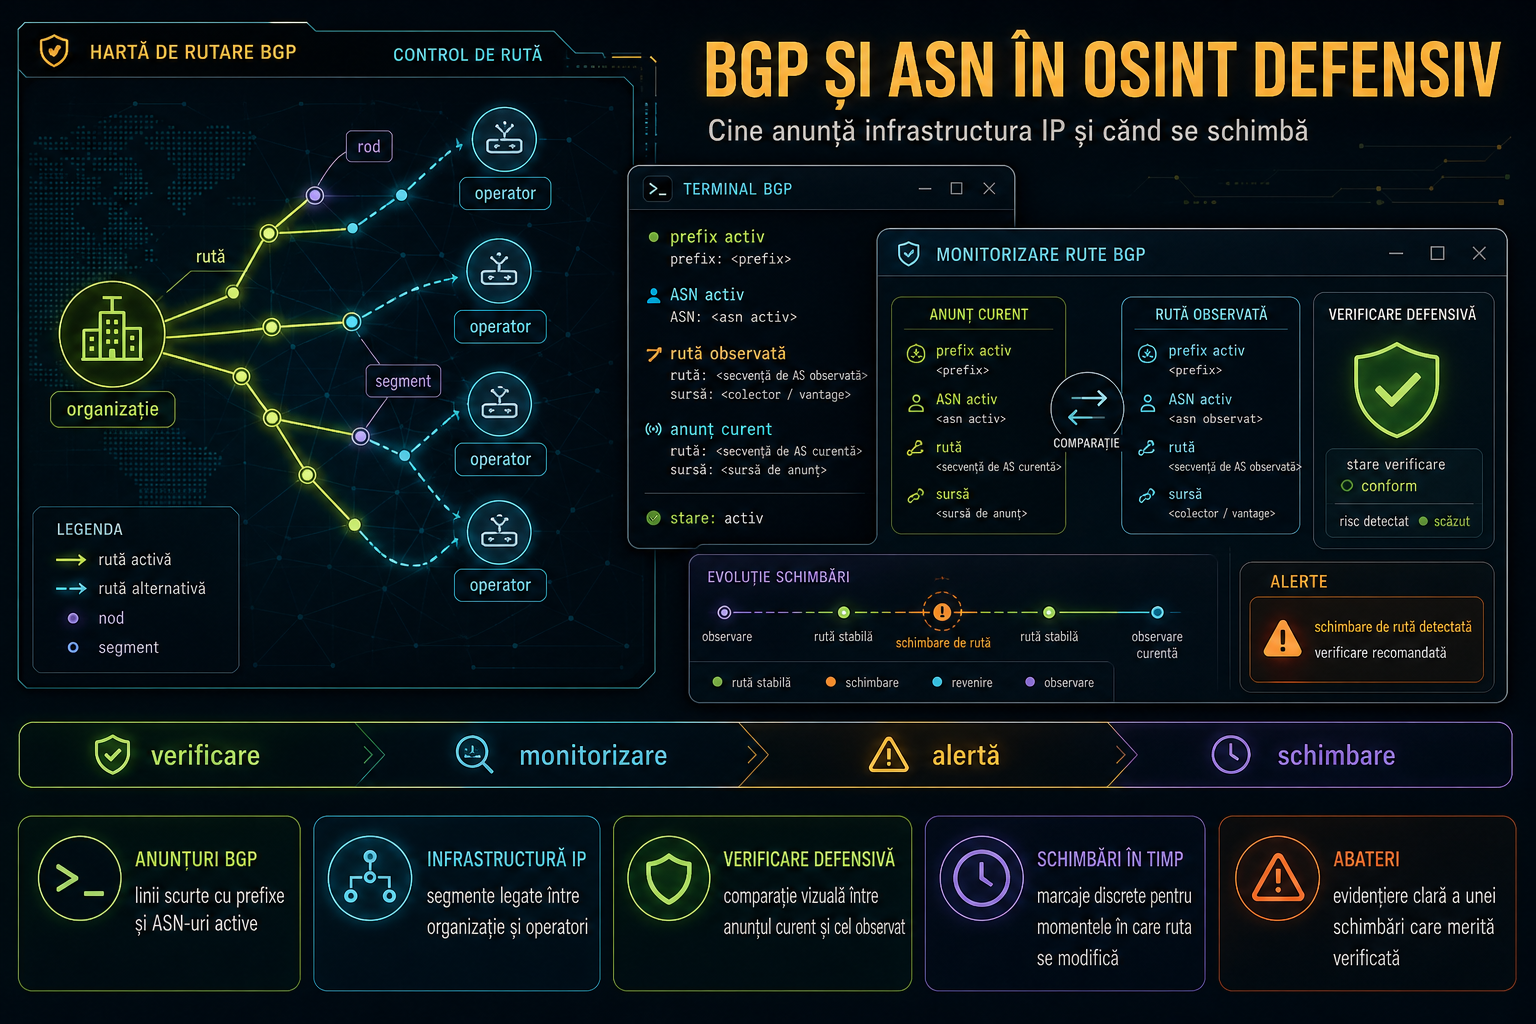
Când vorbești despre OSINT defensiv, nu te uiți doar la domenii, subdomenii sau certificate TLS. Pentru o organizație, și infrastructura IP spune o poveste importantă: cine o anunță în Internet, prin ce ASN și dacă au existat schimbări care merită investigate. Pentru echipele de securitate, acest tip de verificare este util în inventariere, vendor risk, due diligence și trierea alertelor.
Ce înseamnă BGP și ASN, pe scurt
BGP, adică Border Gateway Protocol, este protocolul prin care sistemele autonome schimbă informații de rutare între ele. RFC 4271 descrie BGP-4 ca protocolul folosit pentru schimbul de informații de reachability între sisteme autonome și explică faptul că traseele includ AS-urile traversate.
Un ASN, adică Autonomous System Number, identifică un sistem autonom. În practică, poate fi un operator, un furnizor mare de cloud, un ISP sau o organizație care își administrează propriile politici de rutare. RIPE NCC explică pe scurt că un AS Number este folosit în BGP pentru a aplica politici de rutare între rețele.
De ce contează asta în OSINT defensiv
Dacă o companie spune că deține sau operează anumite prefixe IP, poți verifica independent cine le anunță în BGP. Asta nu îți spune totul despre proprietate sau control operațional, dar îți oferă un indiciu tehnic foarte valoros.
De exemplu, poți observa dacă prefixele sunt anunțate direct de ASN-ul organizației sau printr-un furnizor. Poți vedea și dacă a apărut un ASN nou, ceea ce poate indica o migrare către alt operator, onboarding într-un serviciu de protecție DDoS, mutarea unor servicii în cloud sau o schimbare legitimă de arhitectură. Tocmai de aceea, contextul contează mai mult decât simpla apariție a unui alt ASN.
Cum pornești verificarea
Primul pas este să identifici prefixele sau resursele IP asociate organizației. Aici sunt utile RDAP și datele RIR. ARIN explică faptul că RDAP este alternativa modernă la Whois pentru căutarea adreselor IP, a numerelor AS și a informațiilor conexe, în format structurat.
În practică, pornești de la un IP sau un prefix cunoscut și verifici în RDAP ce bloc apare, ce entități sunt asociate și dacă există indicii despre deținător sau despre alocare. Apoi, în RIPEstat, endpointul RIR îți arată ce registru regional a alocat sau atribuit resursa și poate adăuga informații precum statusul înregistrării sau țara de înregistrare.
Cum vezi cine anunță prefixul acum
După ce ai prefixul, verifici în RIPEstat Prefix Overview. Documentația oficială spune clar că acest endpoint oferă un rezumat al prefixului, inclusiv dacă este anunțat și de către cine. În rezultat apar ASN-urile de origine pentru prefixul respectiv, iar pentru prefixe multi-origin pot apărea mai multe AS-uri.
Acesta este punctul în care răspunzi la întrebarea de bază: cine anunță acum infrastructura IP a organizației? Dacă ASN-ul observat aparține companiei, concluzia este simplă. Dacă apar ASN-uri ale unor furnizori, verificarea continuă: poate fi un CDN, un operator de tranzit, un provider de hosting sau un serviciu de protecție.
Cum verifici când s-a schimbat
Pentru istoric, endpointul Routing History din RIPEstat este esențial. Conform documentației oficiale, el arată istoricul anunțurilor pentru prefixe, inclusiv ASN-ul de origine și primul hop. Datele provin din colectoarele RIS, iar rezultatul include intervale de timp în care un anumit ASN a anunțat prefixul.
Asta îți permite să răspunzi la o întrebare foarte utilă în investigații: când a început să apară un alt ASN pentru același prefix? Dacă vrei să pornești de la ASN, nu de la prefix, endpointul Announced Prefixes returnează toate prefixele anunțate de un ASN și permite restrângerea la o perioadă de timp. Astfel poți corela o schimbare de provider cu o fereastră temporală clară.
Ce concluzii sunt sigure și ce trebuie tratat cu prudență
O schimbare de ASN nu înseamnă automat incident. Poate fi o modificare planificată de conectivitate, o mutare în cloud, activarea unui serviciu DDoS sau o reorganizare de rețea. În mod similar, faptul că un prefix este anunțat de un terț nu înseamnă automat că organizația a pierdut controlul asupra lui.
Concluzia defensivă corectă este mai modestă și mai utilă: ai identificat cine anunță prefixul acum, ce ASN-uri au apărut în timp și când s-au produs schimbările vizibile în datele de rutare. De aici, echipa de securitate poate corela informația cu schimbările interne, cu furnizorii contractați și cu eventualele alerte din monitoring.
Pentru cine lucrează în carieră Cyber & AI, acesta este un exemplu bun de OSINT defensiv matur: nu vânezi senzaționalul, ci verifici infrastructura cu surse oficiale, formulezi concluzii prudente și documentezi schimbările care chiar merită urmărite.