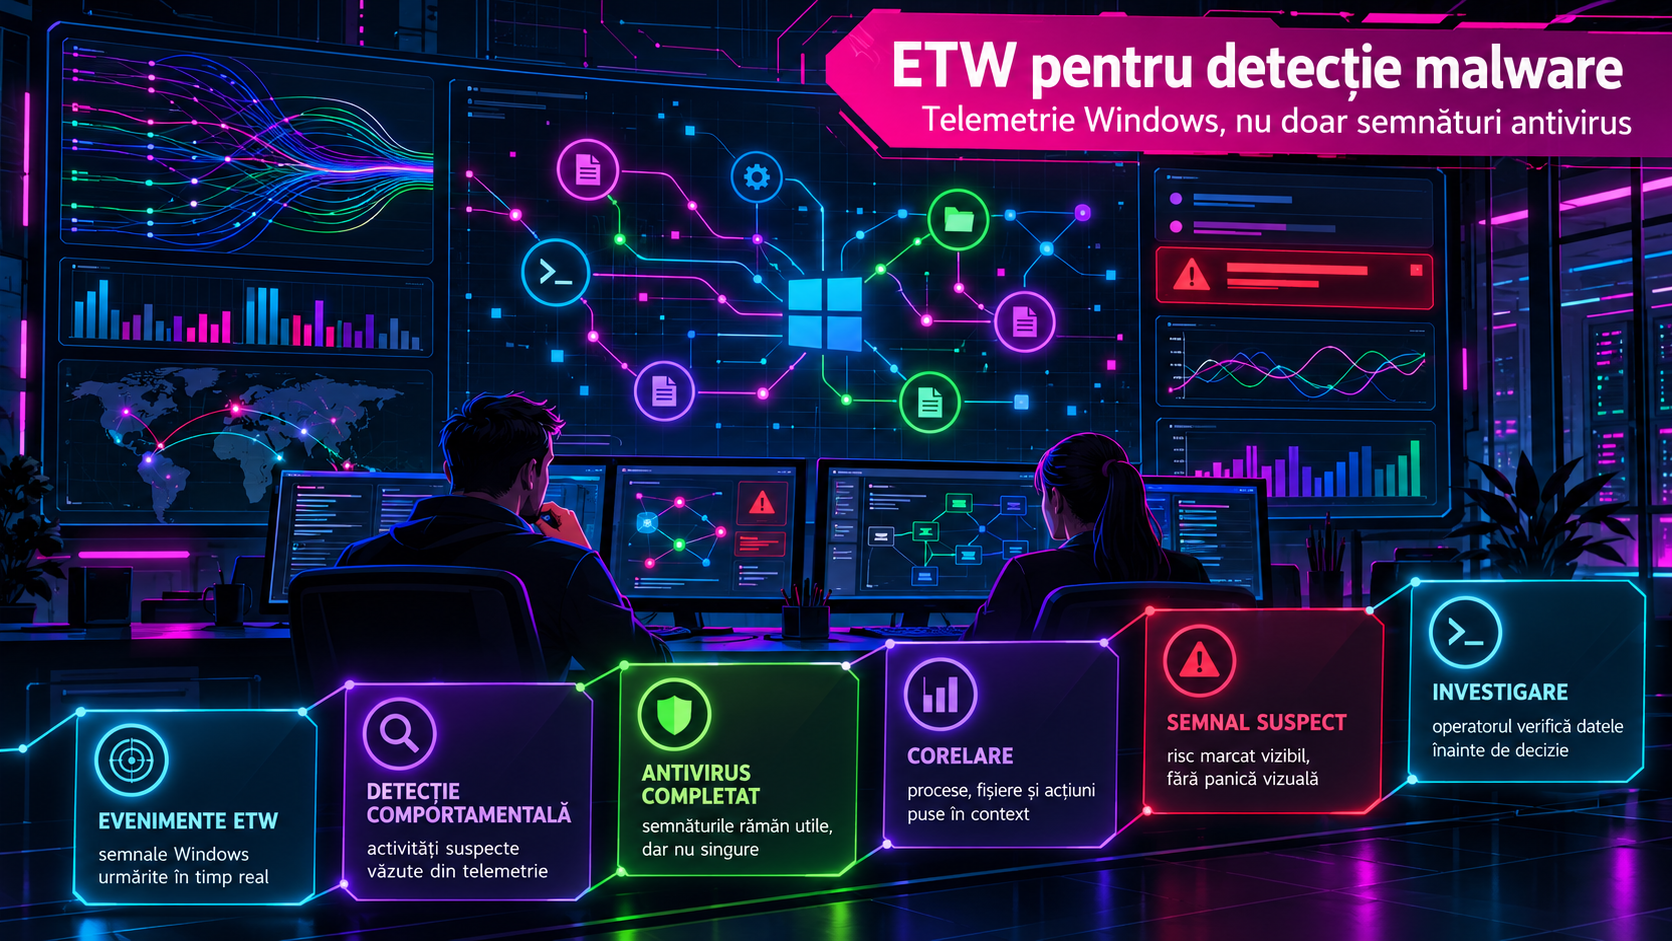
La 26-09-2026, o regulă sănătoasă pentru apărarea Windows este simplă: antivirusul contează, dar nu trebuie să fie singurul strat de detecție. Semnăturile pot identifica fișiere cunoscute, însă multe incidente încep prin comportamente: procese lansate din locuri neobișnuite, scripturi pornite de aplicații care nu ar trebui să ruleze scripturi, modificări suspecte în registry sau activitate repetată care nu arată normal pentru acel dispozitiv. Aici ajută ETW, adică Event Tracing for Windows, folosit ca sursă de telemetrie defensivă.
Ce este ETW, pe scurt
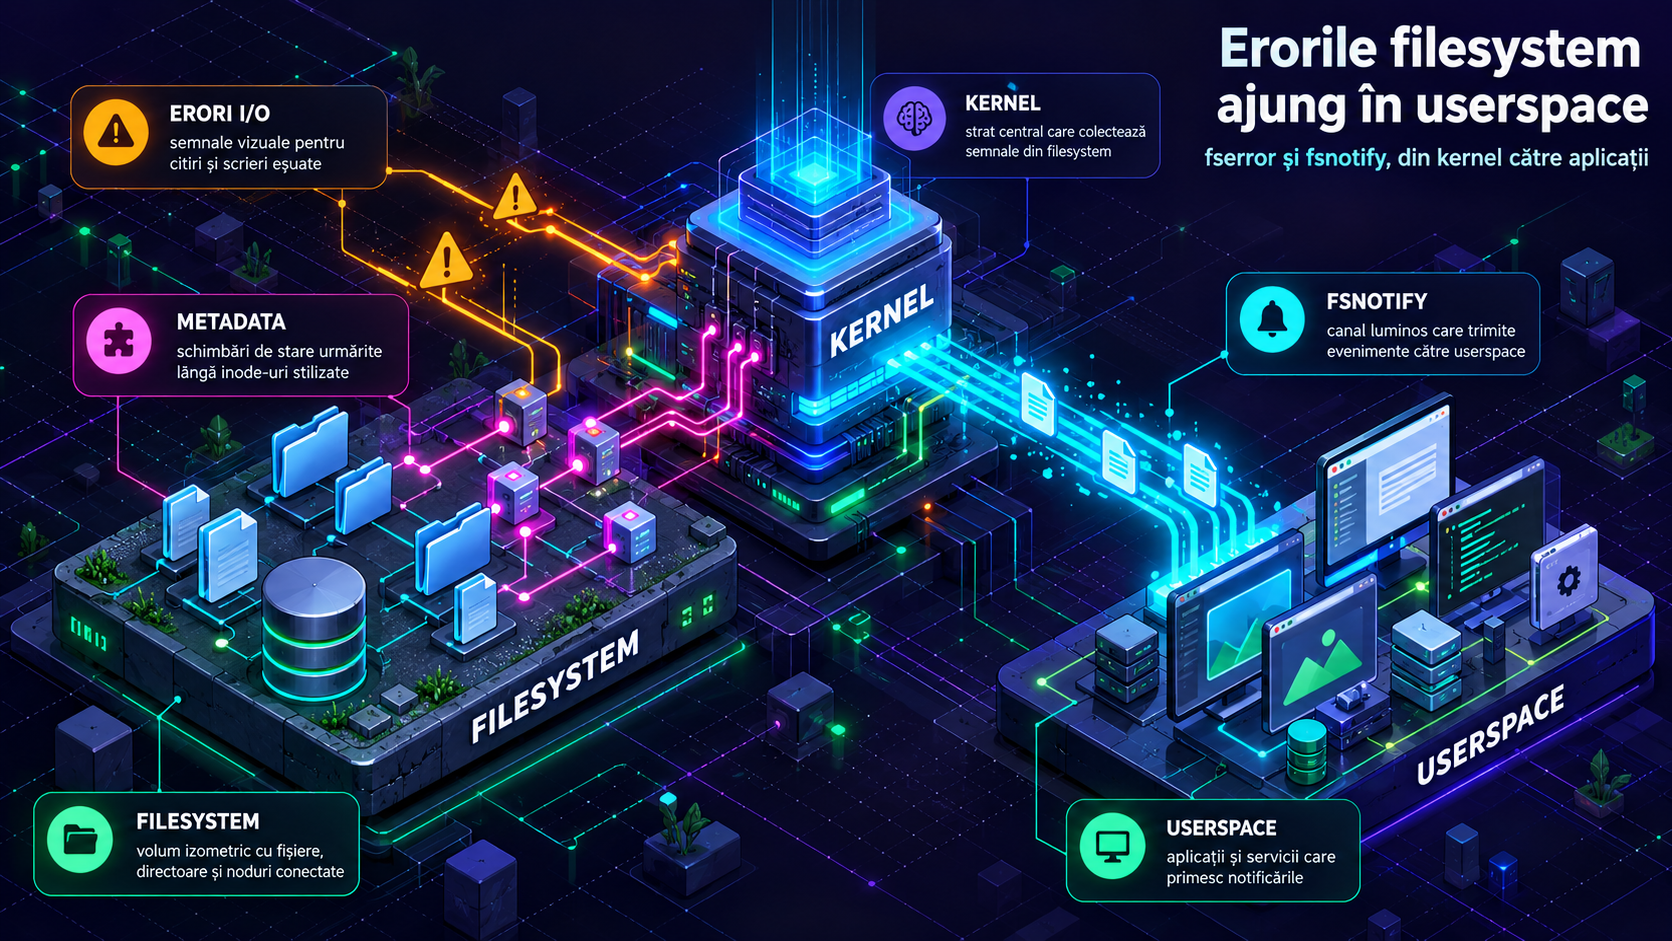
Microsoft descrie Event Tracing for Windows ca o facilitate eficientă de trasare la nivel de kernel, prin care evenimentele definite de kernel sau de aplicații pot fi scrise într-un fișier de log. Evenimentele pot fi consumate în timp real sau citite ulterior din loguri, iar trasarea poate fi activată sau dezactivată dinamic, fără repornirea calculatorului sau a aplicației.
Modelul ETW are trei părți: controllerele pornesc și opresc sesiunile de tracing, providerii emit evenimentele, iar consumerii le citesc. Pentru o echipă defensivă, ideea importantă nu este să „vâneze malware” după un nume de fișier, ci să observe activitatea sistemului suficient de devreme ca să investigheze. Dacă pornești de la simptome vizibile pe un endpoint, articolul despre semne că ai malware pe laptop este un punct bun de orientare pentru utilizatori non-tehnici.
De ce nu ajung doar semnăturile antivirus
Microsoft Defender Antivirus include protecție permanentă care folosește protecție în timp real, behavior monitoring și euristici pentru a detecta activitate suspectă și malițioasă. Asta arată direcția corectă: detecția modernă nu se rezumă la „acest fișier există într-o bază de semnături”, ci combină semnale despre comportament, context și controale de securitate.
ETW nu înlocuiește antivirusul și nici nu transformă un administrator într-un laborator de malware. Rolul lui este să ofere telemetrie: ce proces a pornit, ce componentă a generat evenimentul, când s-a întâmplat și, în funcție de sursă, ce relații există între procese. Această abordare este utilă când fișierul suspect nu are încă o clasificare clară sau când problema nu este un fișier, ci un lanț de acțiuni. Pentru verificarea unui obiect suspect fără rulare, completează telemetria cu analiză statică defensivă a fișierului suspect.
Cum arată o utilizare defensivă
Într-o firmă mică, scopul nu este să colectezi tot, permanent, fără limită. Scopul este să definești semnale utile și să le corelezi cu alte date. Microsoft Defender XDR include Advanced Hunting, unde tabela DeviceProcessEvents conține informații despre crearea proceselor și evenimente asociate, iar DeviceEvents acoperă evenimente diverse de pe dispozitiv, inclusiv evenimente declanșate de controale de securitate precum Microsoft Defender Antivirus și exploit protection.
Practic, o investigație defensivă caută întrebări clare: ce proces a inițiat activitatea, sub ce cont, pe ce dispozitiv, la ce oră și ce s-a întâmplat imediat înainte sau după. Dacă observi trafic neobișnuit, separă investigația de rețeaua normală; ghidul despre analiza traficului unui dispozitiv suspect într-o rețea izolată explică de ce izolarea reduce riscul de a colecta datele altor utilizatori.
Ce să implementezi fără risc
Pentru utilizatori și IMM-uri, o bază realistă începe cu Defender configurat corect: protecție în timp real, behavior monitoring, protecții permanente și tamper protection. Microsoft notează că tamper protection ajută la păstrarea setărilor de securitate, iar schimbările făcute asupra setărilor protejate pot fi ignorate când această funcție este activă.
Apoi stabilește un proces intern: cine primește alerta, cine izolează dispozitivul, cine păstrează logurile și cine decide reinstalarea sau curățarea. Nu rula fișiere suspecte „ca să vezi ce fac” pe calculatorul de lucru. Dacă suspiciunea vine din browser, folosește pași de curățare dedicați, precum cei din articolul despre malware prin extensii de browser.
Limite și capcane
ETW produce telemetrie, nu verdict final. Un eveniment poate fi benign, un tool administrativ poate arăta suspect, iar lipsa unei alerte nu dovedește că sistemul este curat. Evită două extreme: să te bazezi exclusiv pe semnături sau să colectezi loguri fără plan. Detecția bună pleacă de la întrebări defensive, se sprijină pe protecții active și documentează pașii de răspuns. ETW este valoros tocmai pentru că îți arată activitate, nu doar nume de malware.
Întrebări frecvente
ETW înlocuiește antivirusul?
Nu. ETW oferă telemetrie despre activitatea sistemului, în timp ce antivirusul și controalele Defender aplică protecții și detecții.
Ce pot vedea cu ETW?
În funcție de provider și de configurație, ETW poate oferi evenimente generate de kernel sau aplicații, consumate în timp real sau din loguri.
De ce contează behavior monitoring?
Microsoft arată că protecția permanentă din Defender folosește protecție în timp real, behavior monitoring și euristici. Asta ajută când problema este comportamentul unui proces, nu doar numele unui fișier.
Ce fac dacă văd activitate suspectă?
Izolează dispozitivul, păstrează logurile și verifică procesul, contul, ora și activitatea din jurul evenimentului. Nu rula fișierul suspect pe calculatorul de lucru.