Inteligența artificială nu mai este doar un proiect-pilot interesant pentru administrația publică. În România, discuția se mută treptat spre o întrebare mai grea: cine răspunde când un sistem AI ajută o instituție să analizeze date, să prioritizeze cereri sau să ofere recomandări care pot afecta cetățenii?
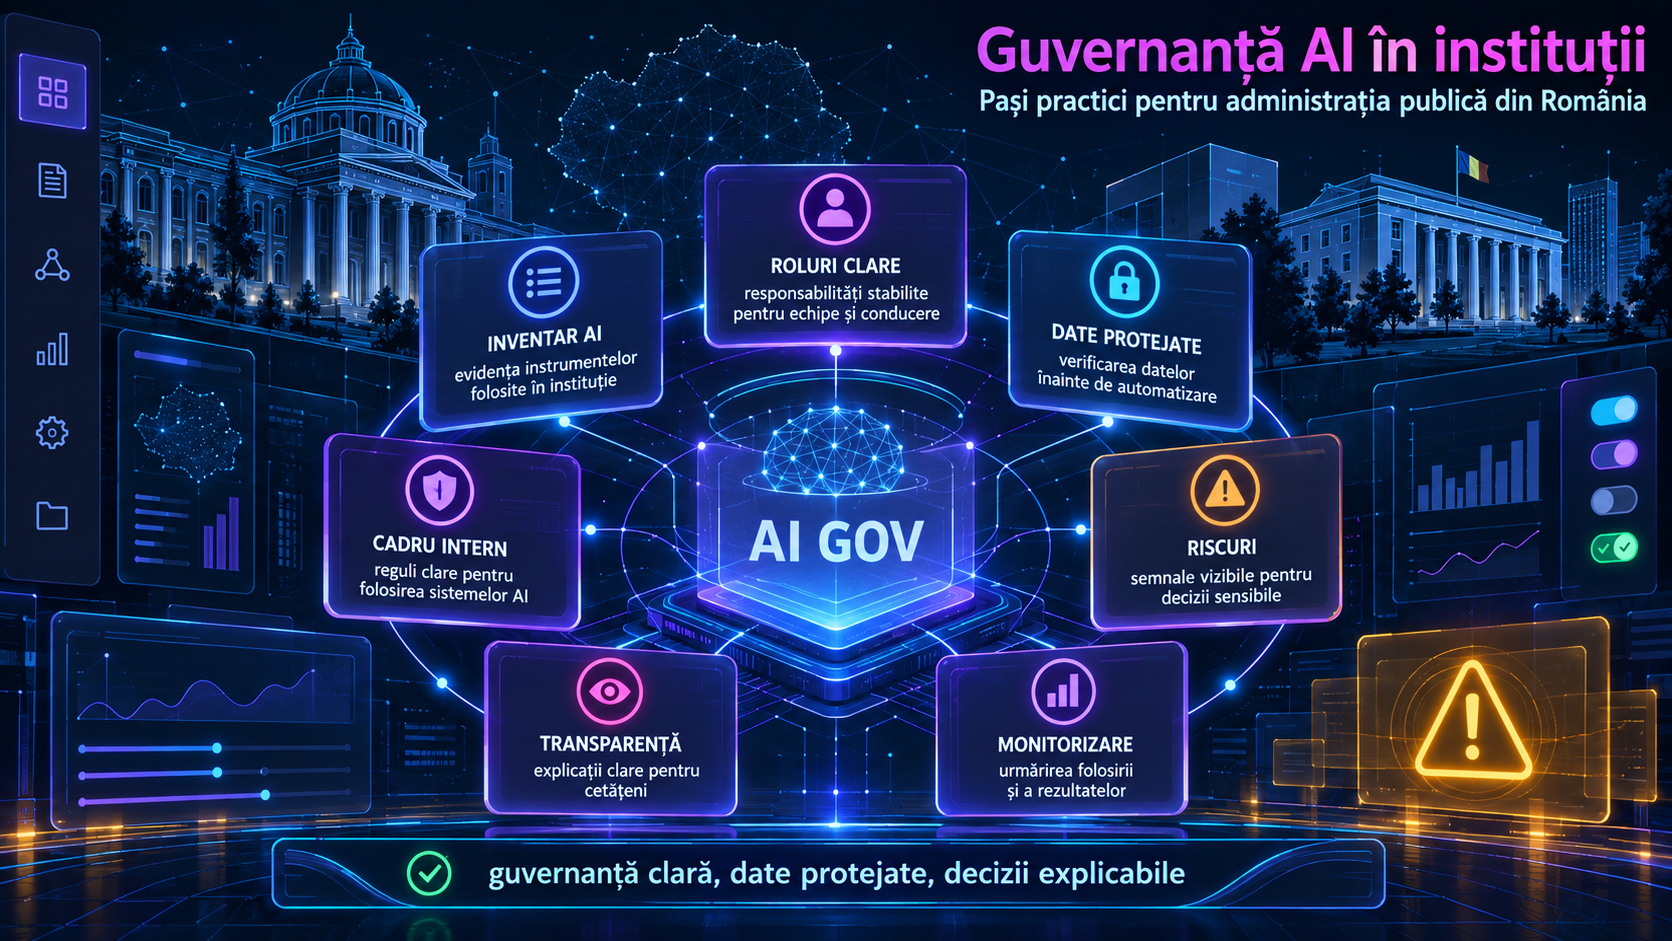
Regulamentul european privind inteligența artificială, cunoscut ca AI Act, se aplică tuturor statelor membre și folosește o abordare bazată pe risc. Pentru administrația publică, asta înseamnă că simpla achiziție a unei platforme AI nu este suficientă. Instituțiile trebuie să știe unde folosesc AI, cu ce scop, pe ce date, cine verifică rezultatele și cum pot explica deciziile către oameni.
România are deja proiecte publice care merg în această direcție. Autoritatea pentru Digitalizarea României a anunțat proiectul APTA, care urmărește adoptarea de tehnologii avansate de tip AI în sisteme ale administrației publice ce gestionează volume mari de date. Tocmai de aceea, guvernanța AI trebuie tratată ca o parte a proiectului, nu ca un document formal scris la final.
Primul pas: inventarul sistemelor AI
Orice instituție care folosește sau testează AI ar trebui să înceapă cu un inventar clar. Nu doar „avem un chatbot” sau „folosim analiză de date”, ci o evidență practică: denumirea sistemului, furnizorul, scopul, departamentul responsabil, tipurile de date folosite și categoria de utilizatori afectați.
Acest inventar ajută instituția să stabilească dacă un sistem intră într-o zonă cu risc mai ridicat. Comisia Europeană arată că pot fi considerate sensibile, printre altele, sistemele AI folosite pentru accesul la servicii publice esențiale, beneficii, ocuparea forței de muncă, educație, aplicarea legii, migrație, justiție sau procese democratice. Pentru cititorii care vor context mai larg, am explicat deja cum folosesc instituțiile publice AI în România și de ce transparența contează înainte ca tehnologia să fie extinsă.
Inventarul nu trebuie să fie public în toate detaliile tehnice, dar instituția trebuie să știe intern ce rulează, unde și cu ce impact.
Clasificarea riscului nu poate fi lăsată pe seama furnizorului
O greșeală frecventă este presupunerea că furnizorul software „rezolvă” conformitatea. Furnizorul are propriile obligații, dar instituția care folosește sistemul rămâne responsabilă pentru modul în care îl introduce în procesele sale.
Comisia Europeană a publicat orientări pentru furnizorii și utilizatorii de sisteme AI cu risc ridicat. Acestea clarifică felul în care se face încadrarea, cu exemple practice, chiar dacă ghidurile nu înlocuiesc textul regulamentului. Pentru administrația publică din România, asta înseamnă că fiecare proiect AI trebuie verificat pe cazul concret: ce face sistemul, ce decizie sprijină, ce persoane sunt afectate și dacă există alternative umane.
În special când algoritmii pot influența accesul la un serviciu sau la un beneficiu, instituțiile trebuie să fie prudente. Am discutat separat ce trebuie verificat înainte ca algoritmii să ia decizii despre oameni, iar regula rămâne aceeași: AI-ul poate ajuta, dar nu trebuie transformat într-o autoritate opacă.
Supraveghere umană, nu aprobare automată
Guvernanța AI cere roluri clare. Cine aprobă folosirea sistemului? Cine verifică rezultatele? Cine poate opri folosirea lui dacă apar erori? Cine răspunde la reclamațiile cetățenilor?
Pentru sistemele cu risc ridicat, Comisia Europeană subliniază obligații legate de supraveghere umană, calitatea datelor, documentare și monitorizare. În practică, o instituție publică ar trebui să evite fluxurile în care rezultatul AI devine automat decizie finală, mai ales în relația cu cetățeanul.
Un model mai sigur este cel în care AI oferă recomandări, iar funcționarul verifică documentele, contextul și eventualele excepții. Asta nu încetinește neapărat administrația; poate reduce erorile grave și ajută instituția să explice de ce a acționat într-un anumit fel.
Transparența față de cetățeni devine obligatorie în situații concrete
Din 2 august 2026, obligațiile de transparență prevăzute la articolul 50 din AI Act se aplică pentru anumite sisteme AI. Comisia Europeană precizează că oamenii trebuie informați când interacționează direct cu un sistem AI, iar anumite conținuturi generate sau manipulate de AI trebuie marcate corespunzător.
Pentru administrația publică, asta înseamnă etichete clare, texte ușor de înțeles și canale prin care cetățeanul poate cere sprijin uman. Un chatbot al unei instituții nu ar trebui să pară funcționar real. Un document generat cu ajutorul AI nu ar trebui prezentat ca analiză umană completă dacă nu a fost verificat.
Transparența nu se rezumă la o frază ascunsă în termeni și condiții. Ea trebuie să fie vizibilă exact în momentul în care omul interacționează cu sistemul.
Date, securitate și audit înainte de extindere
AI-ul din administrație depinde de date. Dacă datele sunt incomplete, vechi sau introduse greșit, sistemul poate produce recomandări incorecte. De aceea, pregătirea tehnică trebuie dublată de reguli pentru calitatea datelor, acces, jurnalizare și audit.
Instituțiile trebuie să stabilească ce date sunt folosite pentru antrenare sau analiză, cine are acces la ele și cât timp se păstrează. Dacă sunt implicate date personale, trebuie verificată și conformitatea cu GDPR, iar pentru cazuri concrete este necesară consultarea surselor oficiale și a specialiștilor juridici. AI Act nu elimină obligațiile existente privind protecția datelor sau securitatea informației.
Proiectele publice anunțate pentru România, inclusiv cele urmărite în analiza despre inteligența artificială în România în 2026, vor fi judecate nu doar după tehnologia folosită, ci după capacitatea instituțiilor de a demonstra control, responsabilitate și protecție pentru cetățeni.
Ce ar trebui pregătit concret
Lista minimă pentru o instituție publică ar trebui să includă: inventar al sistemelor AI, clasificare de risc, responsabil intern, procedură de verificare umană, informare clară pentru cetățeni, reguli pentru date, jurnalizare, mecanism de reclamații și plan de oprire a sistemului dacă apar probleme.
Acestea nu sunt detalii birocratice. Sunt diferența dintre un proiect AI util și un sistem greu de explicat, greu de contestat și greu de reparat. Administrația publică poate folosi inteligența artificială pentru servicii mai rapide, dar încrederea se construiește prin reguli vizibile, verificări reale și oameni care rămân responsabili pentru decizii.
Întrebări frecvente
Instituțiile publice din România pot folosi AI?
Da, dar folosirea AI trebuie făcută cu reguli clare privind scopul, datele, riscul, supravegherea umană și informarea cetățenilor.
Este suficient ca furnizorul platformei AI să fie conform?
Nu. Furnizorul are obligațiile sale, dar instituția care folosește sistemul trebuie să verifice cum este integrat AI-ul în propriile procese.
Când trebuie informat cetățeanul că interacționează cu AI?
Pentru anumite sisteme, obligațiile de transparență din AI Act se aplică din 2 august 2026. În practică, cetățeanul trebuie informat clar când interacționează direct cu un sistem AI.
Ce trebuie să pregătească prima dată o instituție?
Primul pas practic este inventarul sistemelor AI: ce se folosește, cu ce scop, pe ce date, cine răspunde și ce persoane pot fi afectate.
Surse
- Governance and enforcement of the AI Act
- Guidelines for providers and deployers of AI high-risk systems
- Transparency obligations under Article 50 of the AI Act
- Autoritatea pentru Digitalizarea României anunță finanțarea proiectului „Administrație performantă prin tehnologii avansate – APTA”
- Anunț de început de proiect „Administrație performantă prin tehnologii avansate – APTA” Cod SMIS 334844