Un apel care pare venit de la bancă poate prinde o firmă într-un moment prost: contabilitatea închide plăți, administratorul este pe drum, iar cineva insistă că există o problemă urgentă cu un cont. În astfel de situații, protecția nu stă într-o reacție inspirată pe moment, ci într-o regulă internă simplă, cunoscută de toți cei care pot autoriza plăți sau pot vedea date bancare.
Vishing înseamnă voice phishing: fraudă prin telefon, în care atacatorul se prezintă drept o persoană sau instituție de încredere. CISA notează că astfel de apeluri pot folosi spoofing, adică afișarea unui număr care pare credibil, iar Eurojust a descris un caz european în care infractorii au impersonat angajați bancari și polițiști pentru a convinge victimele să mute bani în conturi controlate de grupare.
De ce firmele mici sunt o țintă bună
Într-o firmă mică, aceiași oameni fac mai multe lucruri: răspund la telefon, aprobă facturi, trimit ordine de plată și discută cu banca. Asta scurtează timpul de reacție, dar crește riscul ca o presiune bine jucată să treacă drept urgență reală.
Semnele care trebuie tratate ca alertă sunt clare: apelantul cere coduri primite prin SMS sau aplicație, parole, PIN, date complete de card, instalarea unei aplicații, transfer într-un „cont sigur” sau aprobarea rapidă a unei plăți. ABA, prin campania Banks Never Ask That, explică faptul că băncile nu cer telefonic coduri unice de autentificare. Pentru cititori care vor să compare și alte forme de fraudă, ghidul despre scam-uri bancare în 2026 explică diferențele dintre mesaje, apeluri și linkuri suspecte.
Regula de bază: închizi și verifici separat
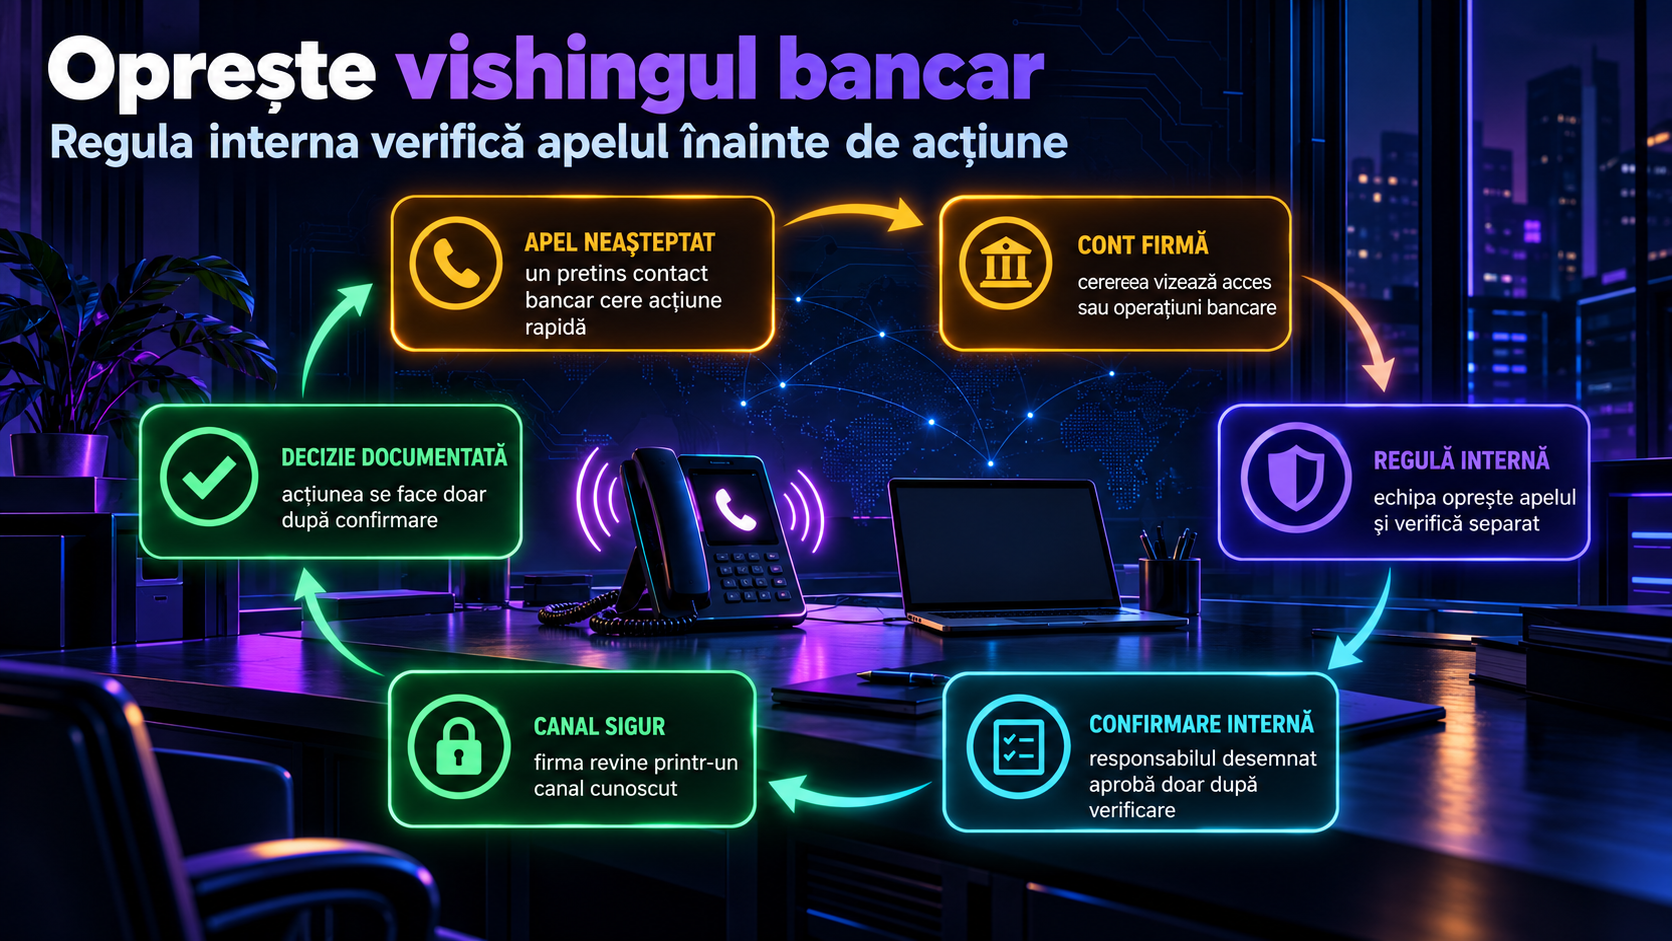
Regula internă ar trebui scrisă scurt, vizibil și fără excepții informale: niciun angajat nu confirmă telefonic date bancare, coduri, parole sau plăți pe baza unui apel primit. Dacă apelul pare important, conversația se oprește politicos, iar verificarea se face pe un canal separat.
Canal separat înseamnă numărul oficial al băncii din aplicație, de pe site-ul băncii sau de pe card, nu numărul dictat de apelant și nu un link primit în timpul conversației. Pentru furnizori, se folosește contactul deja existent în contract, în corespondența anterioară verificată sau în fișa internă a partenerului. Aceeași logică ajută și în cazul fraudei cu schimbarea contului de plată, unde o procedură în două canale este explicată în articolul despre frauda cu schimbarea IBAN-ului pe factură.
Cum arată procedura în firmă
O procedură realistă poate avea patru pași. Primul: persoana care primește apelul nu oferă informații sensibile și nu apasă nimic la indicația apelantului. Al doilea: notează ora, numărul afișat, numele pretins, instituția invocată și motivul apelului. Al treilea: anunță intern persoana desemnată pentru verificări financiare. Al patrulea: verificarea se face printr-un canal cunoscut anterior și, pentru plăți sau modificări de cont, cu aprobarea unei a doua persoane.
Această regulă nu trebuie să blocheze activitatea, ci să elimine decizia luată sub presiune. Dacă banca are într-adevăr nevoie de o acțiune, situația poate fi confirmată în aplicație, în sucursală sau prin numărul oficial. Dacă apelantul insistă că nu există timp pentru verificare, tocmai graba devine semnal de risc. Pentru apelurile care cer date neobișnuite, lista din ghidul apeluri false de la „bancă” poate fi folosită ca material intern de instruire.
Ce faci dacă cineva a răspuns deja
Dacă un angajat a oferit date sau a aprobat o operațiune, firma trebuie să acționeze rapid, dar ordonat: contactarea băncii pe canal oficial, blocarea cardului sau contului dacă banca recomandă asta, schimbarea parolelor de pe un dispozitiv sigur și păstrarea dovezilor. Incidentul poate fi raportat și prin PNRISC, platforma DNSC pentru raportarea incidentelor de securitate cibernetică, iar pentru partea financiară trebuie urmate indicațiile băncii și, după caz, ale Poliției.
Pentru documentare ulterioară, este util să existe un fișier intern cu ora apelului, persoanele implicate, ce informații au fost cerute, ce s-a transmis și ce măsuri au fost luate. Ghidul despre cum documentezi corect o fraudă bancară detaliază ce merită păstrat pentru bancă, Poliție și contestarea tranzacțiilor.
Întrebări frecvente
Ce este vishingul bancar?
Vishingul bancar este fraudă prin telefon, în care apelantul pretinde că reprezintă banca, Poliția sau altă instituție de încredere și încearcă să obțină date, coduri sau transferuri.
Ce regulă simplă poate folosi o firmă?
Regula minimă este: nu confirmi date și nu aprobi plăți dintr-un apel primit; închizi și verifici separat printr-un număr oficial sau cunoscut anterior.
De ce nu este suficient numărul afișat pe ecran?
CISA arată că vishingul poate folosi spoofing, adică afișarea unui număr care pare credibil. De aceea, verificarea trebuie făcută pe un canal ales de firmă, nu pe cel oferit de apelant.
Unde poate fi raportat un incident?
Firma trebuie să contacteze banca pe canal oficial, iar incidentele de securitate cibernetică pot fi raportate prin PNRISC, platforma DNSC. Dacă există prejudiciu sau tentativă de fraudă, pot fi necesare și demersuri către Poliție.