Conectarea ChatGPT la aplicațiile de lucru schimbă problema de securitate
ChatGPT și alți asistenți AI nu mai sunt doar ferestre în care angajații copiază întrebări. Documentația OpenAI pentru aplicații conectate descrie un model în care ChatGPT poate folosi servicii precum Google Drive sau Slack pentru a găsi fișiere, a rezuma documente, a căuta mesaje și, în unele cazuri, a executa acțiuni permise de aplicația conectată. Pentru firme, asta mută discuția de la „ce scrie angajatul în prompt” la „ce date poate vedea și folosi asistentul prin permisiunile deja existente”.
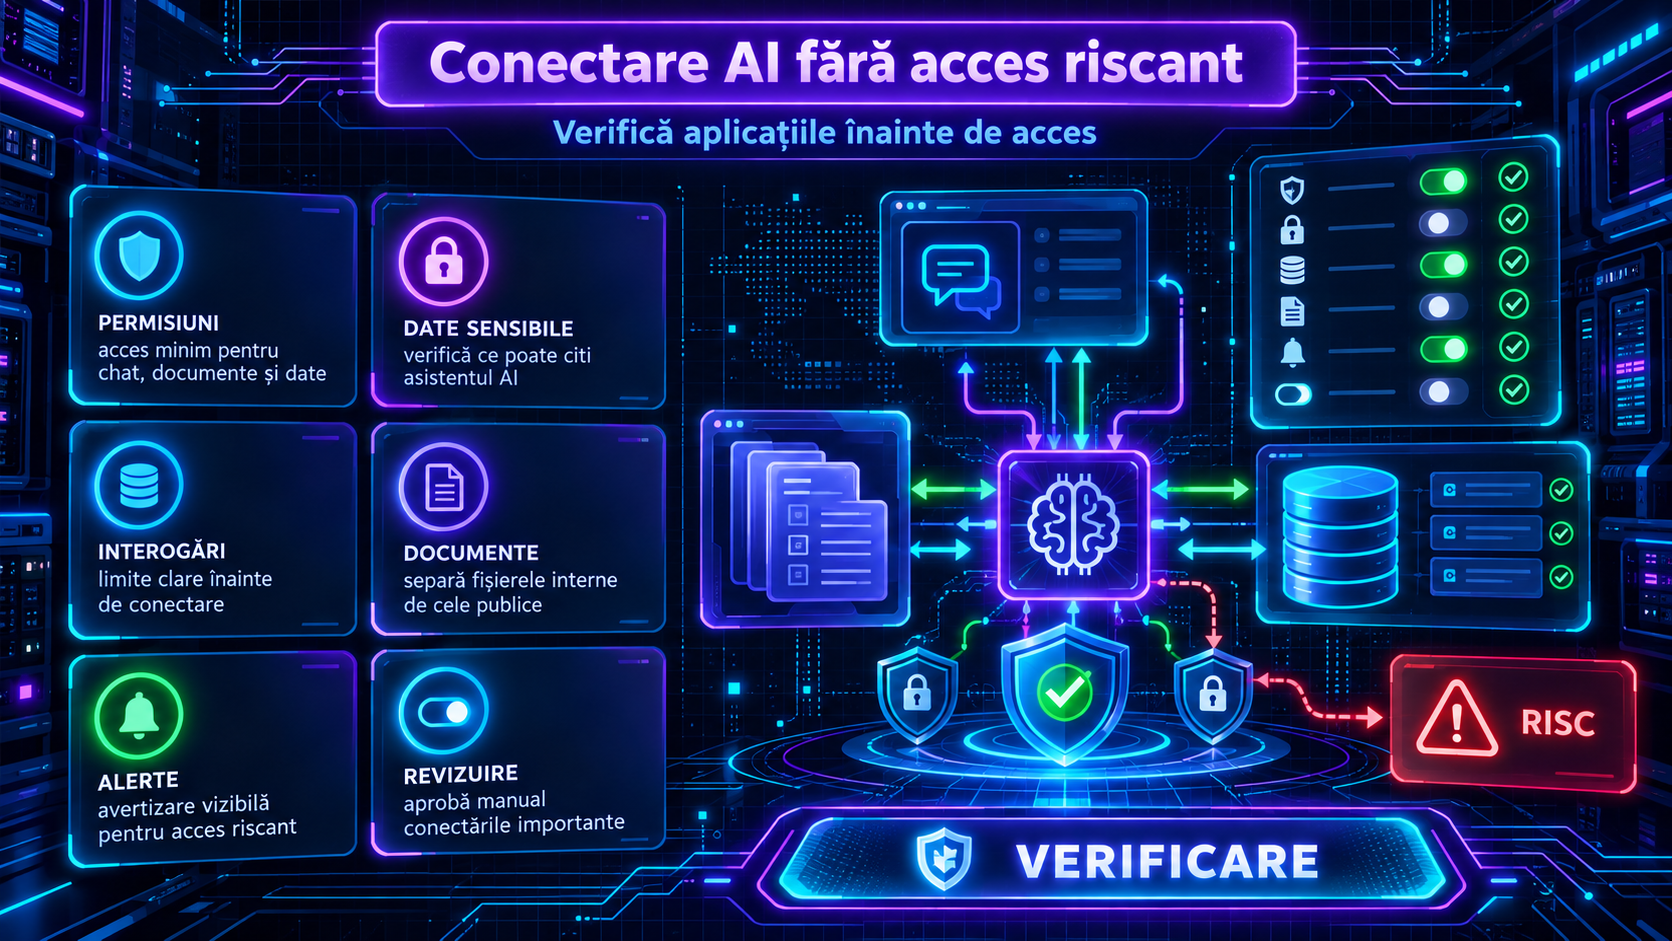
Această schimbare este utilă, dar nu trebuie tratată ca o simplă bifă de productivitate. Dacă un cont are acces prea larg la canale Slack, directoare de documente, CRM-uri sau baze de date, asistentul poate ajunge să lucreze cu același perimetru. Înainte de conectare, merită revăzută regula de bază explicată și în ghidul nostru despre folosirea ChatGPT fără trimiterea datelor sensibile: AI-ul trebuie să primească doar informația necesară pentru sarcina legitimă, nu întregul context al companiei.
Ce verifici înainte de Slack, documente și baze de date
Primul control este inventarul. Listați aplicațiile care vor fi conectate, cine le poate activa, ce roluri au utilizatorii și ce tip de date circulă prin ele. Pentru Slack, documentația oficială arată că aplicațiile folosesc „scopes” pentru drepturi precum citirea istoricului canalelor, fișierelor sau mesajelor directe. În practică, administratorul trebuie să știe exact dacă asistentul are nevoie de acces la un canal de proiect sau dacă i se deschide inutil o arhivă întreagă.
Al doilea control este principiul minimului privilegiu. Conectarea unui asistent la documente nu ar trebui să repare o politică de acces slabă; dimpotrivă, o poate face mai vizibilă. Înainte de activare, verificați grupurile, folderele partajate, canalele private transformate în spații semi-publice și conturile de test uitate. Pentru firme mici, o revizie lunară a permisiunilor, ca în politica de acces pentru angajați, este mai valoroasă decât o promisiune generală că „AI-ul va fi atent”.
Al treilea control este separarea mediilor. Un asistent folosit pentru marketing nu are nevoie de acces la tabele cu salarii, contracte, chei API sau date brute din suport clienți. Dacă există conectare la baze de date, folosiți conturi dedicate, drepturi read-only când este suficient, vizualizări limitate și aprobări umane pentru exporturi sau modificări. Articolul nostru despre asistenții AI în firme mici rămâne relevant: automatizarea realistă începe cu sarcini înguste, nu cu acces total.
Prompt injection, audit și răspundere
Riscul specific asistenților conectați este că instrucțiuni malițioase pot apărea în documente, mesaje sau pagini citite de model. OWASP include acest tip de risc în ghidurile pentru aplicații LLM, inclusiv probleme precum prompt injection, expunerea de informații sensibile și acțiuni nesigure. De aceea, conectarea la aplicații trebuie însoțită de reguli clare: ce surse sunt de încredere, ce acțiuni cer confirmare, ce date nu se rezumă sau nu se exportă și cine verifică rezultatul.
Pentru organizațiile care folosesc planuri enterprise, OpenAI descrie și opțiuni de conformitate prin care datele de audit și logurile workspace-ului pot fi integrate cu instrumente eDiscovery, DLP sau SIEM, în funcție de eligibilitate și roluri. Chiar dacă o firmă nu are acest nivel, ideea rămâne aceeași: păstrați urme verificabile. Cine a conectat aplicația? Ce permisiuni a aprobat? Ce acțiuni a inițiat asistentul? Cine a validat rezultatul?
O decizie de guvernanță, nu doar o funcție nouă
Conectarea ChatGPT la Slack, documente sau baze de date poate economisi timp, mai ales pentru căutare, sinteză și pregătirea unor răspunsuri interne. Dar accesul trebuie pornit gradual: un pilot cu aplicații și utilizatori limitați, reguli scrise, revizie de permisiuni, jurnalizare și oprire rapidă dacă apar rezultate neclare.
Pentru echipele care construiesc fluxuri mai avansate, validarea ieșirilor rămâne importantă. Când asistentul produce date ce intră în sisteme interne, abordări precum cele descrise în ghidul despre Structured Outputs cu JSON Schema pot reduce erorile de format, dar nu înlocuiesc controlul accesului și verificarea umană. Regula simplă: înainte să conectați AI-ul la munca reală, curățați permisiunile muncii reale.
Întrebări frecvente
Este sigur să conectăm ChatGPT la Slack?
Da, poate fi sigur într-un cadru controlat, dar numai după verificarea canalelor, rolurilor și permisiunilor. Accesul trebuie limitat la spațiile necesare sarcinii.
Poate un asistent AI să vadă toate documentele firmei?
Nu ar trebui. Asistentul trebuie să vadă doar documentele la care contul autorizat are acces și doar dacă permisiunile au fost revizuite înainte.
Ce facem cu bazele de date?
Folosiți conturi dedicate, drepturi minime și, când este suficient, acces read-only sau vizualizări limitate. Modificările și exporturile trebuie aprobate uman.
Ce trebuie monitorizat după activare?
Monitorizați cine a conectat aplicația, ce permisiuni au fost acordate, ce acțiuni a inițiat asistentul și dacă rezultatele au fost validate.