Un angajat din marketing nu ar trebui să poată descărca baza completă de salarii. Un freelancer care editează site-ul nu are nevoie de acces la contul bancar, la facturi sau la toate emailurile firmei. Iar un fost colaborator nu trebuie să rămână membru într-un Google Drive comun la trei luni după terminarea proiectului.
Aceste situații se rezolvă printr-o politică de acces: un document scurt care stabilește cine poate intra în fiecare sistem, ce poate vedea, ce poate modifica și cine aprobă permisiunea.
Regula de bază este least privilege — fiecare persoană primește accesul minim necesar pentru activitatea sa, nu acces „la tot, ca să fie mai simplu”. NIST definește principiul ca limitarea privilegiilor la strictul necesar pentru îndeplinirea sarcinilor atribuite.
Începe cu inventarul aplicațiilor și al datelor
Nu poți controla accesul dacă nu știi unde sunt informațiile firmei. Creează un tabel numit Registru acces și trece în el toate sistemele folosite:
Microsoft 365 sau Google Workspace
Email
Google Drive, OneDrive sau Dropbox
CRM
Program de facturare
Contabilitate și salarizare
WordPress
Hosting și registrarul domeniului
Facebook Business Manager
Google Ads și Analytics
GitHub sau GitLab
VPN
Servere și baze de date
Aplicații interne
Pentru fiecare sistem completează:
Sistem
Date disponibile
Responsabil
Roluri existente
Utilizatori interni
Colaboratori externi
Autentificare 2FA
Data ultimei verificări
Nu păstra evidența doar în memoria administratorului. Tabelul trebuie să poată fi verificat chiar dacă persoana care a configurat conturile nu este disponibilă.
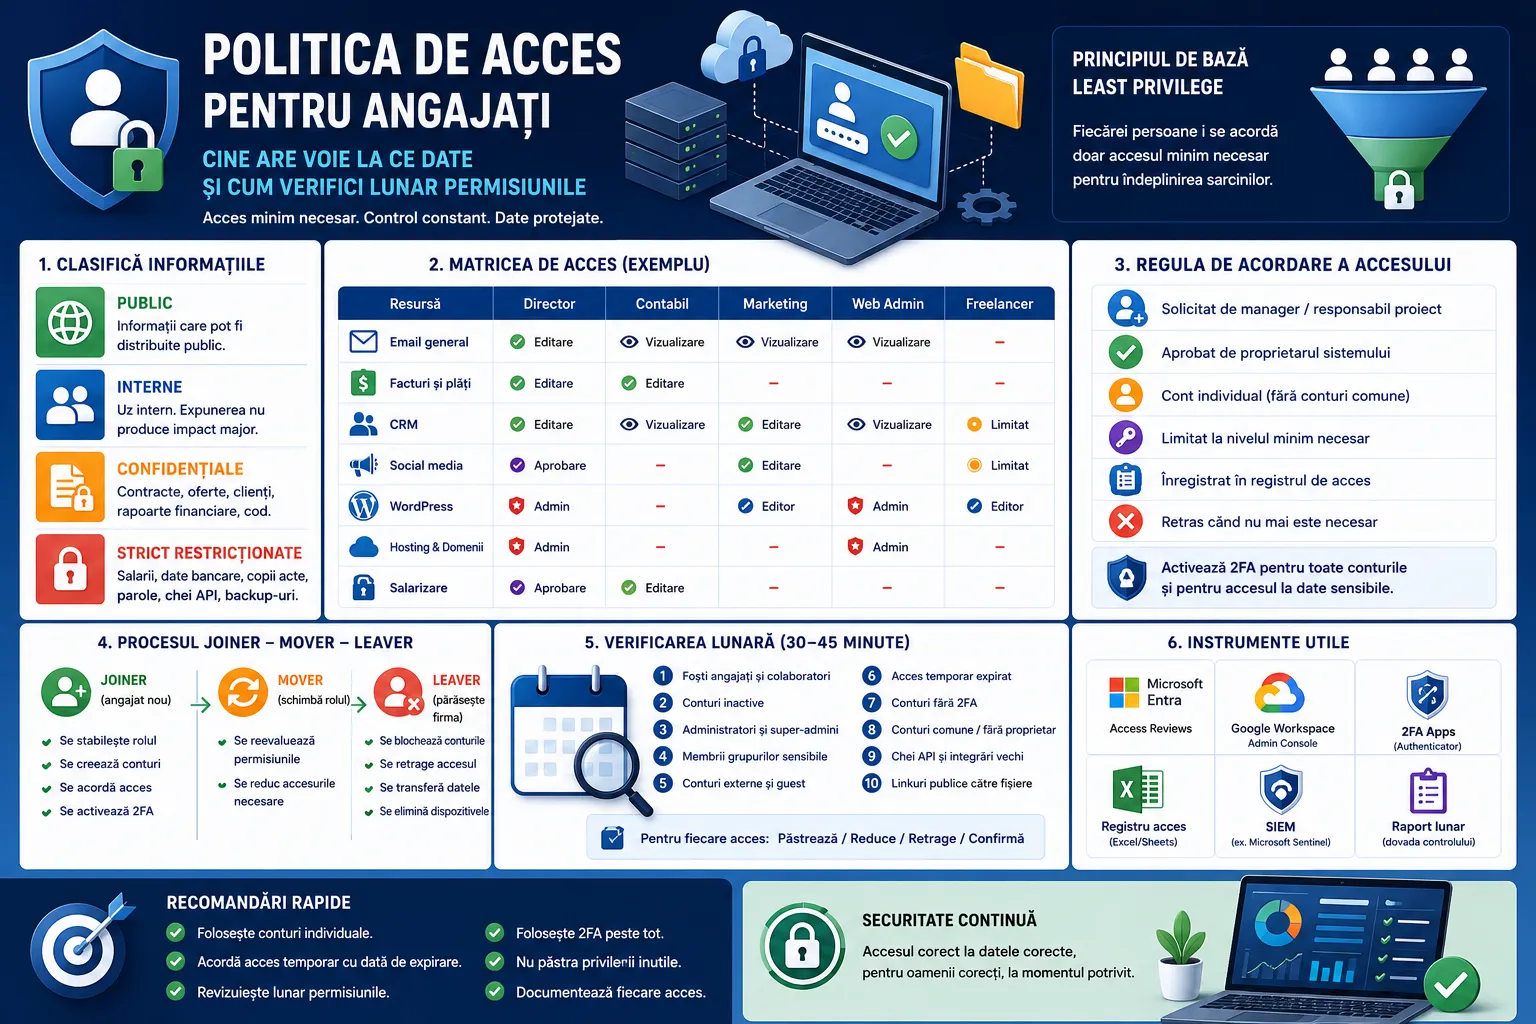
Clasifică informațiile în patru niveluri
Nu toate fișierele au aceeași sensibilitate. Folosește o clasificare simplă:
Publice: informații care pot apărea pe site, în comunicate sau în materiale publicitare.
Interne: proceduri, șabloane, calendare și materiale care nu sunt publice, dar a căror expunere nu ar produce un incident grav.
Confidențiale: contracte, oferte individuale, liste de clienți, rapoarte financiare, cod sursă privat și documente comerciale.
Strict restricționate: salarii, date bancare, copii de acte, parole, chei API, date medicale, backup-uri și acces administrativ la infrastructură.
Accesul trebuie acordat în funcție de rol și de această clasificare, nu doar pentru că persoana „lucrează în firmă”.
Construiește matricea de acces
Matricea arată ce rol poate utiliza fiecare resursă. Un exemplu pentru o firmă mică:
Resursă                 Director  Contabil  Marketing  Web Admin  Freelancer
Email general           Editare   Vizualizare Vizualizare Vizualizare Nu
Facturi și plăți        Editare   Editare    Nu         Nu         Nu
CRM                     Editare   Vizualizare Editare    Vizualizare Limitat
Social media            Aprobare  Nu         Editare    Nu         Limitat
WordPress                Admin     Nu         Editor     Admin      Editor temporar
Hosting și domenii       Admin     Nu         Nu         Admin      Nu
Fișiere salarizare       Aprobare  Editare    Nu         Nu         Nu
Folosește niveluri standard:
Fără acces
Vizualizare
Creare și editare
Aprobare
Administrare
Evită formulări neclare precum acces normal sau acces complet. Pentru fiecare rol trebuie să fie evident ce acțiuni sunt permise.
Scrie regula de acordare a accesului
Politica poate include următorul text:
Accesul la aplicațiile și datele companiei se acordă numai în baza rolului profesional și a unei necesități concrete de lucru.

Fiecare acces trebuie:
- solicitat de manager sau responsabilul proiectului;
- aprobat de proprietarul sistemului;
- acordat unui cont individual;
- limitat la nivelul minim necesar;
- înregistrat în registrul de acces;
- retras când nu mai este necesar.
Nu permite conturi comune precum marketing@firma.ro folosite de cinci persoane cu aceeași parolă. Fiecare utilizator trebuie să aibă cont propriu, astfel încât acțiunile să poată fi atribuite și accesul să poată fi retras individual.
EDPB recomandă crearea unui cont dedicat pentru fiecare angajat, evitarea partajării credențialelor și revizuirea permisiunilor când persoana își schimbă poziția.
Pentru conturile de administrator, folosește un cont separat de cel utilizat zilnic. De exemplu:
prenume@firma.ro – email și activitate obișnuită
prenume.admin@firma.ro – operațiuni administrative
Activează autentificarea multifactor pentru accesul la date sensibile și pentru toate conturile administrative.
Accesul temporar trebuie să aibă o dată de expirare
Freelancerii, agențiile și colaboratorii nu trebuie adăugați permanent în sistemele firmei.
În registru completează:
Nume colaborator
Companie
Proiect
Sistem accesat
Nivel de acces
Persoană care a aprobat
Data acordării
Data expirării
Un dezvoltator care repară un formular WordPress poate primi un cont temporar, limitat la site-ul respectiv. Nu are nevoie de parola contului principal, de acces la toate site-urile sau de credențialele registrarului domeniului.
ICO recomandă stabilirea unor date de expirare, în special pentru accesul temporar sau pentru situațiile în care permisiunea nu este necesară permanent.
Aplică procesul Joiner–Mover–Leaver
Politica trebuie să acopere trei evenimente.
Când vine un angajat nou
Managerul transmite rolul și sistemele necesare. Administratorul creează conturi individuale, activează 2FA și acordă acces pe baza matricei.
Nu copia automat permisiunile unui coleg doar pentru că are un post asemănător.
Când angajatul schimbă rolul
Permisiunile vechi trebuie reevaluate, nu doar completate cu altele noi. Un angajat mutat din contabilitate în operațiuni poate avea nevoie de CRM, dar nu mai trebuie să păstreze accesul la salarii.
Când persoana pleacă
În ultima zi de lucru sau mai devreme, dacă există un risc, trebuie:
blocat contul principal;
revocate sesiunile active;
retras accesul din grupuri;
eliminat accesul la Drive și aplicații;
revocate tokenurile și cheile API;
schimbate parolele conturilor comune care încă există;
transferate fișierele și proprietatea documentelor;
recuperate laptopurile și cheile fizice;
șters accesul VPN;
eliminate passkeys și dispozitivele de încredere.
Suspendarea emailului nu este suficientă. Persoana poate păstra acces direct la WordPress, GitHub, Facebook, Dropbox sau alte servicii neconectate la contul central.
Verificarea lunară, în 30–45 de minute
Nu există o regulă universală care obligă toate firmele să facă revizuirea exact lunar. Recomandările oficiale cer verificări periodice, iar frecvența trebuie adaptată riscului. Pentru o firmă mică, controlul lunar este ușor de aplicat și reduce perioada în care un acces greșit poate rămâne activ. ICO recomandă revizuirea regulată a drepturilor și ajustarea lor când rolurile sau responsabilitățile se schimbă.
În prima zi lucrătoare a fiecărei luni, exportă sau verifică listele de utilizatori din aplicațiile importante. Compară-le cu lista actuală de angajați și colaboratori.
Controlează în această ordine:
1. Foști angajați și colaboratori
2. Conturi inactive
3. Administratori și super-administratori
4. Membrii grupurilor cu acces la date confidențiale
5. Conturi externe și guest
6. Permisiuni temporare expirate
7. Conturi fără 2FA
8. Conturi comune sau fără proprietar clar
9. Chei API și integrări vechi
10. Linkuri publice către fișiere
Pentru fiecare acces pune una dintre decizii:
Păstrează
Reduce
Retrage
Necesită confirmare
Nu întreba angajatul doar „mai ai nevoie de acces?”. Trimite managerului o întrebare concretă:
Maria Popescu are în continuare rol de Administrator în WordPress și acces de Manager în Shared Drive Financiar. Confirmi că ambele permisiuni sunt necesare până la 31 august?Lipsa unui răspuns nu trebuie interpretată automat ca aprobare.
Cum faci verificarea în Microsoft 365 și Google Workspace
În Microsoft Entra, funcția Access Reviews permite verificarea periodică a membrilor grupurilor, utilizatorilor aplicațiilor, invitaților și anumitor roluri privilegiate. Recenziile pot avea responsabili desemnați și pot fi configurate recurent, în funcție de licență.
În Microsoft 365 Admin Center, verifică separat utilizatorii care au roluri de administrator. Microsoft permite filtrarea și exportarea listei rolurilor atribuite. Rolul Global Administrator oferă control foarte extins și nu trebuie folosit pentru activitatea zilnică.
În Google Workspace Admin Console, verifică:
Directory → Users
Directory → Groups
Account → Admin roles
Apps → Google Workspace → Drive and Docs
Google permite folosirea rolurilor administrative limitate, astfel încât un utilizator să primească doar privilegiile necesare, fără acces complet la consola de administrare.
Pentru Shared Drives, verifică în special utilizatorii cu rolurile Manager și Content manager. Membrii pot primi acces și indirect, prin Google Groups, deci trebuie verificată atât lista drive-ului, cât și componența grupului.
Păstrează dovada verificării
La finalul controlului lunar, salvează un raport simplu:
Luna verificată
Sisteme analizate
Conturi retrase
Permisiuni reduse
Accesuri temporare prelungite
Conturi fără 2FA
Probleme care necesită remediere
Persoana care a efectuat verificarea
Data finalizării
Nu păstra în raport parole sau tokenuri. Este suficient să notezi existența problemei și persoana responsabilă.
Dacă firma prelucrează date personale, controlul accesului face parte din măsurile necesare pentru securizarea prelucrării. Articolul 32 din GDPR cere măsuri tehnice și organizatorice adaptate riscului, iar EDPB include politicile de acces, revizuirea permisiunilor angajaților și MFA pentru accesul la date sensibile printre măsurile preventive relevante.
O politică de acces bună nu oferă tuturor cât mai multe permisiuni și nu blochează inutil activitatea. Ea răspunde permanent la o întrebare simplă: persoana aceasta mai are nevoie, astăzi, de acest nivel de acces?
Surse folosite
NIST – Least Privilege
NIST SP 800-171 Rev. 3 – Access Control
European Data Protection Board – Secure Personal Data
European Data Protection Board – Personal Data Breaches
ICO – Access Control Audit Framework
GDPR – Article 32, Security of Processing
Microsoft Learn – Microsoft Entra Access Reviews
Microsoft Learn – Assign Admin Roles in Microsoft 365
Google Workspace Admin Help – Administrator Roles, Groups and Shared Drives