Pe măsură ce tot mai multe echipe folosesc chatboturi, asistenți de scriere, generatoare de imagini sau unelte pentru analiză și automatizare, o problemă devine tot mai clară: multe firme știu că folosesc AI, dar nu mai știu exact ce tool-uri rulează, cine le-a aprobat, ce versiune este în uz și ce date pleacă spre furnizor. În 2026, discuția nu mai este doar despre productivitate, ci și despre control intern, protecția datelor și trasabilitate.
Semnalul vine din mai multe direcții. Comisia Europeană explică pe pagina oficială a AI Act că obligațiile privind alfabetizarea în AI se aplică deja din februarie 2025, iar regulile pentru modelele general-purpose au devenit aplicabile din august 2025. Tot acolo, Comisia arată că transparența pentru anumite sisteme și conținut generat de AI intră în aplicare din august 2026. Cu alte cuvinte, organizațiile sunt împinse să știe mai bine unde și cum folosesc AI.
În paralel, ghidul ICO privind AI și protecția datelor pune accent pe accountability, lawfulness, security și data minimisation. Pentru firmele din România, chiar dacă autoritatea citată este britanică, principiul este ușor de tradus local: dacă angajații introduc date personale sau documente sensibile în tool-uri AI neinventariate, riscul nu este doar operațional, ci și de conformitate.
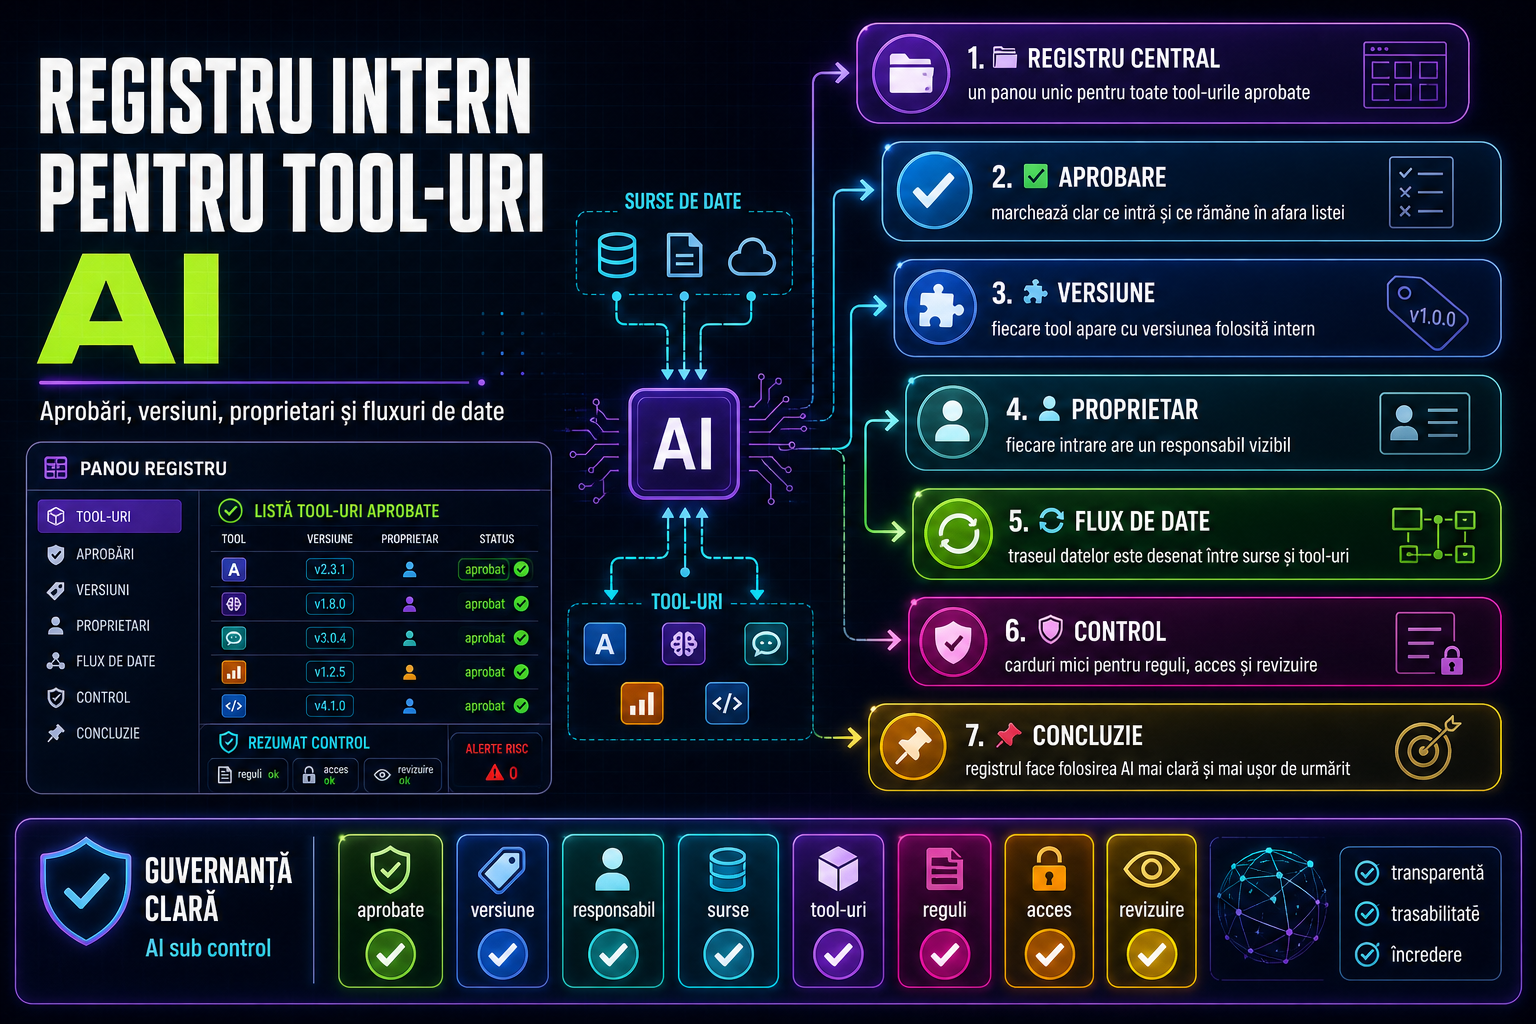
De aici apare ideea de registru intern pentru tool-uri AI aprobate. Nu este un document făcut pentru sertar, ci o evidență vie care spune, pe scurt, ce aplicație este permisă, cine răspunde de ea și ce date atinge. Un astfel de registru poate sta într-un spreadsheet bine controlat, într-un wiki intern sau într-o platformă GRC, dar câmpurile de bază ar trebui să fie clare.
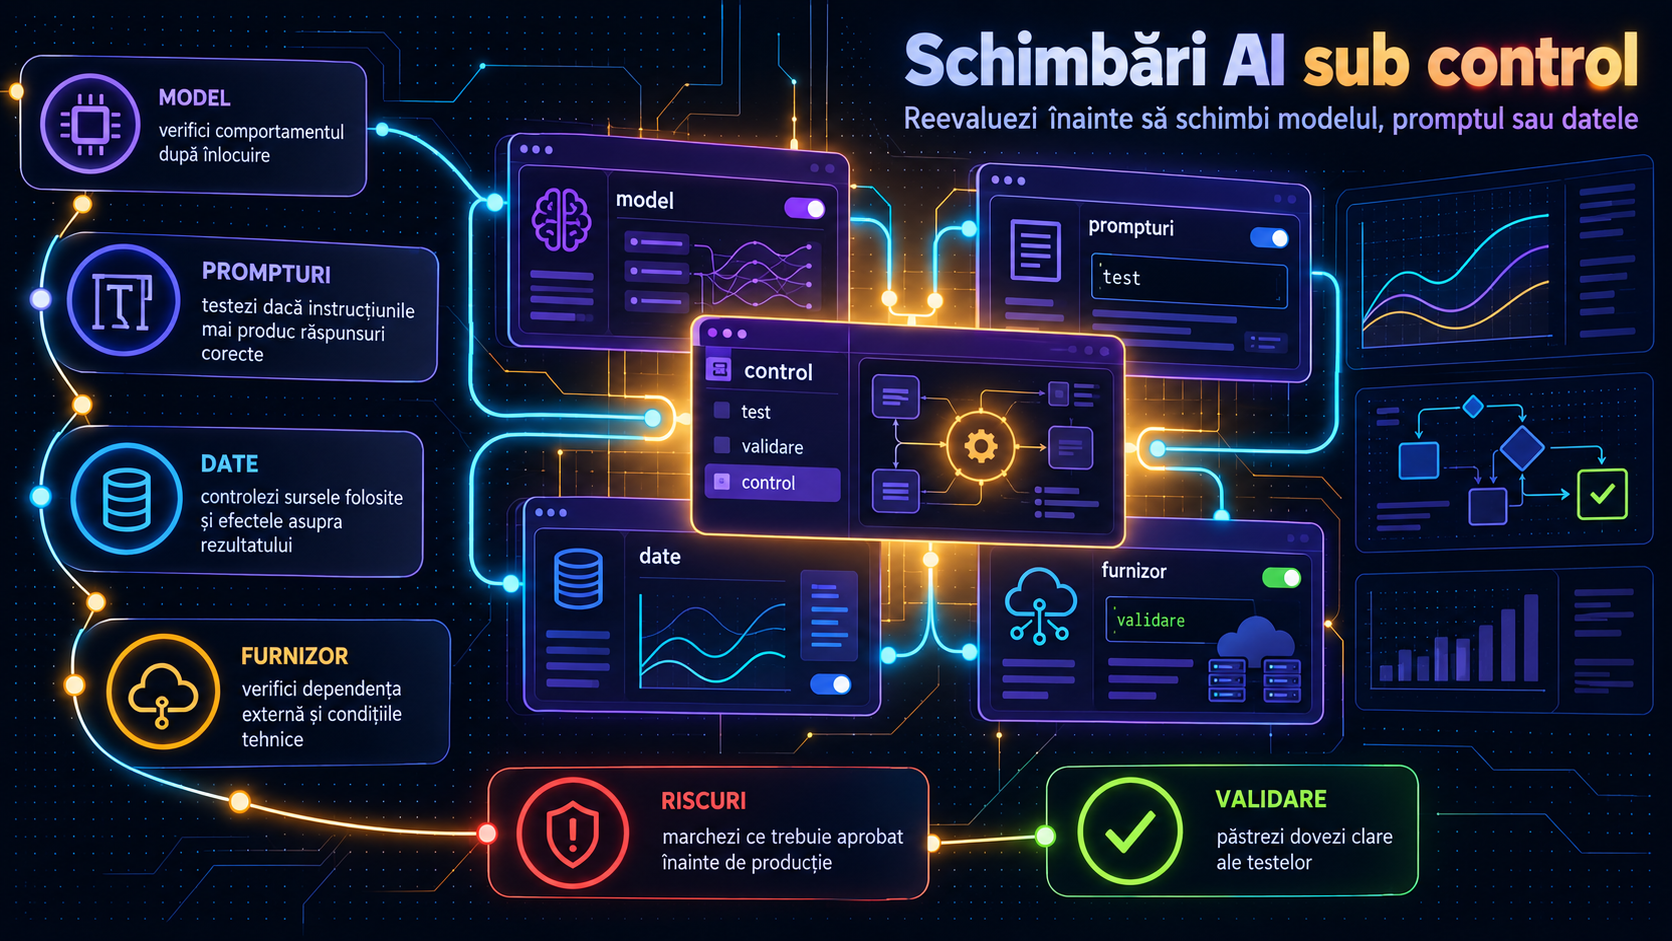
Primul câmp este identitatea tool-ului: nume comercial, vendor, link oficial și scopul concret în companie. Al doilea este versiunea sau modelul folosit, pentru că între o aplicație web, un API și un model actualizat de furnizor pot exista diferențe importante de funcționalitate și risc. Al treilea este proprietarul intern: persoana sau echipa care cere aprobarea, justifică utilizarea și urmărește schimbările.
Apoi vine partea cea mai importantă: fluxul de date. Registrul ar trebui să arate dacă tool-ul primește texte interne, date despre clienți, fișiere, cod sursă, imagini, loguri sau metadate. În plus, merită notat dacă datele sunt folosite doar pentru inferență, dacă sunt păstrate, dacă pot intra în antrenarea serviciului și în ce jurisdicții ajung. Comisia Europeană amintește, în documentele despre GPAI, inclusiv nevoia de claritate privind sursele de date și aspectele de procesare. Pentru o firmă, asta se traduce simplu: nu aprobi „un chatbot”, ci aprobi un flux concret de date către un furnizor concret.
Un registru util mai include nivelul de risc, baza aprobării și măsurile de protecție. De exemplu: permis doar cu cont corporate, interzis pentru date personale sensibile, obligatoriu cu autentificare multifactor, permis doar prin browserul de serviciu sau prin API-ul centralizat. Aici ajută și logica NIST AI Risk Management Framework, construită în jurul funcțiilor Govern, Map, Measure și Manage. Pe românește, întâi stabilești regulile, apoi mapezi utilizarea, măsori riscurile și gestionezi schimbările.
O idee tot mai prezentă în industrie vine și din proiectele OWASP. Pagina OWASP GenAI Security Project vorbește despre resurse pentru înțelegerea și reducerea riscurilor de securitate și siguranță în adopția AI generativ, iar inițiativa AI Bill of Materials urmărește vizibilitate asupra componentelor modelelor și transparență pe lanțul AI. Nu înseamnă că orice firmă trebuie să implementeze imediat un AIBOM complet, dar mesajul este clar: inventarul AI nu mai este opțional pentru organizațiile care vor control real.
Practic, un registru intern bun se construiește în trei pași. Mai întâi, aduni toate tool-urile deja folosite de echipe, inclusiv cele „din umbră”. Apoi le clasifici după tipul de date și scop. În final, marchezi ce rămâne aprobat, ce trebuie limitat și ce trebuie blocat. Fără această curățenie, politica internă despre AI rămâne doar o intenție frumoasă.
Pentru firmele mici, acesta este unul dintre cele mai realiste proiecte AI din 2026: nu promite magie, dar reduce haosul. Iar într-un moment în care regulile de transparență, securitate și guvernanță devin mai concrete, registrul intern poate fi diferența dintre adopție controlată și folosirea oarbă a unor unelte pe care nimeni nu le mai poate explica după ce apare un incident.