Un tool AI care scrie cod nu mai este doar un asistent de text. În momentul în care poate instala dependențe, rula teste, modifica fișiere sau deschide un pull request, devine un actor tehnic în mediul de lucru. De aceea, pentru firmele care aleg tool-uri AI în 2026, întrebarea nu mai este doar „cât de bun este modelul?”, ci și „unde rulează codul și ce are voie să atingă?”.
De ce sandbox-ul contează mai mult decât demonstrația frumoasă
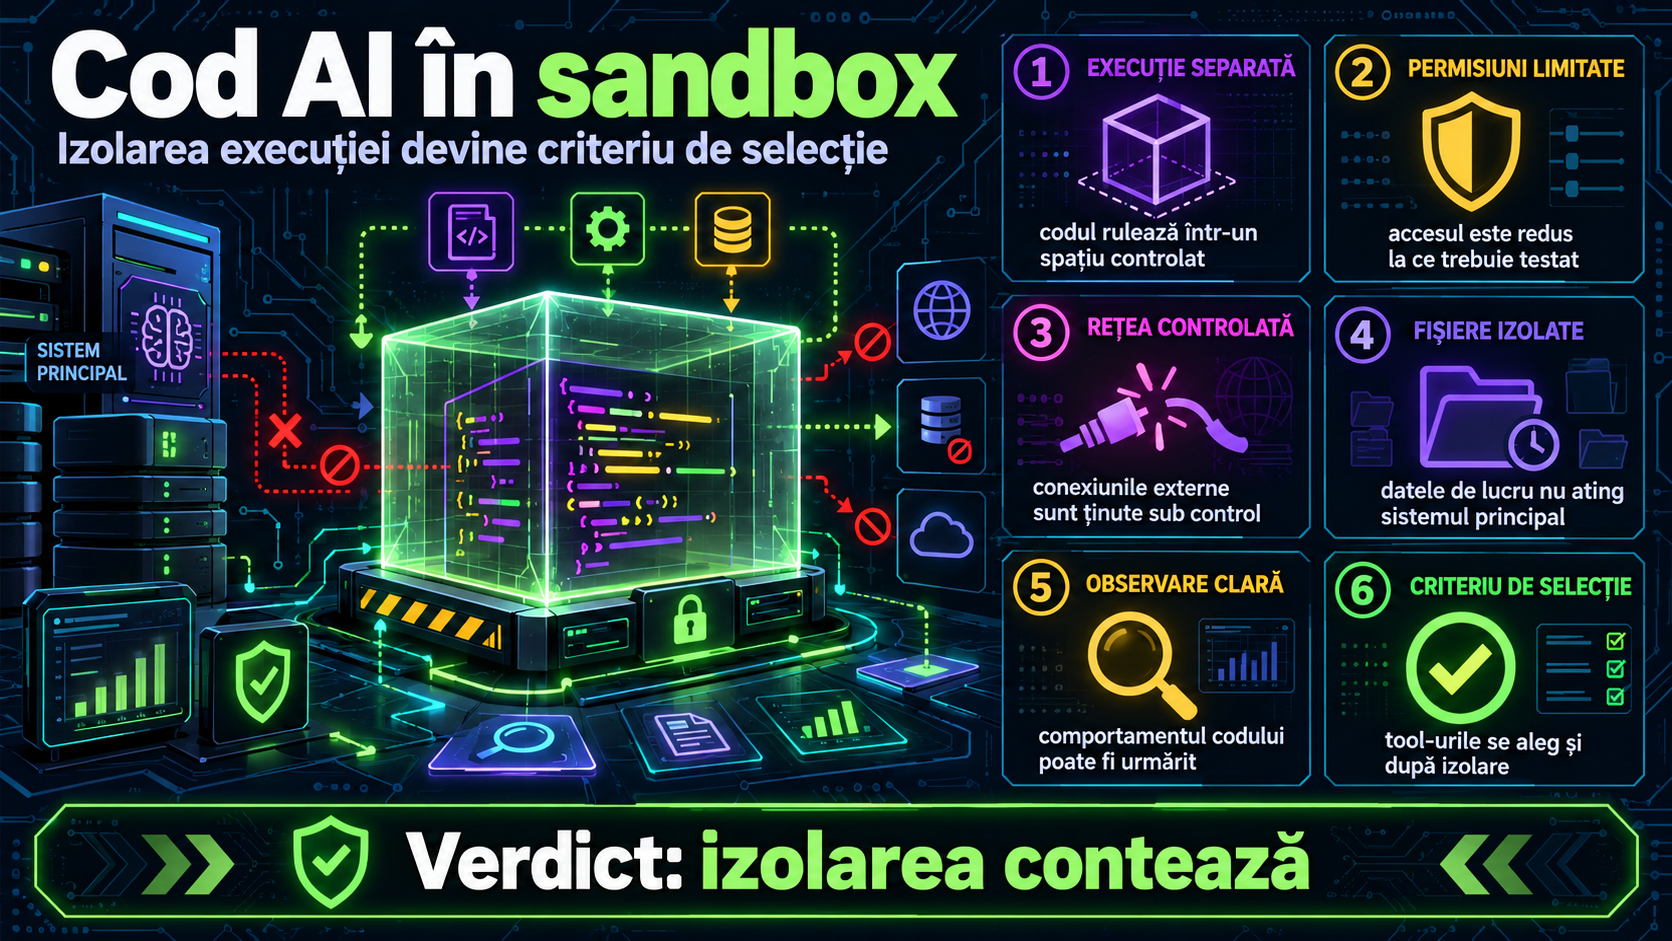
Sandbox-ul este zona izolată în care agentul poate lucra fără acces nelimitat la calculator, rețea sau proiecte sensibile. OpenAI descrie sandbox-ul Codex ca o limită tehnică pentru comenzile rulate de agent, inclusiv comenzi de tip git, package manager sau test runner. În mod similar, documentația Claude Code vorbește despre sesiuni cloud în mașini virtuale izolate și despre controale de rețea configurabile.
Pentru utilizatorul obișnuit, ideea este simplă: dacă AI-ul greșește, interpretează prost o cerință sau primește instrucțiuni ostile dintr-un fișier, dauna trebuie să rămână limitată. Un sandbox bun nu face tool-ul perfect, dar reduce suprafața de risc.
Aici se leagă direct evaluarea tehnică de procesul intern. Un registru de tool-uri, cum este explicat în ghidul pentru tool-uri AI aprobate, ar trebui să noteze separat dacă produsul rulează local, în cloud, într-un container, într-o mașină virtuală sau fără izolare clară.
Ce trebuie verificat înainte de abonament
Primul criteriu este sistemul de permisiuni. Un tool serios permite moduri diferite de lucru: doar citire, modificări limitate în workspace, acces la rețea controlat și aprobări când agentul vrea să depășească limita. În documentația Codex, modul workspace-write permite editarea în spațiul de lucru, în timp ce danger-full-access elimină restricțiile de sandbox și trebuie folosit doar când accesul larg este intenționat.
Al doilea criteriu este rețeaua. GitHub arată că agentul Copilot poate avea un firewall configurabil, cu liste de domenii permise, iar documentația notează și limitele acestei protecții. Pentru o firmă mică, nu ajunge să întrebi „poate instala pachete?”. Trebuie întrebat și „de unde poate descărca pachete?” și „poate trimite date către servicii externe?”.
Al treilea criteriu este traseul schimbărilor. Un agent care lucrează pe branch separat, produce diff-uri și cere review înainte de merge este mai ușor de controlat decât unul care modifică direct proiectul principal. Aceeași logică apare și în benchmarkul reproductibil pentru tool-uri AI: evaluarea trebuie repetată în condiții comparabile, nu decisă după o singură demonstrație reușită.
MCP și accesul la date schimbă discuția
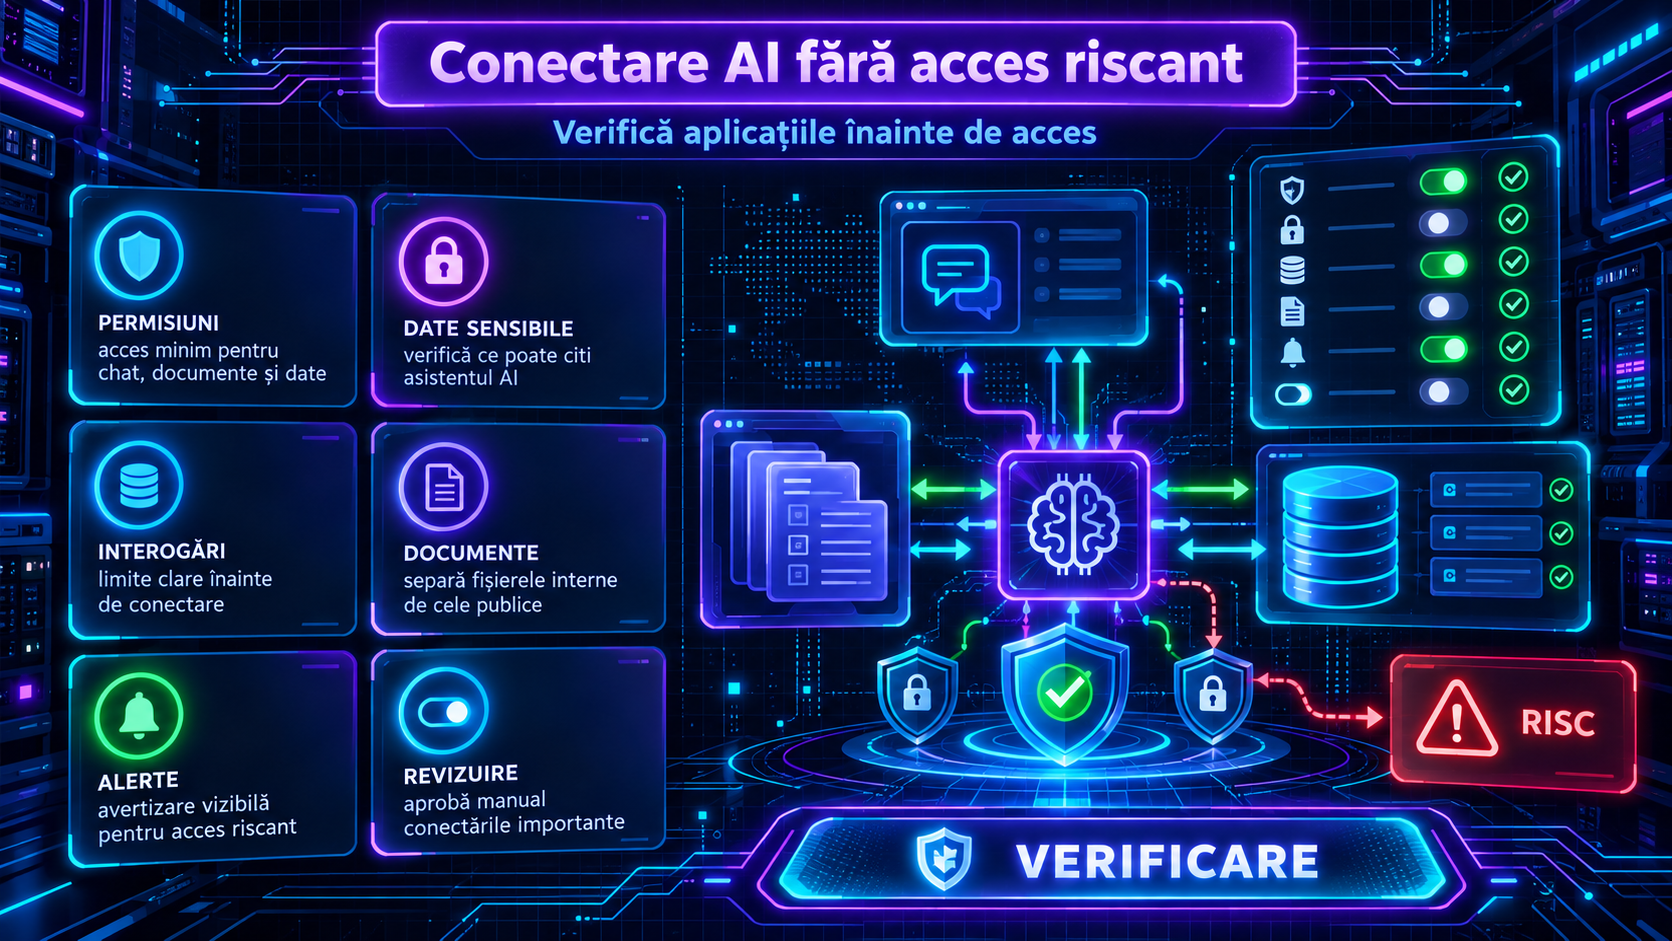
Pe măsură ce tool-urile AI se conectează la GitHub, Drive, baze de date, CRM-uri sau sisteme interne prin conectori și MCP, izolarea execuției nu mai este doar o funcție pentru developeri. Devine o regulă de guvernanță.
OWASP recomandă pentru agenții AI privilegii minime, validarea intrărilor externe, intervenție umană pentru acțiuni cu impact mare și evitarea rulării de cod arbitrar fără sandbox. Tradus pentru o firmă din România: nu da unui asistent AI acces la tot doar pentru că „știe să ajute”. Dă-i exact mediul, fișierele și serviciile necesare sarcinii.
Dacă folosiți conectori multipli, merită citit și ghidul despre MCP cu permisiuni minime. Sandbox-ul izolează execuția, dar permisiunile controlează ce vede și ce poate atinge agentul.
Cum arată o selecție prudentă
Înainte de achiziție, cereți furnizorului sau verificați în documentație patru lucruri: ce tip de izolare există, cum se limitează accesul la fișiere, cum se controlează rețeaua și ce acțiuni cer aprobare umană. Dacă răspunsul este vag, tratați tool-ul ca experimental, nu ca infrastructură de lucru.
Un test practic ar trebui făcut pe un proiect de probă, fără secrete reale, fără tokenuri de producție și fără baze de date conectate. Urmăriți dacă agentul cere aprobări, dacă poate ieși din directorul proiectului, dacă păstrează loguri utile și dacă schimbările sunt ușor de revizuit. Pentru o listă mai largă de criterii, ghidul despre evaluarea unui tool AI înainte de integrare rămâne un punct bun de pornire.
Sandbox-ul nu este un moft tehnic. Este diferența dintre un asistent care poate lucra controlat și un mecanism căruia îi dai prea multă încredere prea devreme.
Întrebări frecvente
Ce este un sandbox pentru cod generat de AI?
Este un mediu izolat în care agentul AI poate rula comenzi, teste sau modificări fără acces nelimitat la calculator, rețea sau fișiere sensibile.
Sandbox-ul face un tool AI complet sigur?
Nu. Reduce riscul și limitează daunele posibile, dar trebuie combinat cu permisiuni minime, aprobări umane, review de cod și control al rețelei.
Ce trebuie verificat la un tool AI care rulează cod?
Verifică izolarea execuției, accesul la fișiere, regulile de rețea, modul de aprobare și dacă schimbările sunt făcute pe branch sau diff revizuibil.
De ce contează MCP în această discuție?
Pentru că prin MCP și conectori, un agent AI poate ajunge la servicii externe și date interne. Sandbox-ul limitează execuția, iar permisiunile limitează accesul.