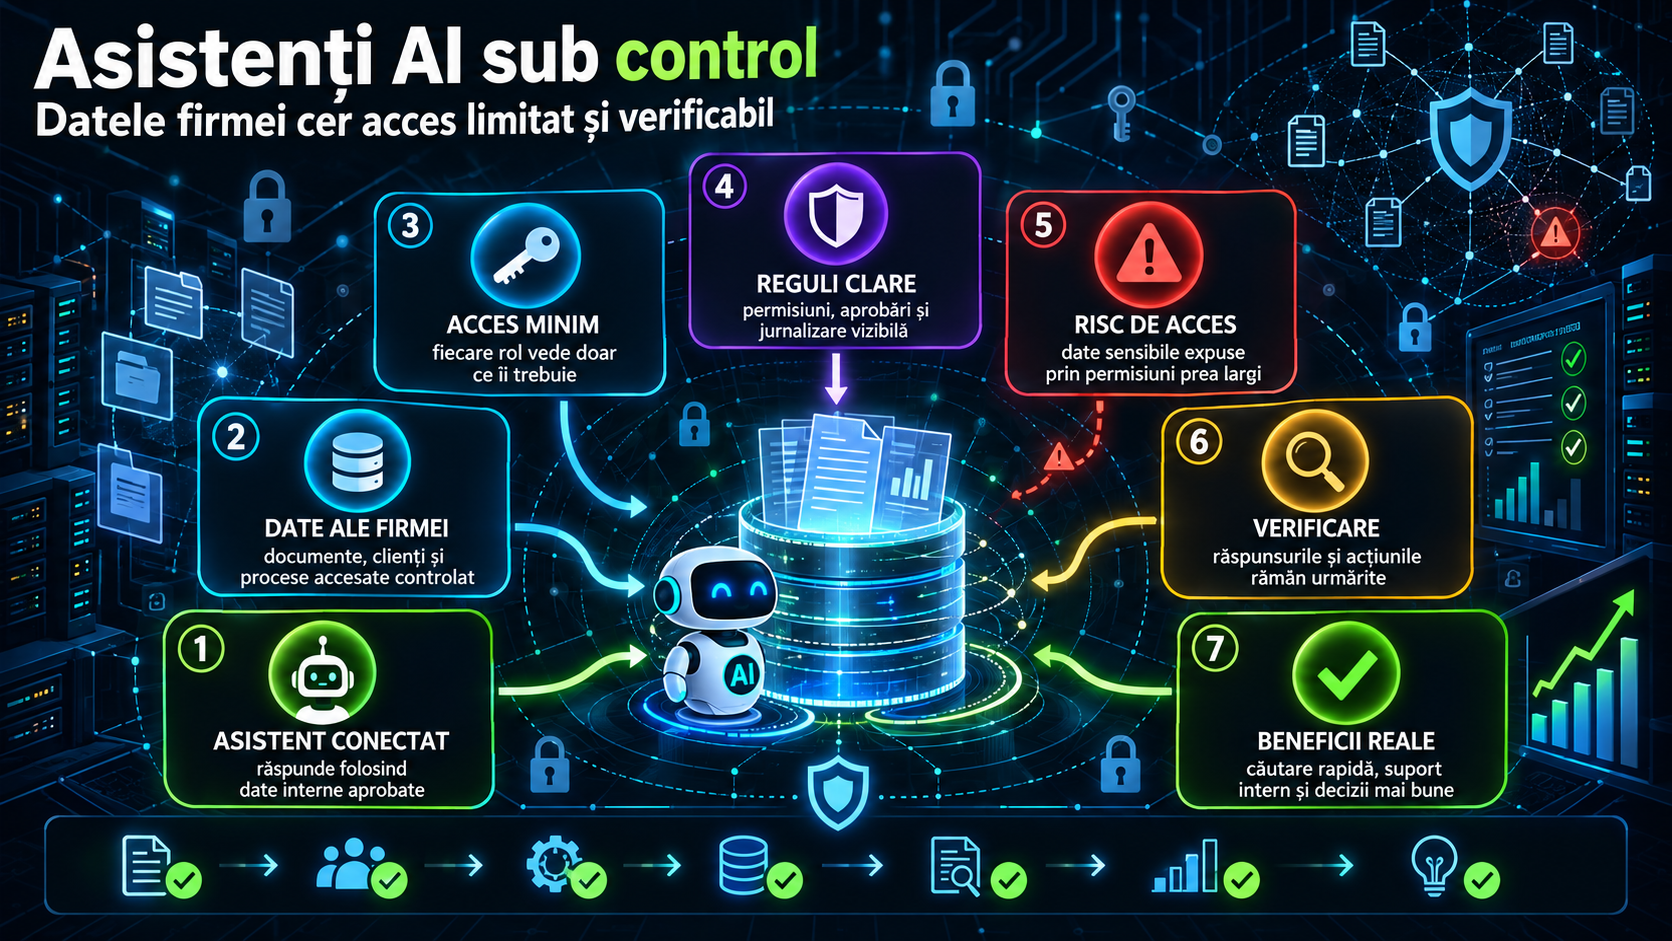
Un asistent AI conectat la documente, emailuri, CRM sau tichete interne nu mai este doar un chatbot. Devine o interfață peste datele firmei. Poate găsi rapid informații, poate rezuma conversații, poate pregăti răspunsuri pentru clienți și poate reduce munca repetitivă. Dar exact această utilitate îl face sensibil: dacă vede prea mult, poate scoate la suprafață informații pe care un angajat nu ar trebui să le acceseze.
Beneficiul real: căutare, sinteză și lucru mai rapid
Pentru firme, valoarea practică apare când asistentul AI nu răspunde din memorie, ci caută în date aprobate: politici interne, contracte, proceduri, manuale, baze de cunoștințe sau istoricul relației cu clientul. În loc ca un angajat să caute prin foldere și conversații, poate cere un rezumat, o comparație sau o propunere de răspuns.
Acest tip de integrare este diferit de folosirea unui chatbot public în care copiezi manual text. Dacă firma vrea AI conectat la tool-uri, contează arhitectura, nu doar modelul. Diferența dintre protocoale, conectori și agenți este explicată în MCP versus A2A pentru firme, dar regula practică rămâne simplă: asistentul trebuie să lucreze doar cu datele și acțiunile necesare rolului lui.
Riscul principal: accesul moștenit din sistemele firmei
Problema nu este că AI-ul „vrea” să fure date. Problema este că un sistem conectat prost poate primi permisiuni prea largi. OWASP descrie riscul de excessive agency ca situație în care o aplicație bazată pe LLM are prea multă funcționalitate, prea multe permisiuni sau prea multă autonomie. Exemplele includ extensii care pot modifica sau șterge date deși scopul era doar citirea lor.
În practică, un asistent pentru vânzări nu ar trebui să vadă salarii, documente juridice interne sau date din toate departamentele. Un asistent pentru suport nu ar trebui să poată exporta toată baza de clienți. Iar un asistent de analiză nu ar trebui să trimită emailuri sau să schimbe înregistrări fără aprobare umană.
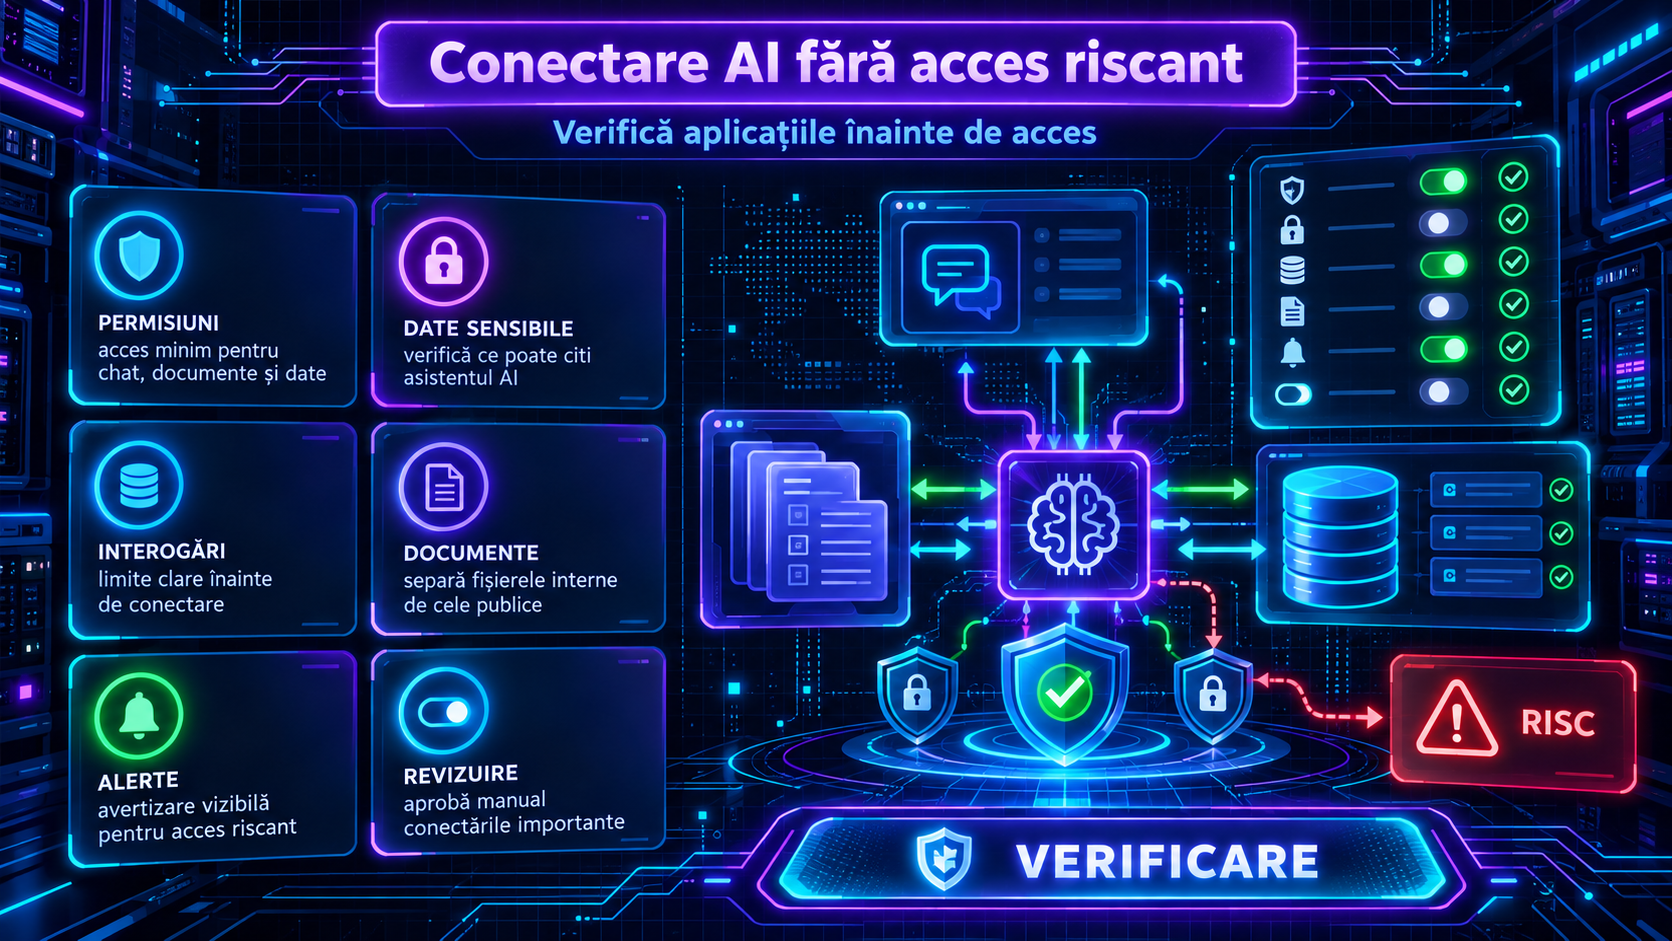
Pentru firmele care conectează mai multe aplicații, merită pornit de la ideea de permisiuni minime și control real al datelor, nu de la promisiunea că modelul „va înțelege” singur limitele.
Prompt injection: când datele citite devin instrucțiuni ascunse
OWASP tratează prompt injection ca un risc specific aplicațiilor cu modele lingvistice: textul introdus de utilizator sau găsit în surse externe poate modifica neintenționat comportamentul modelului. Pentru un asistent conectat la datele firmei, sursa externă poate fi un email, un document primit de la un client, o pagină web sau un tichet.
Defensiv, firma trebuie să separe clar conținutul citit de instrucțiunile sistemului. Un document nu trebuie să poată comanda asistentului să ignore regulile, să dezvăluie date sau să execute acțiuni. Protecția stă în controale tehnice: limitarea funcțiilor, verificarea ieșirilor, jurnalizare, aprobări umane pentru acțiuni cu impact și testare înainte de lansare.
Un pas sănătos este rularea inițială în shadow mode pentru AI în firmă: asistentul vede scenarii reale și produce recomandări, dar nu decide și nu modifică date.
Reguli minime înainte de conectare
Prima regulă este inventarul: ce date va citi asistentul, din ce sisteme, pentru ce rol și cu ce scop. A doua este identitatea separată: asistentul sau conectorul lui trebuie să aibă cont propriu, nu un cont de administrator folosit comod pentru toate integrările. A treia este principiul minimului necesar: citire acolo unde ajunge citirea, scriere doar unde există motiv clar, acțiuni critice doar cu confirmare umană.
A patra regulă este clasificarea datelor. Datele personale, contractele, informațiile financiare, secretele comerciale și datele clienților nu se pun în același coș cu documentația publică. CISA și partenerii săi au publicat în 2025 un ghid despre securizarea datelor folosite pentru antrenarea și operarea sistemelor AI, subliniind rolul integrității și protecției datelor.
A cincea regulă ține de oameni. În Uniunea Europeană, Comisia Europeană explică faptul că articolul 4 din AI Act cere furnizorilor și celor care folosesc sisteme AI să ia măsuri pentru dezvoltarea alfabetizării AI a personalului și a altor persoane care lucrează cu aceste sisteme. Obligația se aplică din 2 februarie 2025. Nu înseamnă că fiecare angajat devine specialist tehnic, ci că firma trebuie să explice ce poate face sistemul, ce limite are și când omul trebuie să oprească procesul.
Ce ar trebui să verifice o firmă mică
Pentru un IMM, un proiect bun începe îngust: un singur departament, un set limitat de documente, câteva întrebări frecvente și un jurnal al răspunsurilor. Înainte de acces la CRM complet sau email, testul trebuie să arate dacă asistentul răspunde corect, dacă refuză cereri nepotrivite și dacă respectă permisiunile existente.
Asistenții AI pot fi utili în business, dar nu trebuie instalați ca o scurtătură peste regulile de acces. Cea mai bună variantă este una modestă, controlată și măsurată: date puține la început, permisiuni minime, aprobări umane și loguri clare. Productivitatea vine după ce firma știe exact ce a conectat.
Întrebări frecvente
Ce este un asistent AI conectat la datele firmei?
Este un sistem AI care poate căuta sau lucra cu surse interne, precum documente, CRM, emailuri, tichete sau baze de cunoștințe, în limitele stabilite de firmă.
Care este cel mai mare risc pentru o firmă?
Riscul principal este accesul prea larg: asistentul poate vedea sau folosi date care nu sunt necesare rolului lui, mai ales dacă folosește conturi privilegiate sau conectori configurați greșit.
Este suficient un prompt bun ca să protejezi datele?
Nu. Articolul recomandă controale tehnice: permisiuni minime, separarea conținutului de instrucțiuni, verificarea ieșirilor, loguri și aprobare umană pentru acțiuni importante.
Cum ar trebui început un proiect AI într-un IMM?
Cu un scop îngust, un set limitat de date, testare în shadow mode și verificarea faptului că asistentul respectă permisiunile înainte de acces la sisteme critice.