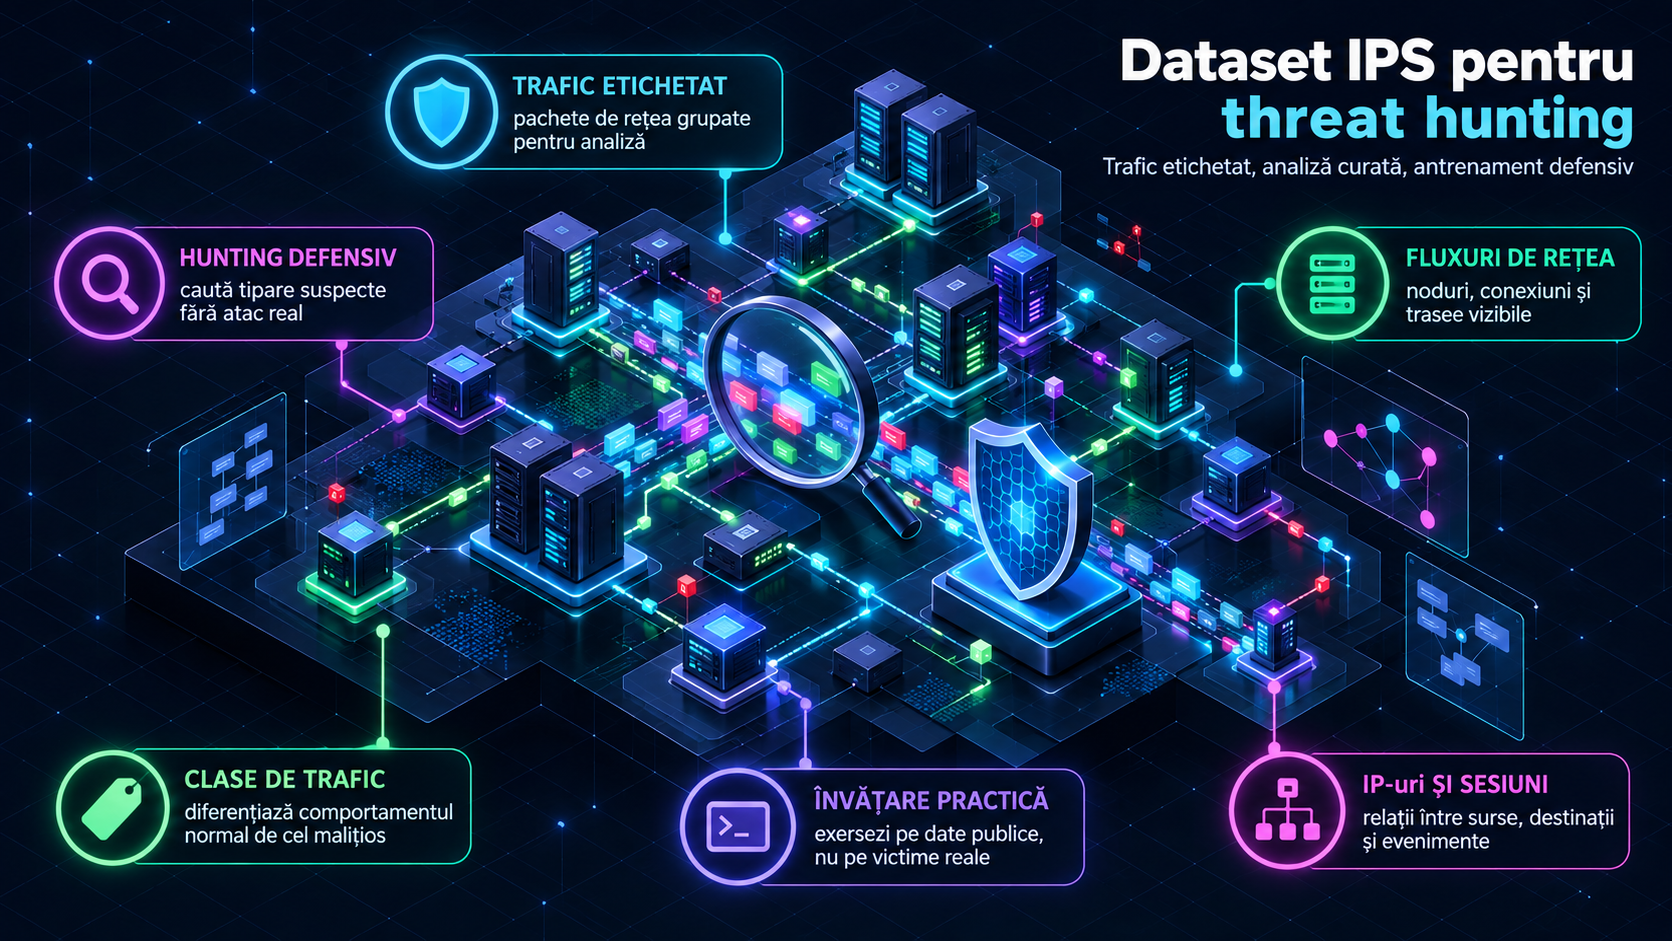
Pentru cine vrea o carieră în cyber & AI, network threat hunting nu se învață doar din definiții. Ai nevoie să vezi trafic real sau realist, să compari comportamente normale cu activitate malițioasă și să înțelegi de ce o conexiune pare suspectă. Aici intră în scenă dataseturile publice Stratosphere IPS: colecții de trafic de rețea etichetat, folosite în cercetare, educație și testarea detecțiilor.
Stratosphere Laboratory, proiect legat de Czech Technical University in Prague, publică dataseturi cu trafic malware, botnet, IoT, honeypot, normal și mixt. Pentru un începător sau un analist junior, valoarea nu stă în „a rula un atac”, ci în a învăța cum se citește urma lăsată de un comportament periculos în datele de rețea.
Ce este Stratosphere IPS Dataset
Stratosphere IPS nu înseamnă un singur fișier, ci o familie de dataseturi și proiecte folosite pentru cercetare și detecție comportamentală. Pagina oficială descrie aceste resurse ca trafic de atac și trafic benign, etichetat și gratuit, creat pentru dezvoltare de detecții, evaluare independentă, cercetare și educație.
Un exemplu cunoscut este CTU-13, un dataset cu trafic botnet capturat la CTU University, în Republica Cehă, în 2011. Potrivit paginii oficiale, scopul lui a fost să ofere o captură mare de trafic botnet real amestecat cu trafic normal și trafic de fundal. Datasetul are treisprezece scenarii, fiecare cu mostre diferite de botnet, iar fluxurile au fost etichetate manual în categorii precum botnet, command and control, normal sau background.
Alt exemplu util este IoT-23, publicat ca dataset cu trafic IoT malițios și benign. Pagina proiectului menționează 20 de capturi malware executate pe dispozitive IoT și 3 capturi de trafic benign, cu date colectate în perioada 2018-2019 și publicate în 2020.
De ce ajută la threat hunting
Threat hunting înseamnă să cauți semne de activitate suspectă înainte ca ele să fie evidente într-o alertă clasică. Pentru asta trebuie să înțelegi ritmul normal al traficului, diferența dintre zgomot și semnal, precum și felul în care un sistem compromis poate comunica în rețea.
Dataseturile Stratosphere sunt utile tocmai pentru că includ etichete. Nu te uiți la o listă de conexiuni fără context, ci ai un punct de verificare: ce a fost considerat normal, ce a fost considerat botnet, ce ține de command and control și ce este doar trafic de fundal. Pentru învățare, această comparație este esențială.
Un exercițiu defensiv sigur poate fi: alegi un scenariu, citești descrierea, te uiți la fluxuri, notezi tiparele vizibile și compari observațiile cu etichetele. Nu ai nevoie să execuți malware și nu ai nevoie să reproduci atacul. Lucrezi pe date deja publicate, într-un mediu de laborator.
Ce competențe poți construi
Prima competență este citirea traficului. În loc să memorezi termeni, începi să observi conexiuni repetate, volume neobișnuite, diferențe între trafic normal și trafic de fundal, intervale de comunicare și comportamente care merită investigate.
A doua competență este lucrul cu etichete. În securitate, datele rareori vin perfect ordonate. Un dataset etichetat te ajută să înțelegi ce înseamnă „adevăr de referință” într-un laborator și de ce o detecție poate avea false positive sau false negative.
A treia competență este gândirea de analist. Un threat hunter bun nu sare direct la concluzii. Formulează o ipoteză, verifică datele, caută explicații alternative și documentează observația într-un mod pe care altcineva îl poate reproduce.
Cum îl folosești fără să intri în zona ofensivă
Pentru un traseu de învățare, începe cu pagina oficială a datasetului, nu cu tutoriale obscure. Citește ce conține captura, ce etichete există și ce limitări sunt menționate. Dacă lucrezi cu CTU-13, ține cont că pagina oficială recomandă folosirea NetFlow-urilor bidirecționale, nu a celor unidirecționale din prima analiză.
Apoi lucrează local, într-un mediu izolat, doar pentru analiză. Scopul este să înțelegi datele, nu să refaci infecția. Notează fiecare observație în limbaj simplu: ce ai văzut, de ce pare relevant, ce etichetă confirmă sau contrazice ipoteza.
Dacă ești la început, nu încerca să construiești imediat un model AI. Înainte de machine learning, ai nevoie să înțelegi ce reprezintă coloanele, cum se citesc fluxurile și cum se evaluează o alertă. AI-ul poate ajuta la clasificare sau prioritizare, dar nu înlocuiește judecata analistului.
Pentru cine merită inclus în portofoliu
Stratosphere IPS Dataset este potrivit pentru studenți, analiști SOC juniori, oameni care vor să intre în threat intelligence sau pasionați de AI aplicat în securitate. Un mini-proiect bun pentru portofoliu ar putea descrie un scenariu, tipurile de trafic observate, ipotezele testate și lecțiile învățate, fără pași ofensivi și fără mostre periculoase.
Important este să fii onest: un dataset public nu reproduce perfect rețeaua unei companii reale. Totuși, îți oferă un teren sigur în care poți învăța vocabularul, metoda și disciplina analizei. Pentru o carieră cyber & AI, aceasta este o resursă gratuită care merită tratată ca laborator, nu ca simplă arhivă de fișiere.
Întrebări frecvente
Este Stratosphere IPS Dataset gratuit?
Da. Pagina oficială descrie dataseturile Stratosphere ca trafic de atac și trafic benign, etichetat și gratuit, destinat cercetării, educației și testării detecțiilor.
Pot învăța threat hunting fără să rulez malware?
Da. Articolul recomandă lucrul defensiv pe capturi și fluxuri deja publicate, fără executarea de malware și fără reproducerea atacurilor.
Ce dataset este potrivit pentru început?
CTU-13 este un punct bun de pornire pentru trafic botnet, deoarece are scenarii documentate și etichete pentru botnet, command and control, normal și background.
Este suficient pentru o carieră în cyber & AI?
Nu singur. Este o resursă bună pentru analiză de trafic și gândire de threat hunting, dar trebuie completată cu practică defensivă, documentare și înțelegerea limitărilor datelor.