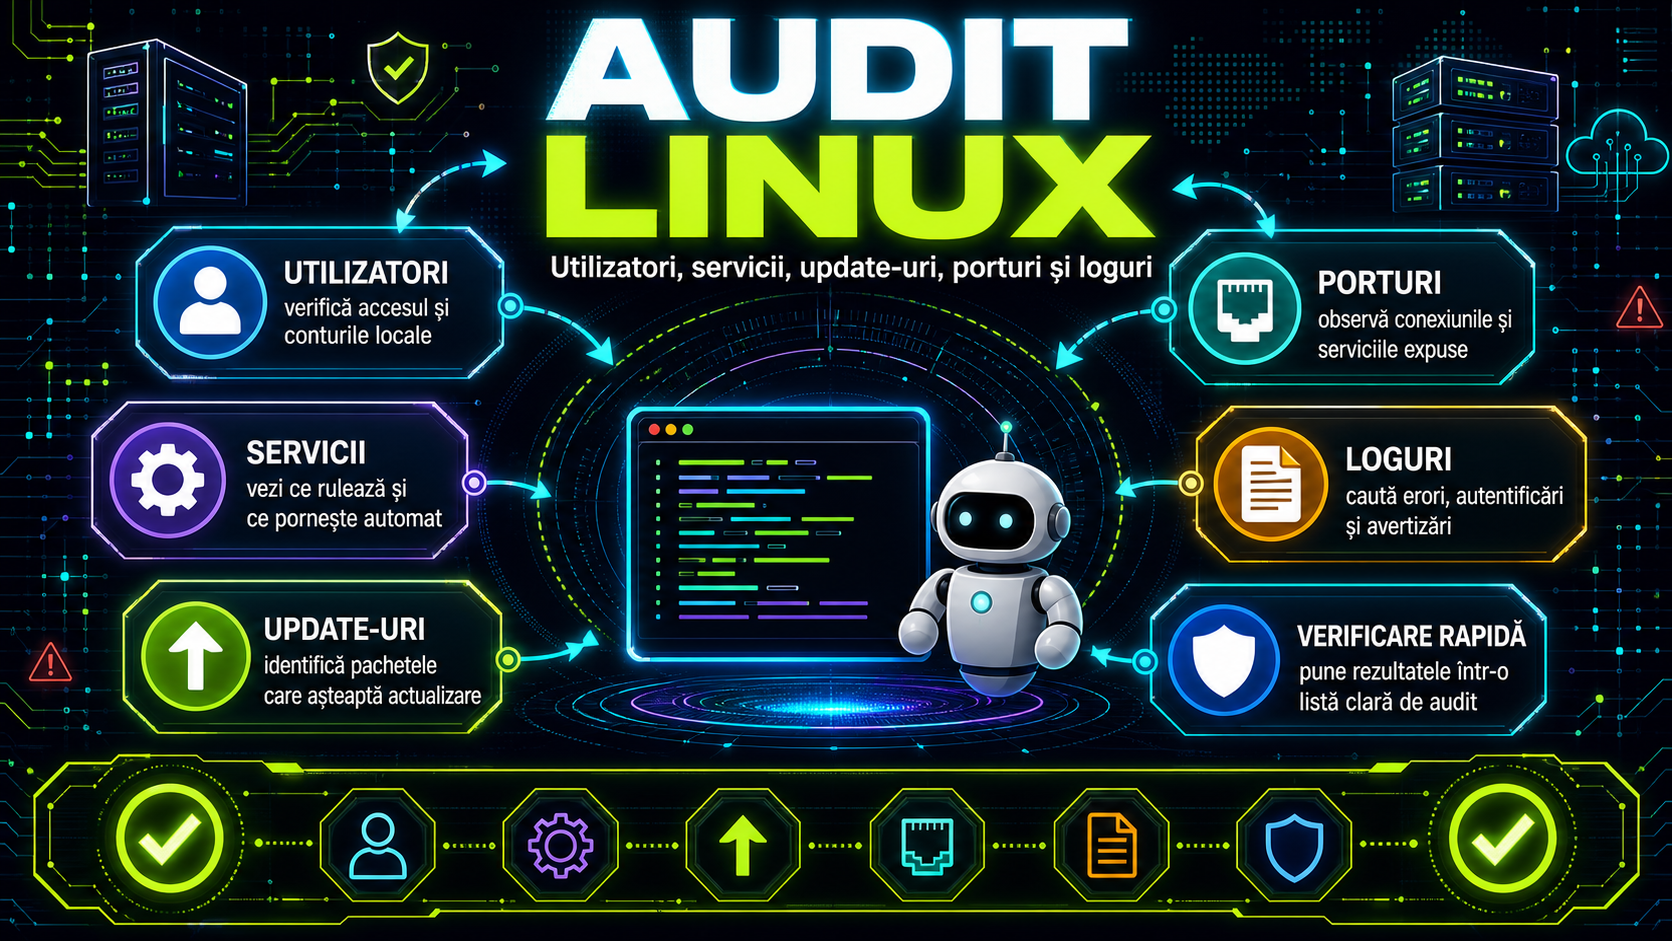
Un audit rapid pe Linux nu înseamnă „vânătoare de hackeri”, ci o fotografie de moment: cine are cont pe sistem, ce servicii pornesc, ce update-uri lipsesc, ce porturi ascultă și ce spun logurile. Pentru un server mic, un VPS, un laptop de lucru sau o stație folosită într-o firmă, aceste verificări pot scoate la iveală probleme simple: conturi vechi, servicii uitate, pachete neactualizate sau conexiuni care nu ar trebui să existe. Ideal, auditul se rulează cu drepturi potrivite, dar fără schimbări făcute din impuls: întâi observi, apoi confirmi, apoi decizi.
Primul pas este inventarul utilizatorilor. Comanda getent passwd afișează conturile cunoscute de sistem, inclusiv cele locale și, unde este cazul, cele venite prin servicii externe de identitate. Pentru o privire mai clară asupra conturilor care pot avea shell interactiv, se poate folosi getent passwd | grep -E ‘/bin/(bash|sh|zsh)$’. Nu orice cont de sistem este suspect; multe servicii au utilizatori proprii. Ce merită verificat sunt numele necunoscute, conturile rămase după foști angajați sau shell-urile interactive unde nu ar trebui să existe.
Pentru activitate recentă, last arată autentificările înregistrate, iar lastlog indică ultima autentificare pentru fiecare cont. Pe sisteme moderne cu systemd, loginctl list-users și loginctl list-sessions pot ajuta la identificarea sesiunilor active. Dacă există acces SSH, este utilă și verificarea jurnalelor cu journalctl -u ssh sau journalctl -u sshd, în funcție de distribuție. Scopul nu este să tragem concluzii pripite, ci să observăm ore neobișnuite, conturi neașteptate sau multe încercări eșuate.
A doua zonă este lista serviciilor. systemctl list-units –type=service –state=running arată serviciile care rulează acum, iar systemctl list-unit-files –type=service arată ce este instalat și configurat să pornească. Pentru un serviciu anume, systemctl status nume.service oferă starea, procesul principal și ultimele mesaje relevante. Un audit defensiv caută servicii inutile, servicii eșuate, componente expuse fără motiv și diferențe față de configurația normală a mașinii.
Update-urile sunt partea neglijată cel mai des. Pe distribuțiile bazate pe Debian sau Ubuntu, apt update actualizează lista de pachete, iar apt list –upgradable arată ce poate fi actualizat. Pentru Red Hat, Fedora sau derivate, comenzi precum dnf check-update sau dnf updateinfo pot indica pachete și informări disponibile, în funcție de sistem. Înainte de actualizări pe servere de producție, se recomandă backup, fereastră de mentenanță și verificarea aplicațiilor critice. Pentru audit rapid, important este să știm dacă există restanțe serioase, nu să apăsăm automat pe upgrade.
Porturile deschise trebuie citite cu atenție. ss -tulpn afișează servicii TCP și UDP care ascultă, împreună cu procesele asociate, dacă utilizatorul are drepturile necesare. O variantă mai curată pentru TCP este ss -ltnp. Dacă apare un port necunoscut, următorul pas defensiv este identificarea serviciului cu systemctl status, ps sau documentația internă, nu blocarea la întâmplare. Pe servere, porturile expuse ar trebui să corespundă rolului real: web, SSH administrativ, baze de date doar unde este cazul și preferabil restricționate.
Logurile dau contextul. journalctl -p warning -b afișează avertismentele și erorile de la pornirea curentă, iar journalctl –since “24 hours ago” limitează analiza la ultima zi. Pentru un serviciu concret, journalctl -u nume.service –since today este mai util decât derularea întregului jurnal. Pe sisteme fără journald complet, fișierele din /var/log, precum auth.log, secure sau syslog, pot rămâne relevante, în funcție de distribuție. Nu copia loguri cu date personale în locuri publice; pot conține IP-uri, nume de utilizatori sau alte detalii sensibile.
Un mini-checklist sigur arată așa: utilizatori existenți, autentificări recente, servicii active, update-uri disponibile, porturi care ascultă și erori din loguri. Rulat periodic, același set de comenzi ajută mai mult decât un control rar și haotic. Iar când ceva pare suspect, regula sănătoasă este documentarea: notează comanda, ora, rezultatul și schimbarea observată înainte de a modifica sistemul.