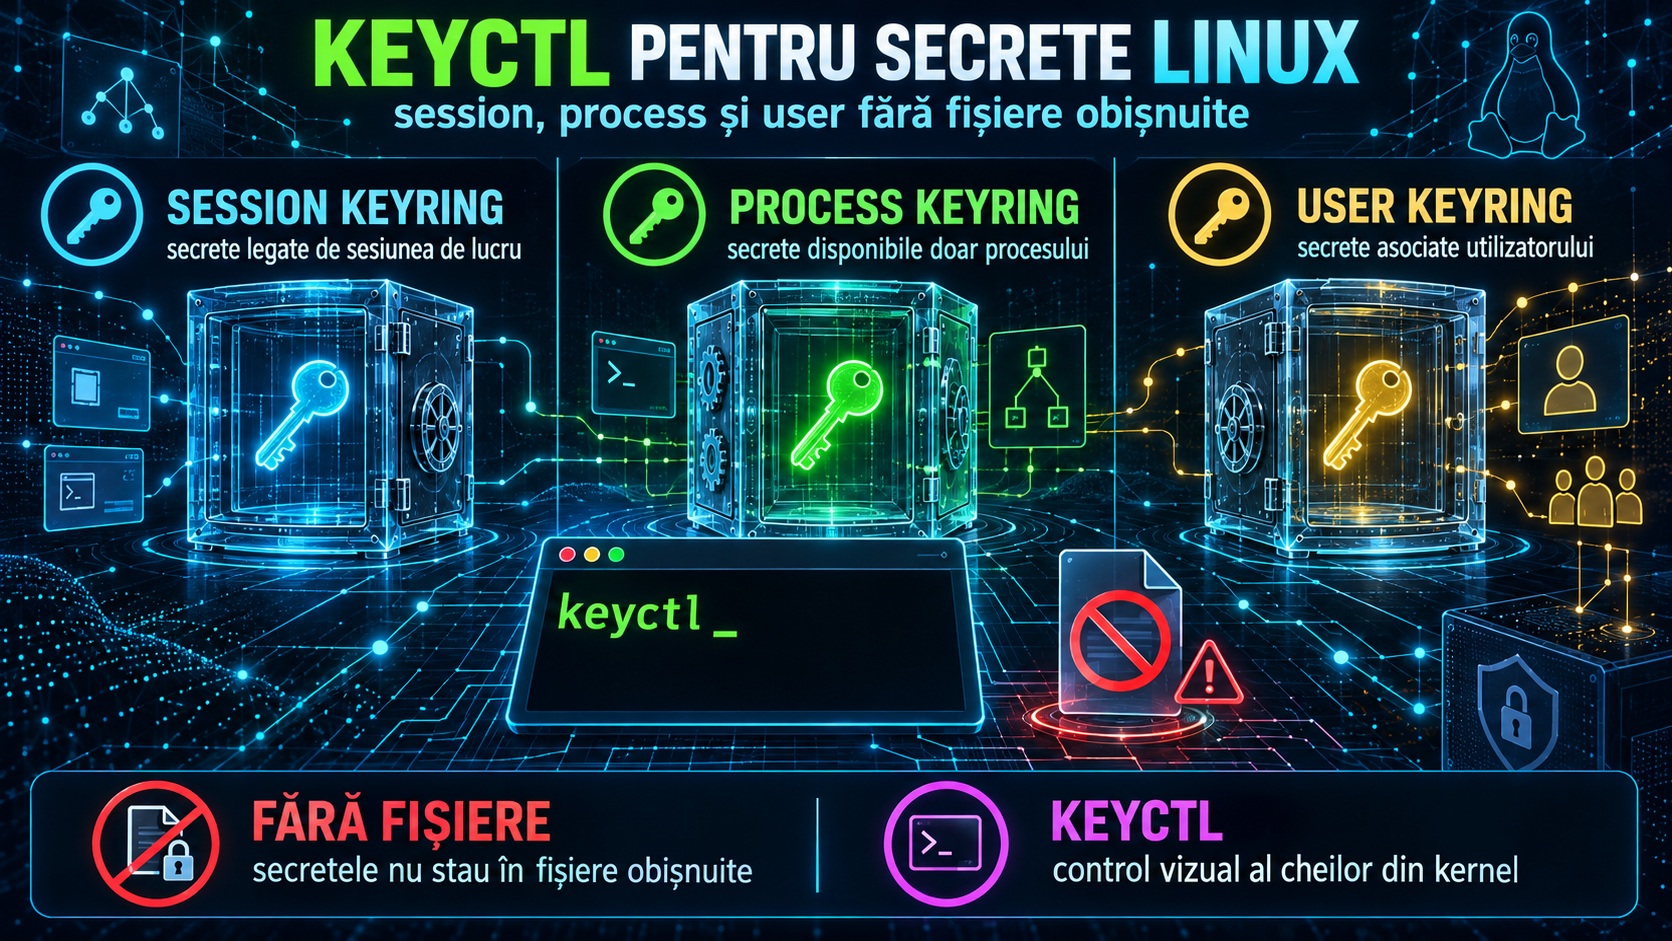
Pentru utilizatorii Linux care lucrează cu scripturi, servicii sau sesiuni administrative, întrebarea „unde țin un secret temporar?” apare des. Un token, o parolă introdusă o singură dată sau o cheie de acces pentru un job scurt nu ar trebui să ajungă automat într-un fișier text, în istoricul shell-ului sau într-un fișier de configurare uitat pe disc. Linux Kernel Keyrings oferă o variantă mai curată: păstrarea unor chei în memoria gestionată de kernel, accesibile prin permisiuni și legate de proces, sesiune sau utilizator.
Mecanismul nu este nou și nu este o „aplicație de secrete” în sensul modern al unui vault centralizat. Documentația kernelului îl descrie ca un serviciu de reținere a cheilor în kernel, în care keyring-urile sunt chei speciale ce pot conține legături către alte chei. Practic, un keyring funcționează ca un container controlat de kernel, iar utilitarul keyctl permite listarea, adăugarea, citirea, mutarea, revocarea sau ștergerea acestor intrări.
De ce contează asta pentru utilizatorii avansați? Pentru că unele secrete sunt utile doar cât timp rulează o comandă, o sesiune SSH, un job de backup sau un proces local. Dacă le scrii în fișiere obișnuite, trebuie să gestionezi permisiuni, curățare, backup-uri, indexări accidentale și urme în editor. Dacă le ții în keyrings, ele pot fi legate de durata și contextul de execuție.
Diferența dintre process, session și user keyrings este esențială. Process keyring-ul este asociat unui proces și poate ancora chei pentru acel proces. Manualul Linux precizează că, la fork, un proces nou pornește inițial fără process keyring, iar la execve process keyring-ul este curățat. Asta îl face potrivit pentru date foarte scurte ca durată de viață, unde nu vrei ca secretul să se propage prea ușor.
Session keyring-ul este mai larg. El este moștenit peste clone, fork și vfork și este păstrat peste execve. În configurații obișnuite, poate fi creat la autentificare, iar PAM poate revoca session keyring-ul la logout. Pentru un administrator sau un utilizator care pornește mai multe comenzi într-o aceeași sesiune, acesta poate fi locul potrivit pentru secrete temporare care trebuie accesate de mai multe procese, dar nu păstrate pe termen lung.
User keyring-ul este și mai persistent în raport cu procesele. El este asociat unui UID și este împărțit de procesele care rulează cu acel utilizator. Manualul user-keyring arată că este independent de fork, execve și ieșirea proceselor, fiind distrus când înregistrarea utilizatorului din kernel dispare. În practică, asta îl face util pentru date pe durata prezenței utilizatorului în sistem, dar trebuie folosit cu grijă: dacă mai multe procese ale aceluiași UID pot avea acces, suprafața de expunere crește.
keyctl este unealta de lucru din spațiul utilizatorului. Documentația sa include operații precum show, add, read, print, list, search, revoke, clear, link, unlink și new_session. În exemple sigure, fără secrete reale, un administrator poate folosi keyctl pentru a crea o intrare de tip user cu o descriere clară, pentru a o lega de @s, @p sau @u și pentru a o revoca atunci când nu mai este necesară. Important: comenzile trebuie rulate cu atenție, deoarece citirea sau afișarea unei chei poate expune conținutul în terminal, loguri sau capturi.
Avantajul major este reducerea dependenței de fișiere obișnuite. Un secret ținut în kernel keyring nu apare ca fișier într-un director de configurare și nu este prins automat în backup-ul unui folder. Totuși, asta nu îl transformă într-o soluție completă de management al secretelor. Nu oferă de la sine rotație, audit centralizat, politici organizaționale, aprobare în mai mulți pași sau integrare completă cu infrastructura cloud. Pentru echipe, un secret manager dedicat rămâne de obicei alegerea corectă.
Mai există și limite de configurare. Comportamentul real poate depinde de distribuție, PAM, systemd, limitele de resurse pentru keyrings și permisiunile setate pe chei. Kernelul folosește un model de permisiuni care include proprietar, grup și categoria „possessor”, deci nu este suficient să presupui că „dacă e în kernel, e automat invizibil”. Trebuie verificat cine poate deține, căuta, citi sau lega cheia.
Recomandarea practică este simplă: folosește Linux Kernel Keyrings pentru secrete locale, temporare și bine delimitate, nu pentru parole permanente uitate acolo. Alege process keyring pentru durată foarte scurtă, session keyring pentru comenzi care lucrează împreună în aceeași sesiune și user keyring doar când ai nevoie reală ca mai multe procese ale aceluiași utilizator să vadă aceeași cheie. Revocă sau șterge ce nu mai folosești și testează comportamentul pe distribuția ta înainte să îl incluzi într-un flux important.
Surse
- man7.org — keyrings(7), Linux manual page
- man7.org — keyctl(1), Linux manual page
- man7.org — process-keyring(7), Linux manual page
- man7.org — session-keyring(7), Linux manual page
- man7.org — user-keyring(7), Linux manual page
- docs.kernel.org — Kernel Key Retention Service