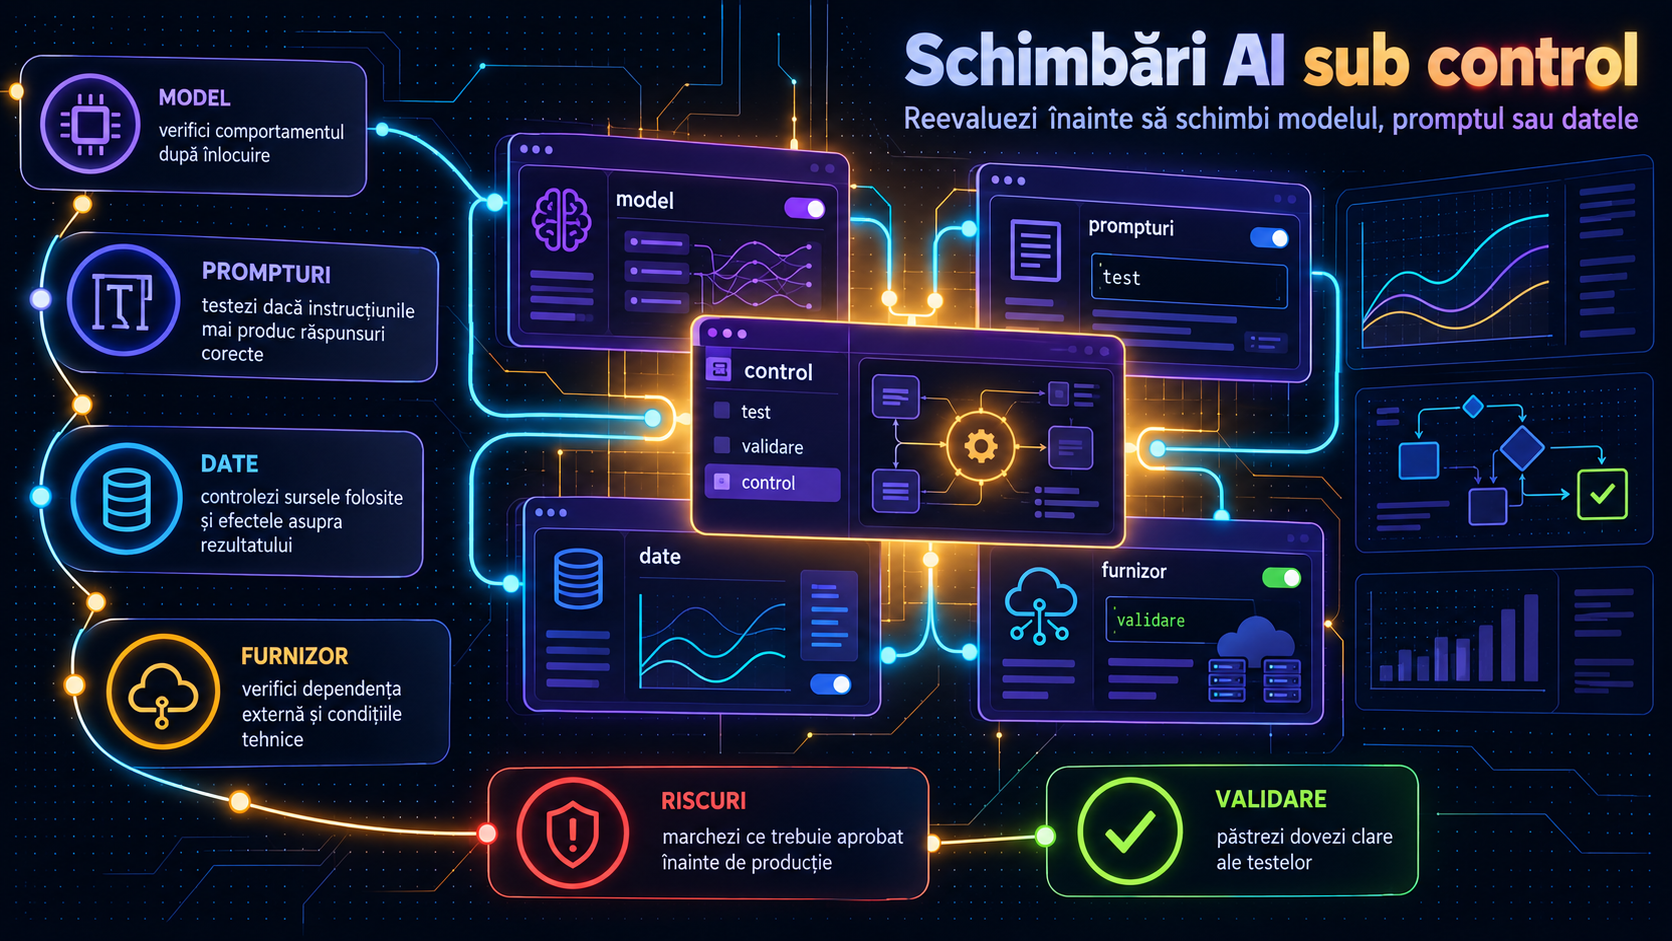
Când o firmă schimbă modelul AI, prompturile, seturile de date sau furnizorul, nu schimbă doar o componentă tehnică. Poate schimba scopul sistemului, nivelul de risc, cine răspunde pentru utilizare și ce dovezi trebuie păstrate. La 26-09-2026, abordarea prudentă este ca fiecare modificare semnificativă să treacă prin change management: decizie documentată, testare, verificare juridică și tehnică, apoi instruirea oamenilor care folosesc sistemul. Textul de mai jos este informativ, nu consultanță juridică; obligațiile depind de clasificarea sistemului, rolul firmei și utilizarea concretă.
Pornește de la inventar și de la rolul firmei
Primul pas nu este alegerea unui model mai nou, ci identificarea exactă a sistemului afectat: unde este folosit, ce decizie sprijină, ce date primește, ce rezultate produce și cine îl operează. Dacă firma nu are încă această hartă, un punct de plecare practic este inventarul sistemelor AI din firmă.
În AI Act, aceleași tehnologii pot implica roluri diferite. O firmă poate fi deployer când folosește un sistem AI în activitatea proprie. Poate ajunge mai aproape de rolul de provider dacă dezvoltă, modifică substanțial sau pune pe piață un sistem sub numele ei. De aceea, înainte de schimbare se verifică dacă modificarea este doar operațională sau schimbă scopul, performanța, controlul asupra sistemului ori responsabilitatea față de utilizatori.
Ce reevaluezi când schimbi modelul sau prompturile
Schimbarea modelului poate altera acuratețea, robustețea, comportamentul la erori, explicațiile generate și riscurile de securitate. Nu presupune că un model mai nou este automat mai sigur sau mai potrivit pentru același proces. Reevaluează clasificarea de risc, instrucțiunile de utilizare, limitările, jurnalizarea, monitorizarea și criteriile de acceptare.
Prompturile contează la fel de mult. Un prompt de sistem, un șablon pentru operatori sau o regulă de filtrare poate modifica ce date sunt cerute, ce răspunsuri sunt generate și câtă autonomie pare să aibă sistemul. Pentru agenți AI conectați la documente interne, e util să existe testare defensivă separată, în sandbox, nu pe sisteme reale; vezi și laboratorul defensiv de prompt injection.
Datele schimbate pot schimba obligațiile GDPR
Dacă modificarea adaugă date personale, date sensibile, date despre angajați sau date ale clienților, reevaluarea trebuie să includă protecția datelor. Verifică temeiul prelucrării, minimizarea datelor, perioada de păstrare, accesul furnizorului și dacă rezultatele pot afecta persoane. Pentru sisteme cu risc ridicat, AI Act face legătura și cu folosirea informațiilor furnizate pentru obligația de evaluare a impactului asupra protecției datelor, acolo unde DPIA este aplicabilă în GDPR.
Schimbarea datelor de ieșire contează și ea. Dacă sistemul trece de la recomandări interne la scoruri despre persoane, decizii operaționale sau mesaje trimise automat clienților, riscul real crește. Documentația trebuie să arate ce s-a schimbat, cine a aprobat schimbarea și cum se poate reconstrui o decizie.
Furnizor nou, risc nou de securitate și conformitate
Schimbarea furnizorului cere verificări care nu se rezumă la preț. Cere informații despre locația și rolul prelucrării datelor, subcontractori, jurnalizare, ștergere, exportul datelor, măsuri de securitate, suport la incidente și condițiile în care furnizorul folosește datele clientului pentru îmbunătățirea serviciului.
Din perspectivă de securitate, tratează furnizorul AI ca parte din lanțul de aprovizionare digital. ENISA recomandă practici de securitate pentru supply chain; în practică, firma ar trebui să verifice accesul, segregarea datelor, auditabilitatea, continuitatea serviciului și procedurile de notificare. Dacă furnizorul se schimbă, se schimbă și planul de incident response.
Testare, trasabilitate și instruirea oamenilor
Un change request pentru AI ar trebui să lase urme: versiunea modelului, prompturile aprobate, sursele de date, seturile de test, rezultatele testării, excepțiile acceptate, aprobatorii și data intrării în producție. NIST AI RMF descrie managementul riscului prin funcții precum govern, map, measure și manage; pentru firme, ideea practică este simplă: guvernezi schimbarea, mapezi impactul, măsori comportamentul și gestionezi riscul rămas.
Înainte de producție, testează pe cazuri normale, cazuri-limită și exemple în care sistemul trebuie să refuze sau să ceară verificare umană. După producție, monitorizează erorile, reclamațiile, deviațiile și incidentele. Oamenii trebuie instruiți când se schimbă modul de lucru, nu doar când se cumpără un instrument nou. Pentru partea de responsabilizare, vezi și AI literacy pentru firme: utilizatorii, administratorii și managementul au nevoie de reguli diferite, proporționale cu rolul lor.
Întrebări frecvente
Trebuie reevaluat sistemul AI la fiecare schimbare de prompt?
Da, dacă promptul schimbă datele cerute, rezultatele produse, autonomia sistemului sau riscul pentru persoane și procese. Schimbările minore pot avea o verificare mai simplă, dar trebuie să fie trasabile.
Schimbarea furnizorului AI este doar o decizie de achiziții?
Nu. Furnizorul influențează securitatea, protecția datelor, jurnalizarea, ștergerea, suportul la incidente și continuitatea serviciului.
Când intră GDPR în reevaluare?
Când sistemul prelucrează date personale, date ale angajaților sau clienților ori rezultate care pot afecta persoane. Atunci se verifică temeiul, minimizarea, accesul, păstrarea și, unde este cazul, DPIA.
Este acesta un ghid juridic complet pentru AI Act?
Nu. Articolul explică change management pentru firme; obligațiile concrete depind de clasificarea sistemului, rolul firmei și utilizarea efectivă.
Surse
- Regulation (EU) 2024/1689 laying down harmonised rules on artificial intelligence
- Article 26: Obligations of deployers of high-risk AI systems
- Guidelines for providers and deployers of AI high-risk systems
- Artificial intelligence — European Data Protection Board
- AI Risk Management Framework — NIST
- Good Practices for Supply Chain Cybersecurity — ENISA