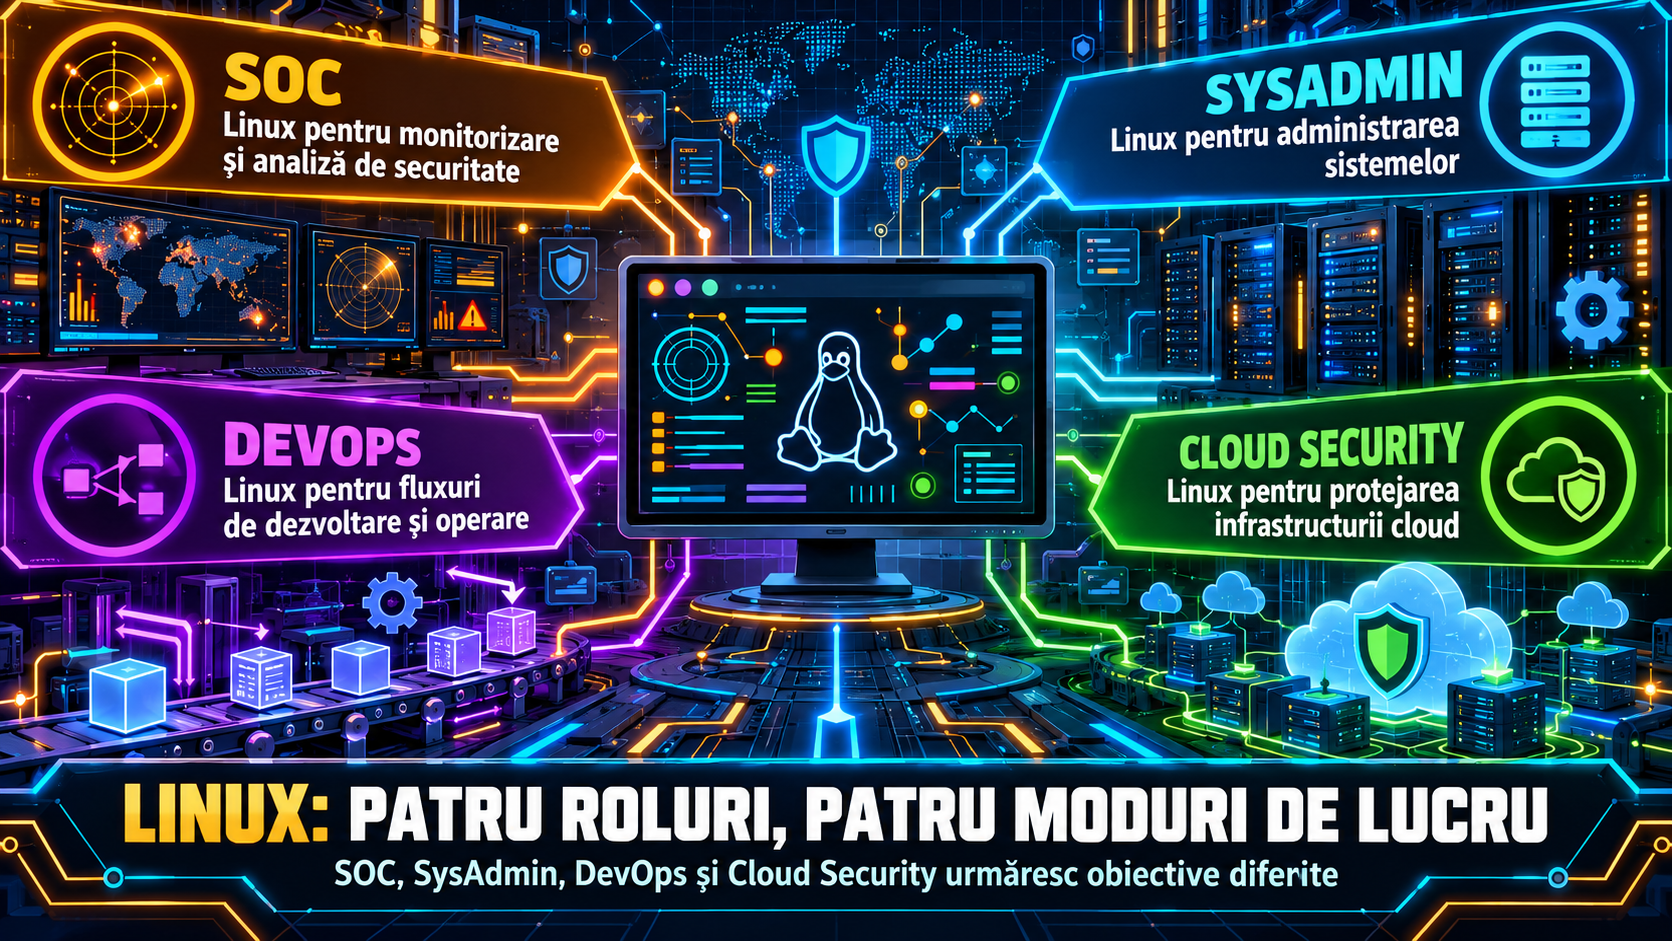
„Știu Linux” poate descrie patru profiluri profesionale foarte diferite. Un analist SOC îl folosește ca să înțeleagă un eveniment, un SysAdmin ca să mențină servicii funcționale, un inginer DevOps ca să automatizeze livrarea, iar un specialist Cloud Security ca să reducă riscurile unei arhitecturi. Baza se suprapune, dar obiectivul și dovezile cerute într-un portofoliu nu sunt aceleași.
Baza comună, înainte de specializare
În toate cele patru direcții ai nevoie să înțelegi sistemul de fișiere, utilizatorii și grupurile, permisiunile, procesele, serviciile, pachetele, conexiunile de rețea și logurile. Documentația Ubuntu arată, de exemplu, că administrarea unui cont nu se termină la ștergerea lui: directorul personal și UID/GID pot avea implicații ulterioare. Documentația systemd arată că journalctl citește intrările păstrate de jurnal, iar accesul la jurnalele de sistem depinde de privilegii.
Peste această bază vin shell scripting, Git, documentarea schimbărilor și depanarea metodică. Nu trebuie să memorezi fiecare opțiune. Mai valoros este să poți formula o ipoteză, să colectezi date fără să strici sistemul și să explici de ce ai ales o intervenție. Pentru o bază practică, poți porni de la un home lab Linux pentru CV.
Linux pentru SOC: context și investigație
În SOC, Linux este în primul rând o sursă de telemetrie și context. Analistul corelează o alertă cu autentificări, procese, servicii, conexiuni și momentele în care s-au produs evenimentele. Trebuie să distingă activitatea administrativă normală de o abatere, să lucreze atent cu fusurile orare și să păstreze o cronologie clară pentru escaladare.
Un proiect potrivit este un laborator defensiv care generează activitate administrativă benignă, centralizează jurnale și produce un raport de triere: ce s-a observat, ce dovezi susțin concluzia și ce ar trebui verificat în continuare. Accentul cade pe analiză și comunicare, nu pe atac. Pentru aprofundare, vezi Linux pentru un job de SOC Analyst.
Linux pentru SysAdmin: continuitatea serviciilor
SysAdmin-ul deține mai mult din ciclul de viață al sistemului: conturi, actualizări, servicii, stocare, backup, monitorizare, capacitate și recuperare. Aici nu este suficient să identifici cauza unei probleme; trebuie să readuci serviciul într-o stare controlată, să verifici rezultatul și să lași procedura documentată.
Portofoliul poate prezenta o mașină virtuală cu acces administrativ restrâns, un serviciu web, monitorizare, backup testat prin restaurare și un scenariu de incident operațional. Capturile de ecran sunt secundare; contează arhitectura, deciziile, verificările și ce ai învățat. Un reper util este ghidul despre proiecte pentru Linux Systems Engineer.
Linux pentru DevOps: automatizare și stare declarată
În DevOps, Linux este mediul în care rulează pipeline-uri, agenți de build, containere și multe unelte de operare. GitHub Actions descrie workflow-uri care pot construi și testa fiecare pull request sau pot livra schimbările acceptate. Kubernetes folosește obiecte pentru a exprima starea dorită a aplicațiilor, resursele disponibile și politici precum restartul ori actualizarea.
Un proiect relevant leagă un repository de un pipeline care testează o aplicație, construiește imaginea, o rulează într-un cluster local și documentează validarea și revenirea la versiunea anterioară. Diferența față de SysAdmin este accentul pus pe repetabilitate: aceeași schimbare trebuie să poată fi aplicată controlat, nu refăcută manual după memorie.
Linux pentru Cloud Security: sistem plus control plane
Cloud Security adaugă peste Linux identitățile cloud, permisiunile, configurarea rețelei, jurnalele platformei și protecția datelor. AWS își structurează recomandările de securitate în jurul proiectării și operării workload-urilor, controlului accesului, protejării datelor și răspunsului la evenimente. Așadar, hardening-ul unei mașini Linux este doar o parte; trebuie înțeleasă și relația ei cu serviciile gestionate și cu politicile platformei.
Pentru portofoliu, construiește într-un mediu de test o arhitectură mică, descrisă clar: acces minim necesar, jurnale centralizate, secrete în afara repository-ului, reguli de rețea justificate și un scenariu defensiv de răspuns. Nu expune chei, adrese sau capturi cu date sensibile.
Cum alegi traseul
Alege după tipul de rezultat pe care vrei să-l produci. Dacă îți place să reconstruiești evenimente, SOC este direcția naturală. Dacă preferi stabilitatea, mentenanța și recovery-ul, testează SysAdmin. Dacă te atrag automatizarea și livrarea repetabilă, încearcă DevOps. Dacă vrei să combini sisteme, identitate și arhitectură, explorează Cloud Security.
Poți construi mai întâi un singur laborator comun, apoi să-i adaugi un livrabil specific fiecărui rol. Ghidul despre portofoliul Linux pentru primul job te ajută să transformi activitatea în dovezi verificabile. Linux nu garantează angajarea; el devine relevant când îl legi de responsabilitățile rolului, de proiecte explicate bine și de capacitatea de a învăța instrumentele echipei.
Întrebări frecvente
Trebuie să aleg o singură direcție de la început?
Nu. Poți începe cu baza comună și un laborator, apoi să adaugi un livrabil specific pentru SOC, SysAdmin, DevOps sau Cloud Security.
Care este diferența principală dintre SOC și SysAdmin?
SOC folosește Linux mai ales pentru telemetrie, context și investigație. SysAdmin-ul răspunde de operarea, mentenanța și recuperarea serviciilor.
DevOps înseamnă doar să știi Linux?
Nu. Linux este mediul multor unelte, dar rolul pune accent și pe Git, pipeline-uri, automatizare, containere și livrare repetabilă.
Este suficient un proiect de hardening pentru Cloud Security?
Nu. Articolul arată că trebuie acoperite și identitățile cloud, permisiunile, rețeaua, jurnalele platformei și protecția datelor.