Un VPS Linux administrat manual poate rămâne suficient de sigur fără să devină un proiect complicat, dar numai dacă există reguli clare și respectate constant. Problema nu este, de obicei, lipsa unui instrument-minune, ci lipsa unei politici minime: cine are acces, ce servicii rămân expuse, cum se aplică actualizările și cum observi rapid dacă ceva nu este în regulă.
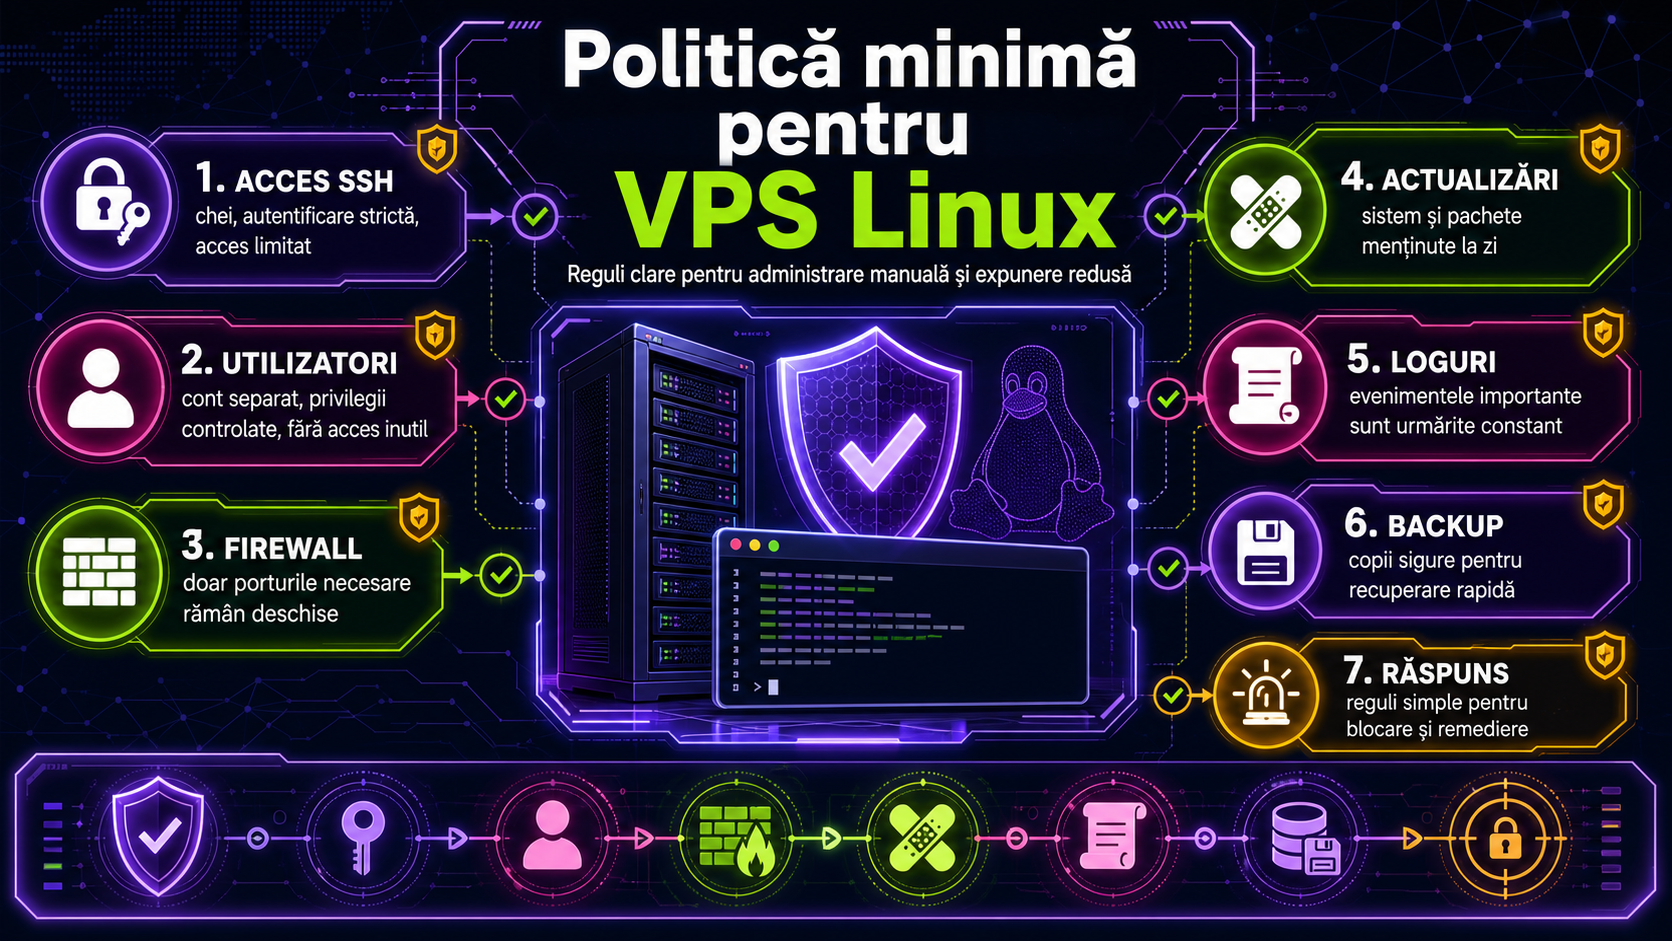
Pentru un server mic, o politică minimă de securitate ar trebui să pornească de la ideea de reducere a suprafeței de atac. Manualul oficial Securing Debian recomandă rularea numărului minim de servicii necesare și instalarea a cât mai puțin software. Tradus practic, asta înseamnă că pe VPS nu lași active servicii “poate îmi trebuie mai târziu”. Dacă serverul găzduiește doar un site și SSH, atunci politica trebuie să spună explicit că orice alt serviciu expus în rețea se dezactivează sau se elimină.
A doua regulă este controlul strict al accesului administrativ. Pentru administrare de zi cu zi, politica ar trebui să prevadă conturi individuale și folosirea sudo, nu autentificare directă ca root pentru orice operațiune. Documentația Ubuntu pentru OpenSSH arată clar că serverul suportă autentificare cu chei publice, iar aceasta ar trebui să fie metoda preferată. Cu alte cuvinte, regula minimă sănătoasă este: acces SSH doar pentru persoane autorizate, cu chei, parole puternice și, unde este fezabil, un al doilea factor de autentificare. Dacă ai mai mulți administratori, politica trebuie să ceară și revizuirea periodică a cheilor active.
Firewall-ul este următorul strat obligatoriu. Ubuntu recomandă UFW ca interfață simplă pentru firewall de host. Pentru un VPS administrat manual, politica minimă trebuie să spună că toate porturile neesențiale rămân închise, iar accesul se deschide doar pentru servicii justificate: de exemplu SSH, HTTP și HTTPS, dacă serverul are rol web. Dacă există un IP fix de administrare, accesul la SSH poate fi limitat doar din acea sursă. Important este principiul: nu pornești de la “permit tot și închid ce nu îmi place”, ci de la “permit doar ce e necesar”.
Update-urile de securitate nu trebuie lăsate la voia memoriei. Documentația Ubuntu arată că unattended-upgrades este folosit pentru aplicarea automată a update-urilor de securitate, iar pachetul este instalat implicit. O politică minimă bună trebuie să stabilească dacă update-urile de securitate se aplică automat sau într-o fereastră clară de mentenanță. Pentru un VPS administrat manual, varianta minimă realistă este activarea actualizărilor de securitate și verificarea jurnalelor generate de acest proces. Dacă serverul găzduiește aplicații sensibile la restart, politica trebuie să includă și regula pentru reboot: cine îl aprobă și când se face.
Logurile și alertele sunt partea pe care mulți o ignoră până când apare o problemă. Manualul Debian subliniază că un sistem nu este cu adevărat sigur dacă nu poți detecta rapid acel 1% de incident care totuși se produce. Politica minimă ar trebui să ceară păstrarea și verificarea periodică a logurilor esențiale, mai ales cele de autentificare, sistem și servicii expuse în internet. Tot aici intră și protejarea permisiunilor fișierelor de log. Dacă nu citești logurile, ai doar impresia de control, nu control real.
Un alt punct util este întărirea sistemului de fișiere. Manualul Debian recomandă opțiuni precum nosuid, noexec și nodev pentru partiții sau directoare unde este logic să restrângi execuția, cum ar fi /tmp. Nu este o soluție magică și poate cere verificări de compatibilitate, dar ca regulă de politică este util să definești ce directoare merită tratate mai strict și când faci excepții documentate.
În fine, orice politică minimă pentru VPS trebuie să includă backup și verificări periodice de integritate. Debian recomandă controale regulate și menționează instrumente precum AIDE pentru a detecta modificări de fișiere. Pentru un administrator manual, ideea esențială este simplă: nu e suficient să previi, trebuie să poți și observa schimbări neașteptate și să poți reveni după un incident.
Pe scurt, o politică minimă de securitate pentru un VPS Linux administrat manual ar trebui să acopere șase lucruri: servicii minime, acces SSH controlat, firewall restrictiv, update-uri de securitate, monitorizarea logurilor și backup cu verificări periodice. Nu sună spectaculos, dar tocmai aceste reguli simple reduc cel mai mult riscul în viața reală.