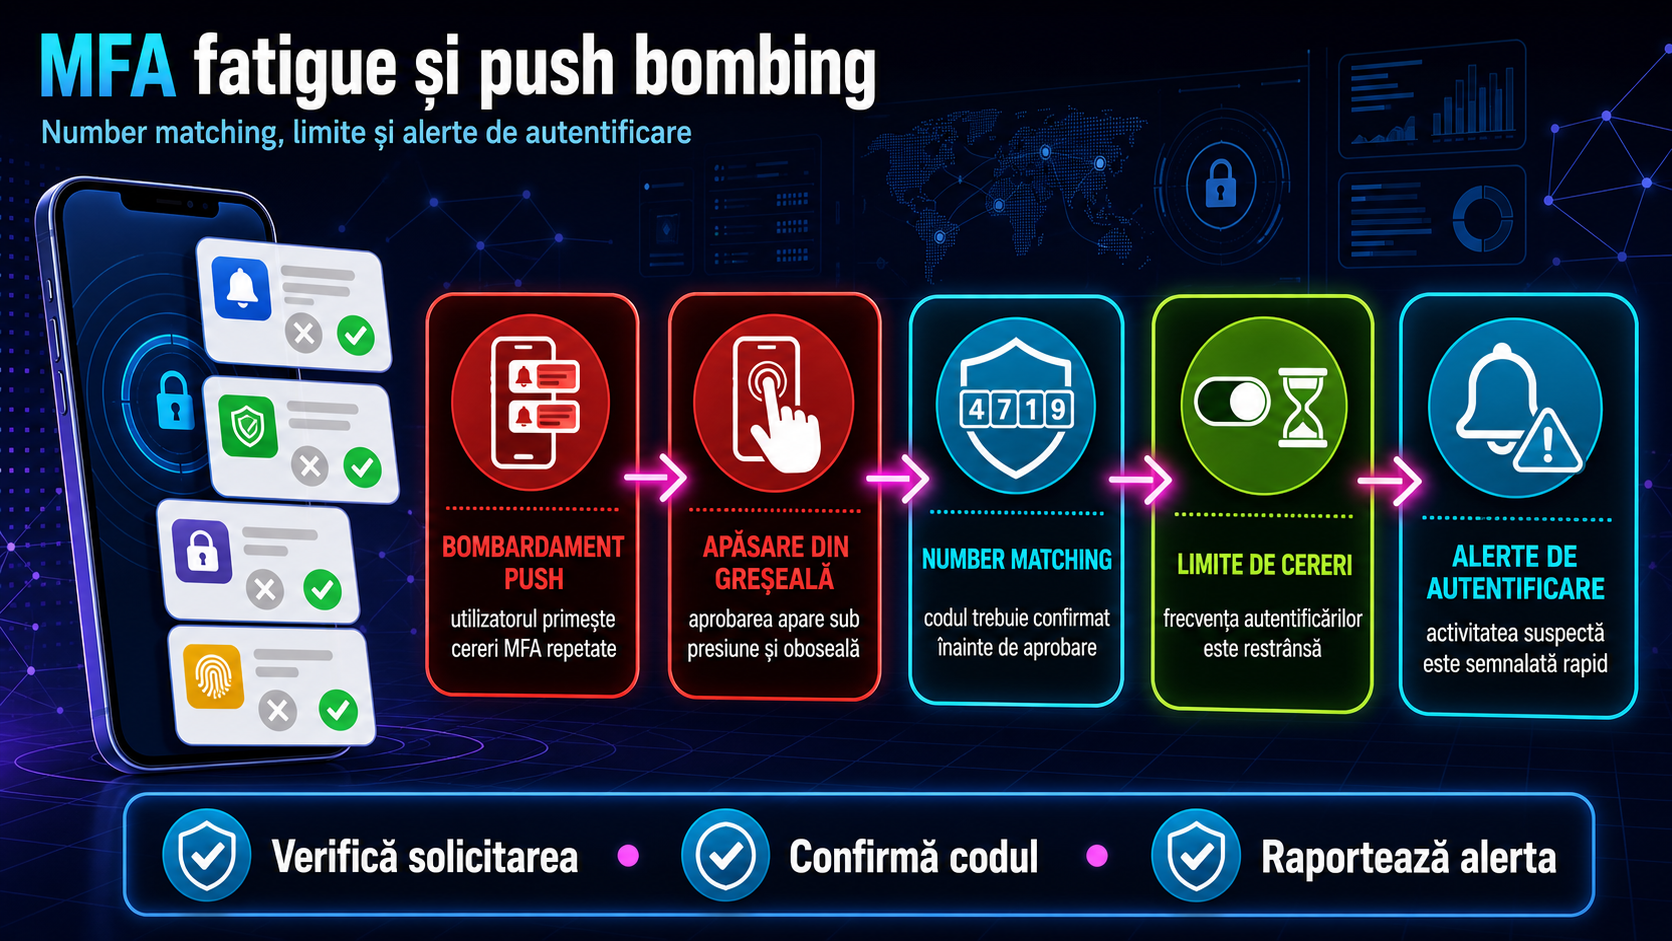
MFA fatigue, numit uneori și push bombing, apare atunci când un atacator încearcă să obțină acces la un cont trimițând în mod repetat notificări de autentificare către telefonul victimei. Scopul nu este neapărat unul tehnic sofisticat, ci unul psihologic: să te grăbească, să te enerveze sau să te facă să apeși „Aprobă” din reflex. Problema a devenit suficient de serioasă încât furnizori mari de identitate au introdus măsuri suplimentare, iar recomandările moderne merg dincolo de simplul „activează 2FA”.
Prima măsură practică este activarea number matching acolo unde furnizorul tău o oferă. În loc să primești doar o notificare cu „Approve/Deny”, trebuie să introduci în aplicația de autentificare un număr afișat pe ecranul de login. Microsoft tratează această funcție drept o măsură importantă împotriva aprobărilor accidentale sau obținute prin presiune. În termeni simpli, number matching adaugă un pas de verificare care reduce șansa să confirmi o cerere pe care nu ai inițiat-o tu. Dacă platforma afișează și context suplimentar despre cerere, șansele de a observa o autentificare suspectă cresc.
Totuși, number matching nu este o soluție magică. Dacă victima este convinsă prin telefon, SMS sau e-mail că „echipa IT” are nevoie urgentă de acel cod, atacul poate continua. De aceea, regula corectă pentru utilizatori este simplă: nu aprobi niciodată o cerere de autentificare pe care nu ai pornit-o chiar tu în acel moment. Dacă apar notificări repetate fără acțiunea ta, nu apăsa „Aprobă” doar ca să scapi de ele. Respinge solicitarea, schimbă parola contului, verifică sesiunile active și anunță imediat administratorul IT sau furnizorul serviciului.
A doua măsură importantă este limitarea și controlul solicitărilor de autentificare. Aici apare o nuanță importantă: nu toate platformele oferă aceleași opțiuni explicite de rate limiting pentru push-uri MFA. Unele permit politici mai stricte, altele oferă mai ales controale indirecte, iar standardele recomandă oricum mecanisme de throttling pentru încercările repetate. În practică, pentru firme, asta înseamnă să verifice dacă furnizorul de identitate permite limitarea numărului de cereri, blocarea temporară după prea multe încercări respinse, restricții pe bază de risc, rețea, locație sau dispozitiv și reducerea suprafeței de atac prin dezactivarea metodelor mai slabe atunci când nu sunt necesare.
La fel de importantă este configurarea alertelor de autentificare. Minimul util este să existe notificări și loguri pentru autentificări neobișnuite, mai ales când apar cereri repetate, locații noi, dispozitive necunoscute sau ore atipice. Pentru utilizatorii individuali, asta înseamnă să citească atent alertele primite prin e-mail sau în aplicația contului și să nu le ignore. Pentru companii, înseamnă monitorizare reală: semnale din platforma de identitate, corelare în SIEM dacă există și proceduri clare de reacție atunci când apar serii de cereri respinse sau autentificări din contexte neașteptate. O alertă bună nu oprește singură atacul, dar scurtează timpul dintre tentativă și răspuns.
Mai există și o lecție mai incomodă: autentificarea prin push este mai bună decât parola simplă, dar nu este cea mai rezistentă opțiune la phishing. Documentația Microsoft și ghidurile NIST pun accent pe metode phishing-resistant, cum sunt passkeys, cheile de securitate FIDO2/WebAuthn și alte mecanisme bazate pe criptografie cu legare la domeniu. Pentru firmele mici și mijlocii, recomandarea realistă este graduală: păstrezi MFA pentru toți utilizatorii, activezi number matching unde există, elimini metodele inutile sau mai slabe, configurezi alerte și, pentru conturile sensibile, treci prioritar la passkeys sau chei hardware.
Dacă administrezi o organizație, începe cu un audit simplu: ce metode MFA sunt active, câți utilizatori încă primesc push-uri clasice, ce conturi au privilegii mari și ce alerte există deja. Dacă ești utilizator obișnuit, întreabă direct furnizorul sau angajatorul dacă a activat number matching și ce trebuie să faci când primești un push neașteptat. În 2026, întrebarea utilă nu mai este doar „avem MFA?”, ci „ce fel de MFA folosim și cât de ușor poate fi abuzată?”.
Surse
- Microsoft Learn — How number matching works in MFA push notifications for Authenticator
- Microsoft Learn — Plan a phishing-resistant passwordless authentication deployment in Microsoft Entra ID
- NIST SP 800-63B — Digital Identity Guidelines: Authentication and Authenticator Management
- Cisco Duo Docs — Policy & Control / Verified Duo Push