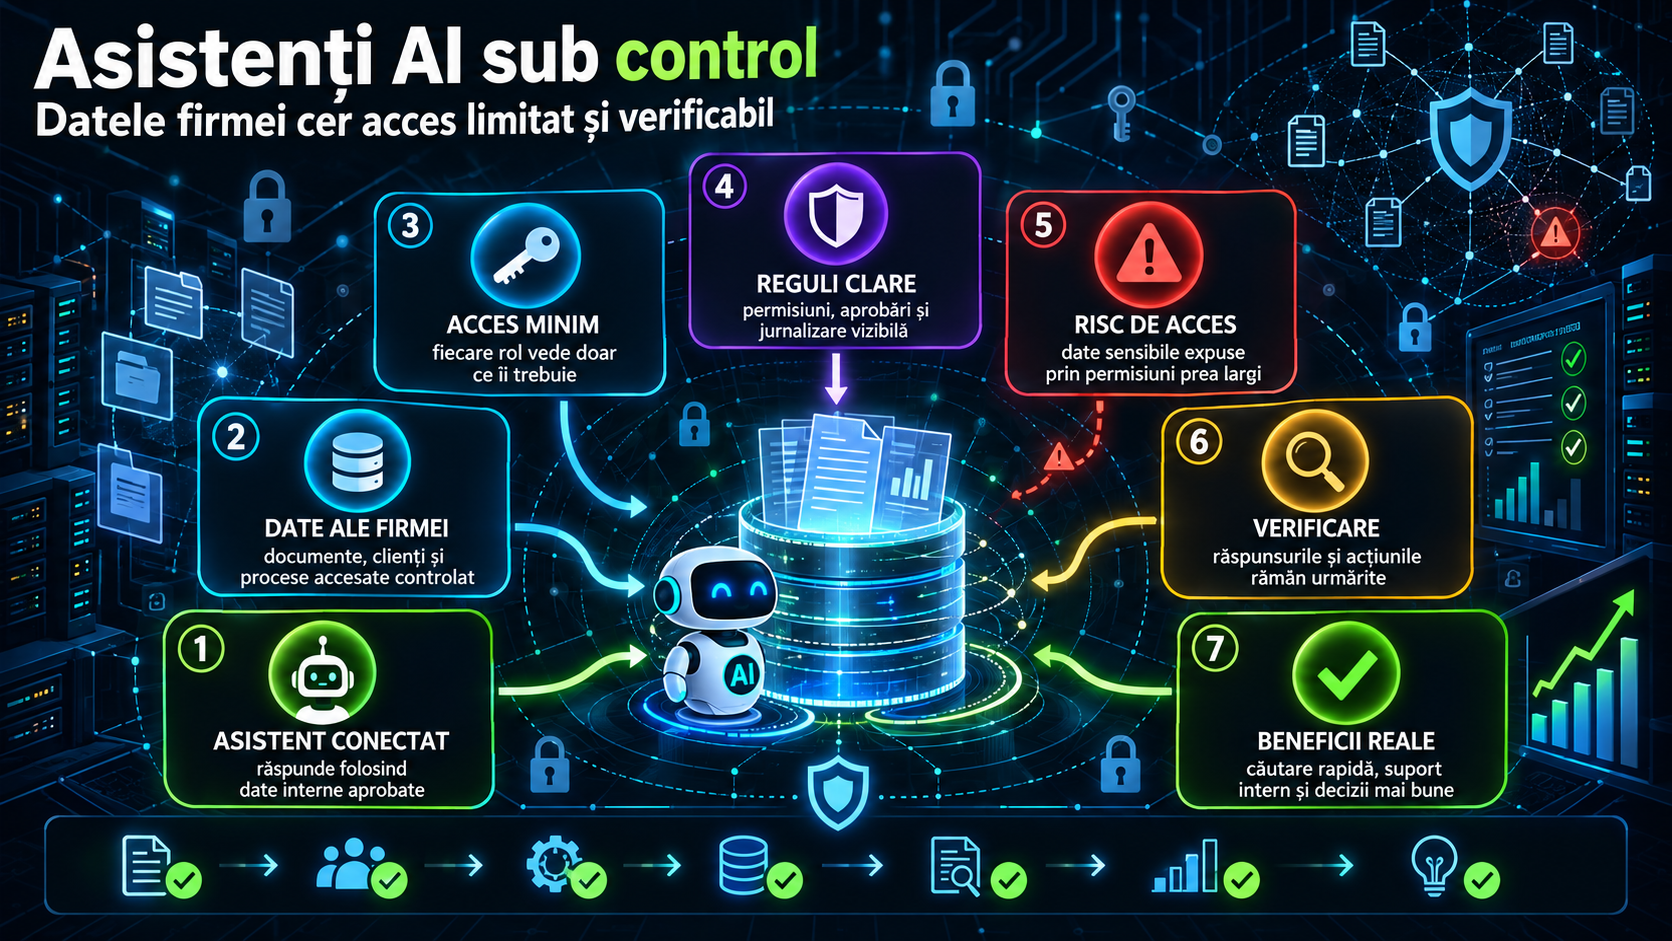
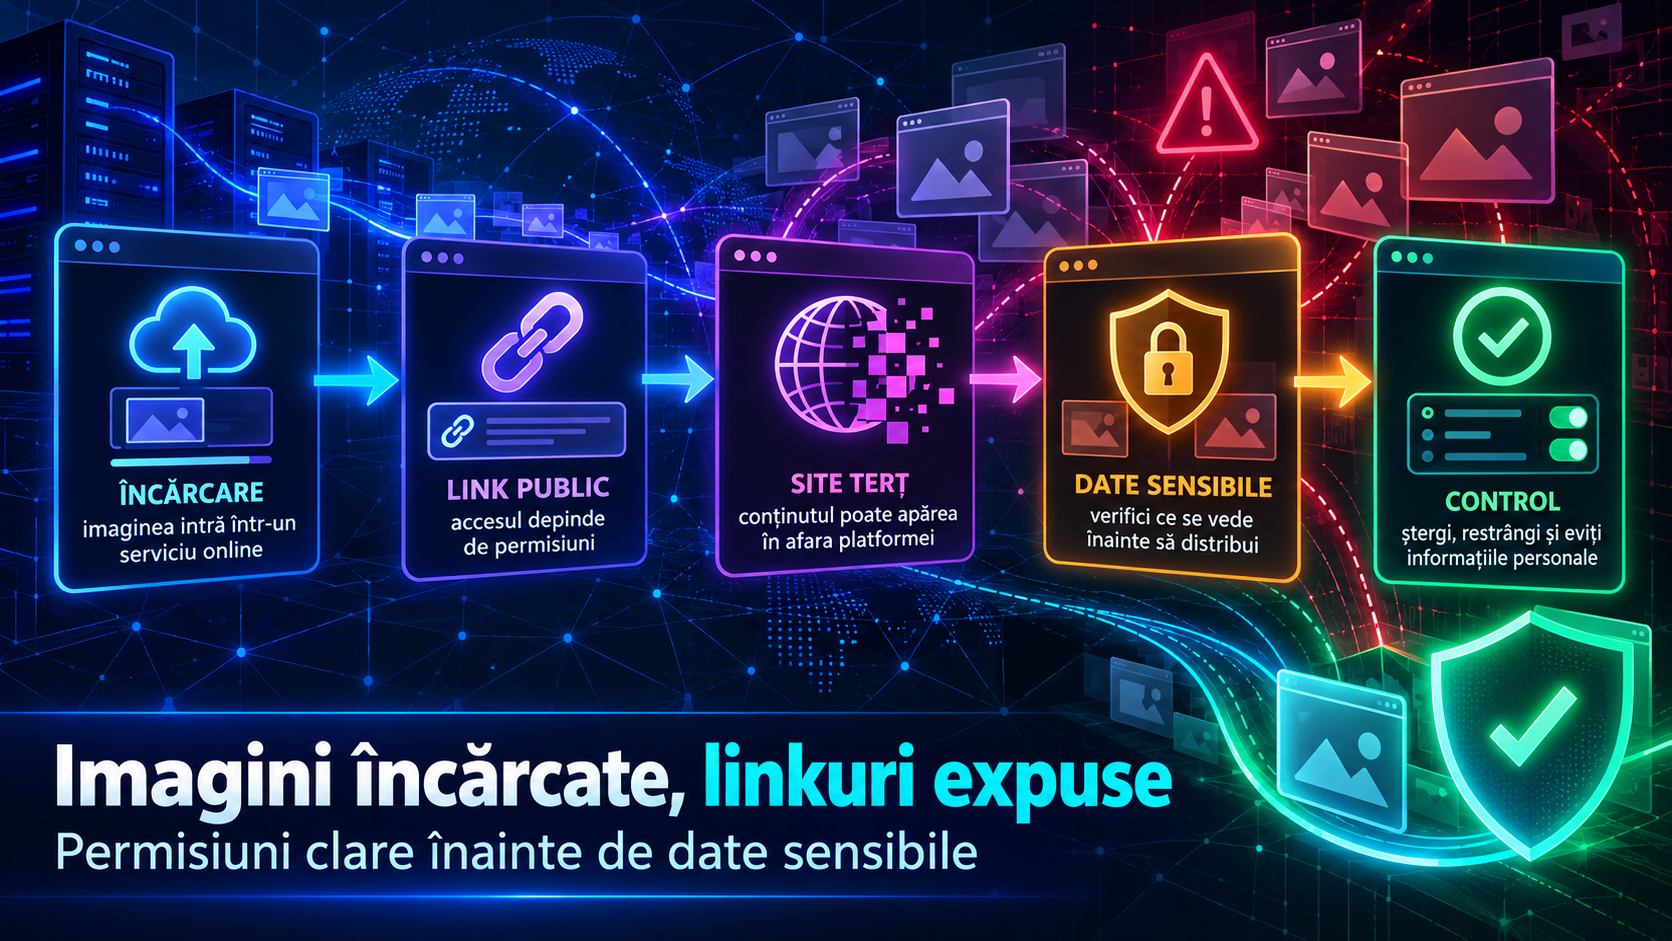
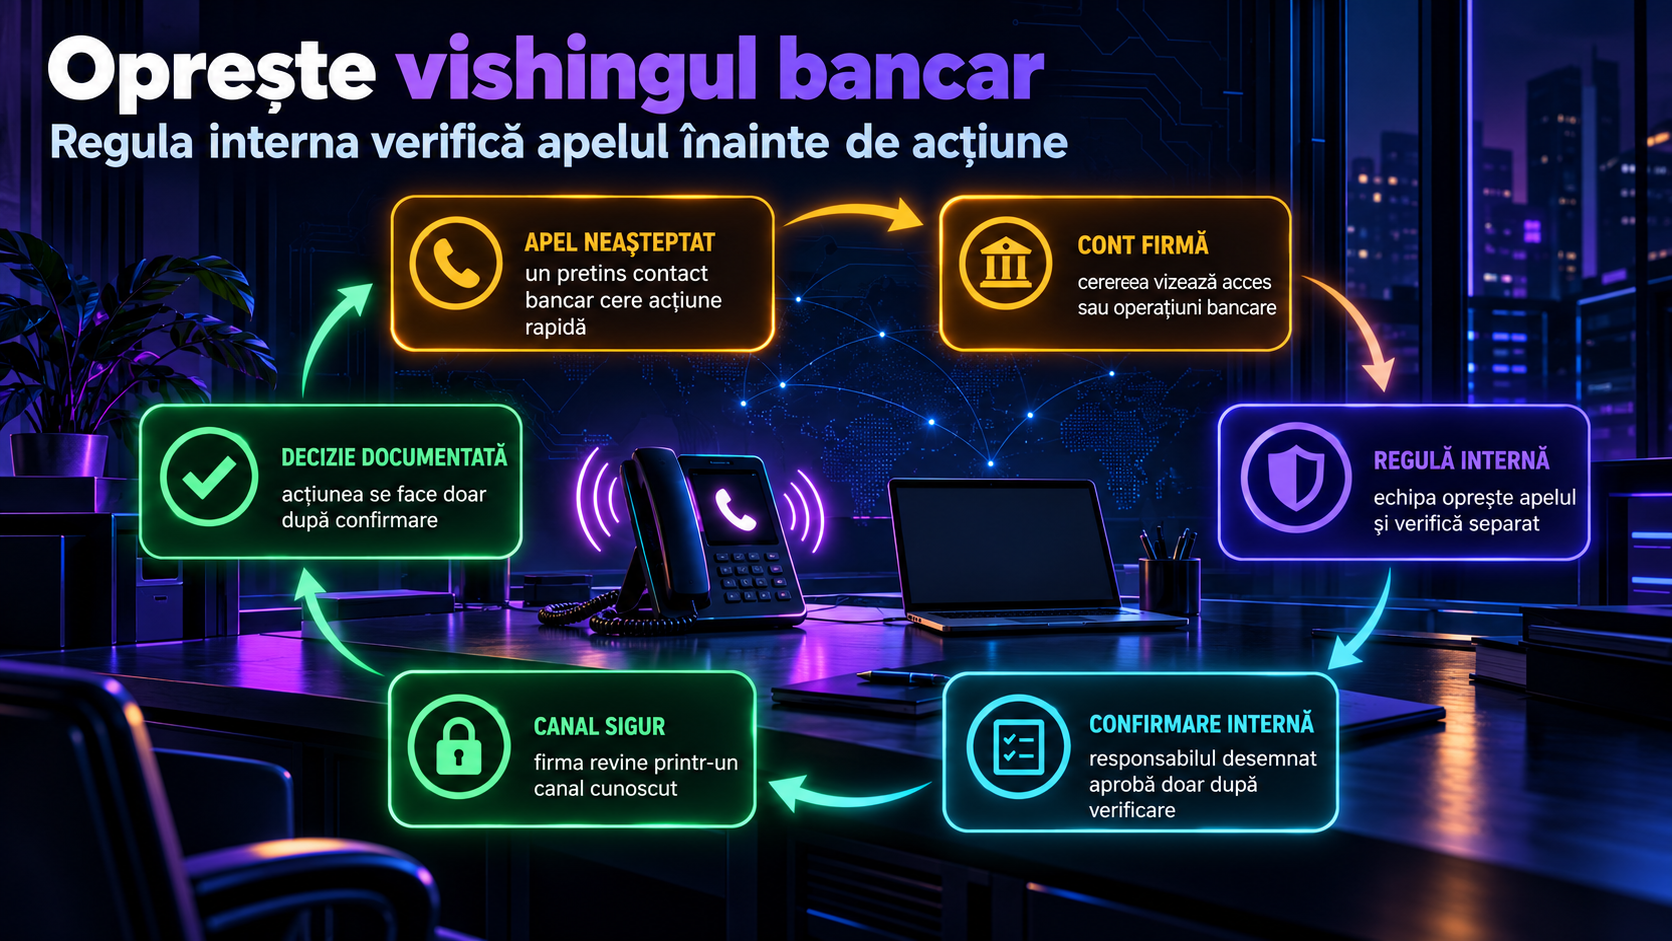
ChatGPT și alte instrumente AI pot economisi timp atunci când redactezi un email, rezumi un document sau organizezi o listă de sarcini. Riscul apare când angajații copiază în conversație mai multe informații decât are nevoie sistemul pentru a răspunde.
Un chatbot AI nu trebuie tratat ca un coleg din aceeași firmă și nici ca un seif pentru documente. Înainte să introduci un text, întreabă-te dacă ai avea voie să îl trimiți unui furnizor extern necunoscut. Dacă răspunsul este nu, informația nu ar trebui copiată într-un instrument AI neaprobat de companie.
Parolele, codurile și cheile de acces nu intră în niciun prompt
Nu introduce niciodată parole, coduri primite prin SMS, PIN-uri, coduri de recuperare, tokenuri de acces, chei API sau datele complete ale cardurilor.
Aceeași regulă se aplică fișierelor de configurare care conțin credențiale. Un programator poate cere ajutor pentru o eroare și poate copia, fără să observe, o cheie API, parola bazei de date sau datele de conectare la server.
Înainte să trimiți cod către AI, elimină valorile din fișierele de tip .env, conexiunile la baze de date, domeniile interne și identificatorii care pot oferi acces la infrastructură. Înlocuiește informațiile reale cu exemple fictive.
Datele complete ale clienților trebuie păstrate în sistemele aprobate
Nu copia în ChatGPT liste cu nume, adrese, emailuri, telefoane, CNP-uri, comenzi, facturi sau istoricul conversațiilor cu clienții. Nici măcar atunci când intenția este aparent utilă, de exemplu clasificarea unei reclamații sau pregătirea unui răspuns.
Pentru o astfel de sarcină, elimină identitatea persoanei și păstrează doar contextul necesar: „clientul reclamă întârzierea unei comenzi” sau „utilizatorul solicită rambursarea unui serviciu”.
GDPR cere ca organizațiile să folosească date personale adecvate, relevante și limitate la ceea ce este necesar pentru scopul urmărit. EDPB recomandă firmelor să aplice minimizarea datelor, reguli interne și clasificarea informațiilor confidențiale.
Informațiile despre angajați sunt la fel de sensibile
CV-urile, evaluările de performanță, salariile, conturile bancare, certificatele medicale, sancțiunile disciplinare și discuțiile interne despre angajați nu trebuie introduse într-un chatbot general.
Este riscant inclusiv să ceri AI-ului să compare candidați folosind CV-urile complete. Pe lângă expunerea datelor personale, rezultatul poate influența o decizie importantă fără ca firma să înțeleagă limitele sau posibilele erori ale sistemului.
Pentru exemple și teste, folosește profiluri fictive. Dacă organizația implementează oficial AI în recrutare sau resurse umane, proiectul trebuie evaluat separat împreună cu persoanele responsabile de protecția datelor, juridic și securitate.
Nu încărca documente confidențiale doar pentru a obține un rezumat
Contractele nepublice, ofertele comerciale, strategiile, minutele ședințelor, rapoartele financiare, cercetările interne și documentele juridice pot conține informații care nu trebuie să părăsească mediul controlat al firmei.
Aceeași atenție este necesară pentru documentele aflate sub acorduri de confidențialitate. Faptul că un instrument permite încărcarea unui PDF nu înseamnă că organizația îți permite să îl folosești acolo.
Poți redacta o întrebare generică sau poți crea un fragment anonimizat. Elimină numele, sumele exacte, clauzele confidențiale, datele de contact și orice element prin care documentul poate fi asociat unei companii sau persoane.
Codul sursă poate dezvălui mai mult decât pare
Nu copia proiecte complete, algoritmi proprietari, configurații de infrastructură, loguri interne sau detalii despre vulnerabilități într-un cont AI personal.
Un fragment scurt și curățat poate fi suficient pentru explicarea unei erori. Elimină comentariile interne, adresele serverelor, numele clienților și datele reale. Pentru loguri, păstrează doar liniile relevante și maschează adresele IP, identificatorii de sesiune și datele utilizatorilor.
Planul folosit schimbă protecțiile, dar nu anulează regulile firmei
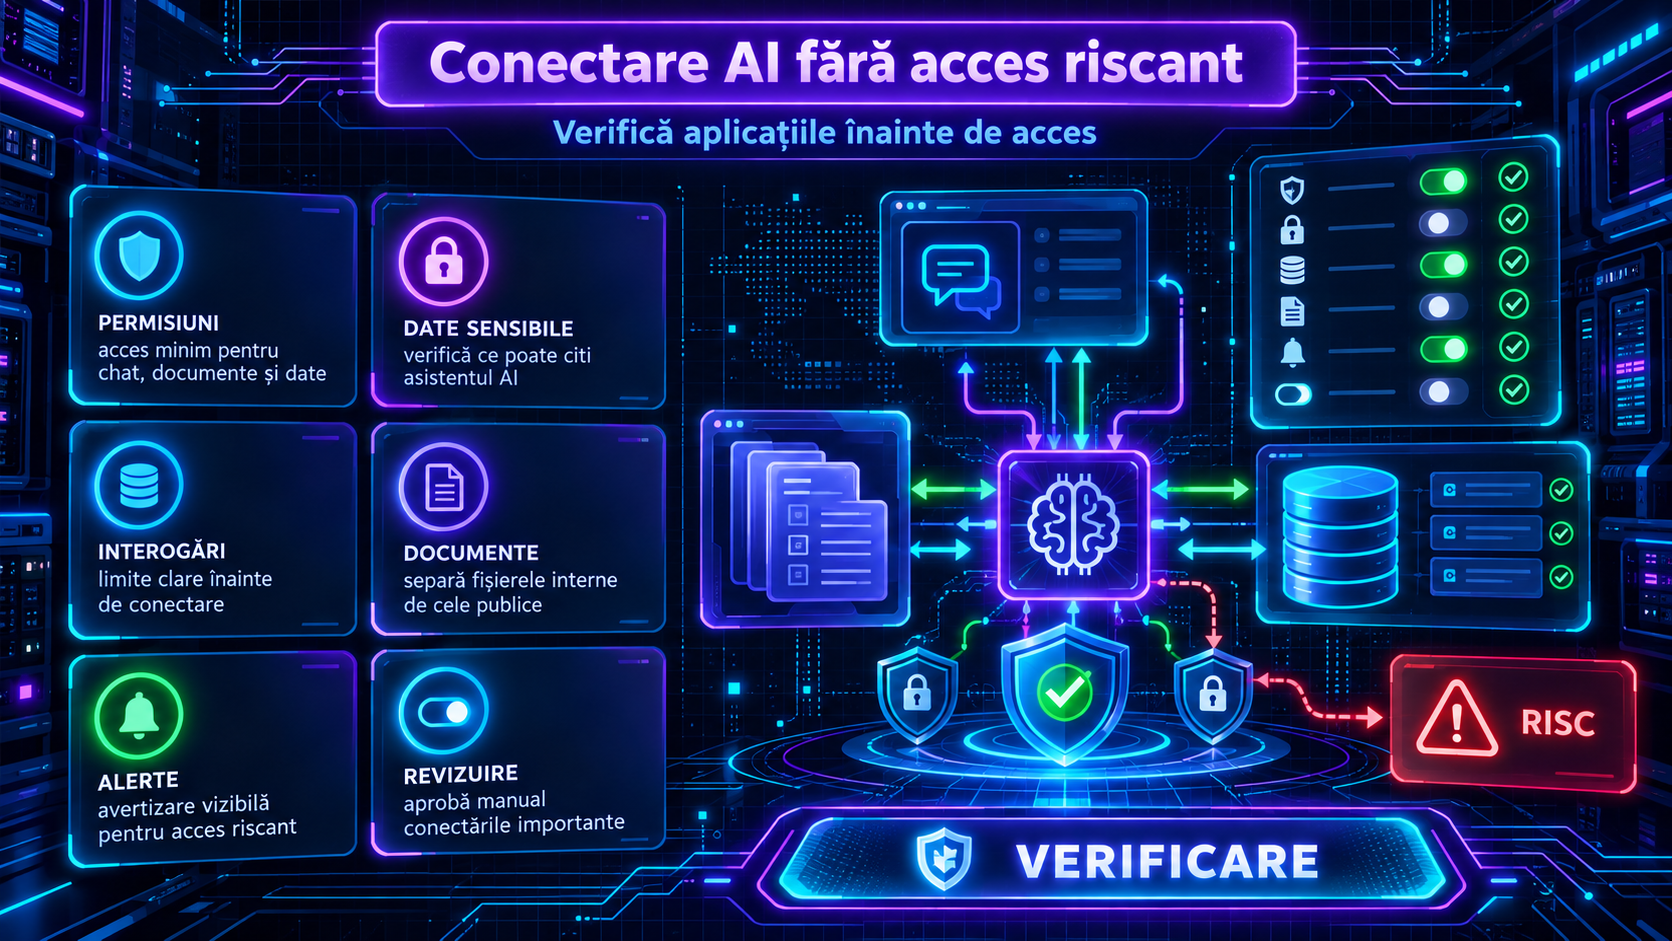
OpenAI precizează că datele din ChatGPT Business, Enterprise, Edu și API nu sunt folosite în mod implicit pentru antrenarea modelelor. Conturile personale au alte setări, inclusiv opțiunea de dezactivare a folosirii conversațiilor pentru îmbunătățirea modelelor și Temporary Chat.
Microsoft afirmă că prompturile, răspunsurile și datele accesate prin Microsoft 365 Copilot nu sunt folosite pentru antrenarea modelelor fundamentale, iar Google oferă protecții similare pentru datele Workspace procesate de Gemini. Aceste garanții se aplică produselor și planurilor precizate de furnizori, nu automat tuturor extensiilor și aplicațiilor terțe.
Chiar și într-un produs enterprise, angajatul trebuie să respecte politica internă, permisiunile și scopul aprobat. Un contract mai bun cu furnizorul nu transformă orice document într-o informație potrivită pentru AI.
Regula practică este simplă: folosește AI pentru structură, explicații și variante de lucru, dar oferă-i minimum de date. Când un prompt conține informații care ar produce probleme dacă ar ajunge în afara firmei, oprește-te și anonimizează-l sau mută sarcina într-un sistem aprobat.
Surse folosite
OpenAI – Enterprise Privacy și Business Data Privacy
OpenAI Help Center – Data Controls și Temporary Chat
European Data Protection Board – Data Protection Guide for Small Business
Google Workspace Help – protecția datelor în Gemini
Microsoft Learn – Data, Privacy and Security for Microsoft 365 Copilot