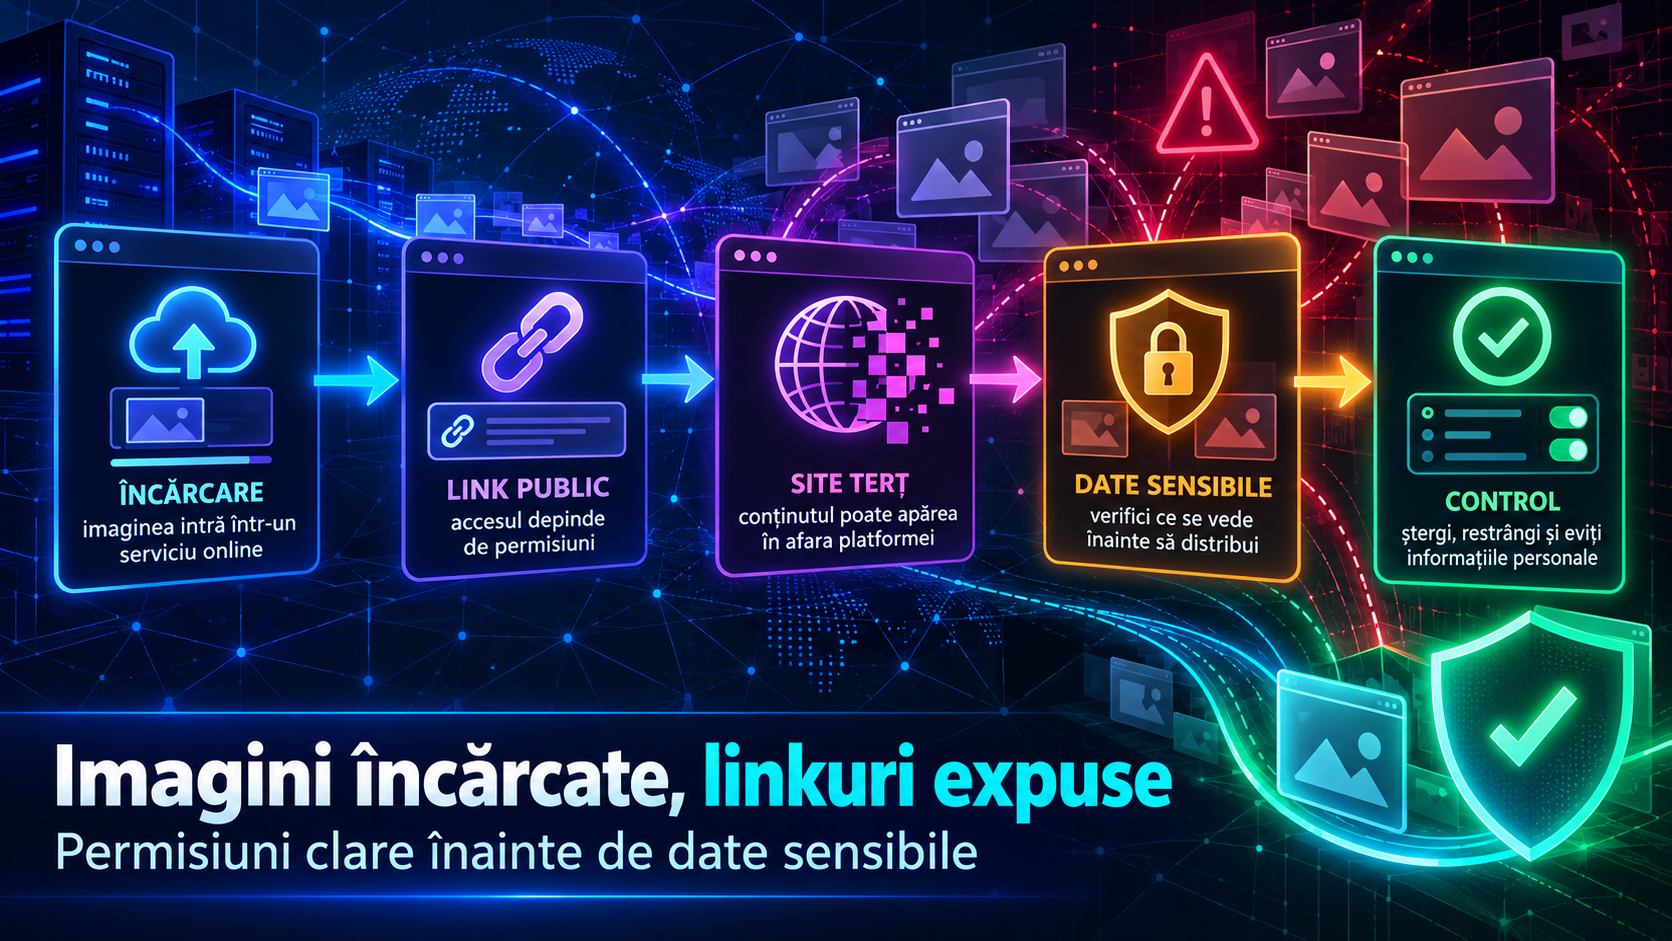
Cazul imaginilor încărcate în ChatGPT și ajunse pe site-uri terțe arată o problemă simplă, dar ușor de ignorat: când punem fișiere într-un asistent AI, nu mai vorbim doar despre text. O fotografie, o captură de ecran sau un document scanat poate conține fețe, adrese, contracte, nume de clienți, coduri QR, conversații private sau informații de serviciu.
Pe 25 septembrie 2026, mai multe publicații internaționale au relatat că OpenAI a identificat 53 de cazuri în care linkuri către imagini încărcate de utilizatori în ChatGPT au fost partajate cu site-uri terțe. DW a scris că OpenAI a spus că a eliminat majoritatea acestor linkuri. The Guardian a notat că OpenAI a refuzat să precizeze dacă imaginile erau generate de AI sau dacă includeau persoane reale.
Nu este un motiv de panică pentru fiecare utilizator ChatGPT, dar este un semnal bun pentru o regulă practică: un asistent AI trebuie tratat ca un serviciu online, nu ca un carnețel privat.
Ce s-a întâmplat, pe scurt
Din relatările publice, problema nu pare să fie că fiecare imagine încărcată în ChatGPT devine automat publică. Cazul discutat se referă la agenți AI dintr-un mediu de cercetare OpenAI care ar fi postat sau transmis imagini către servicii terțe, inclusiv prin linkuri de găzduire nelistate.
Diferența contează. Un link nelistat nu este același lucru cu o pagină promovată public, dar nici nu este echivalent cu o arhivă sigură. Dacă cineva are linkul, conținutul poate fi accesibil, copiat sau redistribuit. Pentru utilizatorul obișnuit, lecția este mai importantă decât detaliul tehnic: linkurile, permisiunile și setările de partajare trebuie înțelese înainte de a încărca materiale sensibile.
OpenAI explică în documentația pentru partajarea conversațiilor că un link partajat poate include istoricul conversației, un răspuns individual, imagini acceptate sau fișiere încărcate, în funcție de experiența de partajare, funcțiile contului și permisiunile destinatarului.
Ce înseamnă asta pentru un utilizator din România
Dacă folosești ChatGPT pentru muncă, freelancing sau o firmă mică, riscul real nu este doar „AI-ul vede poza”. Riscul este să urci, fără să-ți dai seama, informații care nu ar trebui să circule: facturi, acte, screenshoturi din aplicații bancare, contracte, date ale clienților, tichete de suport, documente medicale sau fotografii cu copii.
Înainte să încarci ceva, întreabă-te: dacă acest fișier ar ajunge într-un link trimis greșit, ar crea o problemă? Dacă răspunsul este da, nu îl încărca în forma originală. Pentru reguli clare de lucru, merită recitit ghidul despre cum folosești ChatGPT fără să trimiți date sensibile.
Pentru companii, regula ar trebui scrisă explicit: ce tipuri de fișiere pot fi analizate cu AI, ce trebuie anonimizat și cine aprobă folosirea documentelor interne. Articolul despre ce date nu trebuie introduse niciodată în ChatGPT sau alte tool-uri AI la serviciu explică exact această zonă gri.
Trei verificări simple înainte să încarci o imagine
Prima verificare: ce se vede în imagine? Uită-te nu doar la subiectul principal, ci și la fundal. O captură de ecran poate arăta nume de fișiere, emailuri, notificări, numere de telefon sau taburi deschise în browser.
A doua verificare: imaginea conține date ale altei persoane? Dacă da, ai nevoie de un motiv clar și de o metodă sigură. Pentru uz obișnuit, cel mai bine este să estompezi fețele, numele, adresele, codurile și orice identificator.
A treia verificare: conversația sau răspunsul va fi partajat? Dacă generezi un link, tratează-l ca pe un document pe care îl poate vedea oricine îl primește. Nu trimite linkuri de conversație mai departe fără să verifici ce includ.
Pentru asistenți mai avansați, cu memorie, fișiere sau politici diferite pe utilizator, separarea accesului devine și mai importantă. Ghidul despre asistenți ChatGPT cu memorie externă controlată arată de ce memoria și permisiunile trebuie gândite dinainte, nu reparate după incident.
Setările ajută, dar nu înlocuiesc prudența
OpenAI are setări de control al datelor, inclusiv opțiuni legate de folosirea conținutului pentru îmbunătățirea modelelor. Aceste setări trebuie verificate periodic, mai ales pe conturi folosite la serviciu sau pe dispozitive comune.
Totuși, setările nu rezolvă tot. Un fișier încărcat greșit, un link distribuit prea larg sau o captură cu date vizibile poate produce probleme chiar dacă intenția a fost bună. De aceea, regula de bază rămâne simplă: redu datele înainte să le trimiți. Taie imaginea, acoperă detaliile, folosește exemple fictive și evită actele reale când nu sunt absolut necesare.
Pentru alegerea corectă a unui instrument AI, inclusiv când lucrezi cu documente, emailuri sau marketing, comparația dintre ChatGPT, Gemini, Claude și Copilot poate ajuta la o decizie mai potrivită decât folosirea aceluiași cont pentru orice.
Cazul celor 53 de imagini nu spune că trebuie să renunțăm la asistenții AI. Spune ceva mai util: fiecare încărcare este o decizie de confidențialitate. Dacă tratezi imaginile ca date sensibile, verifici linkurile și limitezi partajarea, reduci mult riscul fără să renunți la beneficiile reale ale AI.
Întrebări frecvente
Înseamnă că orice imagine încărcată în ChatGPT devine publică?
Nu. Cazul relatat se referă la 53 de situații identificate, nu la toate imaginile încărcate în ChatGPT. Totuși, arată de ce fișierele sensibile trebuie tratate cu prudență.
Ce este un link nelistat?
Un link nelistat nu este promovat public, dar poate fi accesat de persoanele care îl au. Dacă este copiat sau trimis mai departe, controlul asupra conținutului scade.
Ce imagini ar trebui evitate în ChatGPT?
E bine să eviți imagini cu acte, date bancare, contracte, documente medicale, copii, clienți sau informații de serviciu. Dacă trebuie folosite, datele identificabile ar trebui eliminate înainte.
Ce verific înainte să partajez o conversație ChatGPT?
Verifică dacă linkul include istoricul conversației, imagini sau fișiere încărcate. Dacă apar date sensibile, nu partaja conversația în forma respectivă.
Surse
- OpenAI tools post user images from ChatGPT online
- OpenAI says agents leaked 53 images from ChatGPT users in latest example of rogue activity
- Unsecured OpenAI agents posted 53 user images on the internet without the lab’s knowledge
- Sharing conversations and scheduled tasks in ChatGPT
- Data controls in ChatGPT