Pentru multe firme, segmentarea cu AI începe promițător și se strică în zona cea mai sensibilă: datele clienților. Apar exporturi din CRM, fișiere CSV trimise între echipe, câmpuri copiate în prompturi și prea puține reguli despre ce ajunge la furnizorul AI. Soluția nu este să renunți la AI, ci să separi clar datele brute de semnalele de marketing.
Ce înseamnă first-party data
First-party data sunt datele colectate direct de firmă din relația cu clientul: comenzi, formulare, preferințe declarate, interacțiuni cu newsletterul, tichete de suport sau comportament pe site, acolo unde colectarea este permisă și explicată. Sunt valoroase pentru că vin dintr-o relație directă, nu din liste cumpărate.
GDPR cere ca datele personale să fie prelucrate legal, transparent, pentru scopuri determinate și într-o formă adecvată, relevantă și limitată la ce este necesar. Pentru marketing, întrebarea corectă nu este „ce putem trimite în model?”, ci „ce semnal ne trebuie ca să comunicăm mai relevant?”. Pentru o imagine mai largă, ghidul despre AI pentru marketing în 2026 explică de ce controlul intern contează la fel de mult ca viteza.
Modelul primește semnale, nu identități
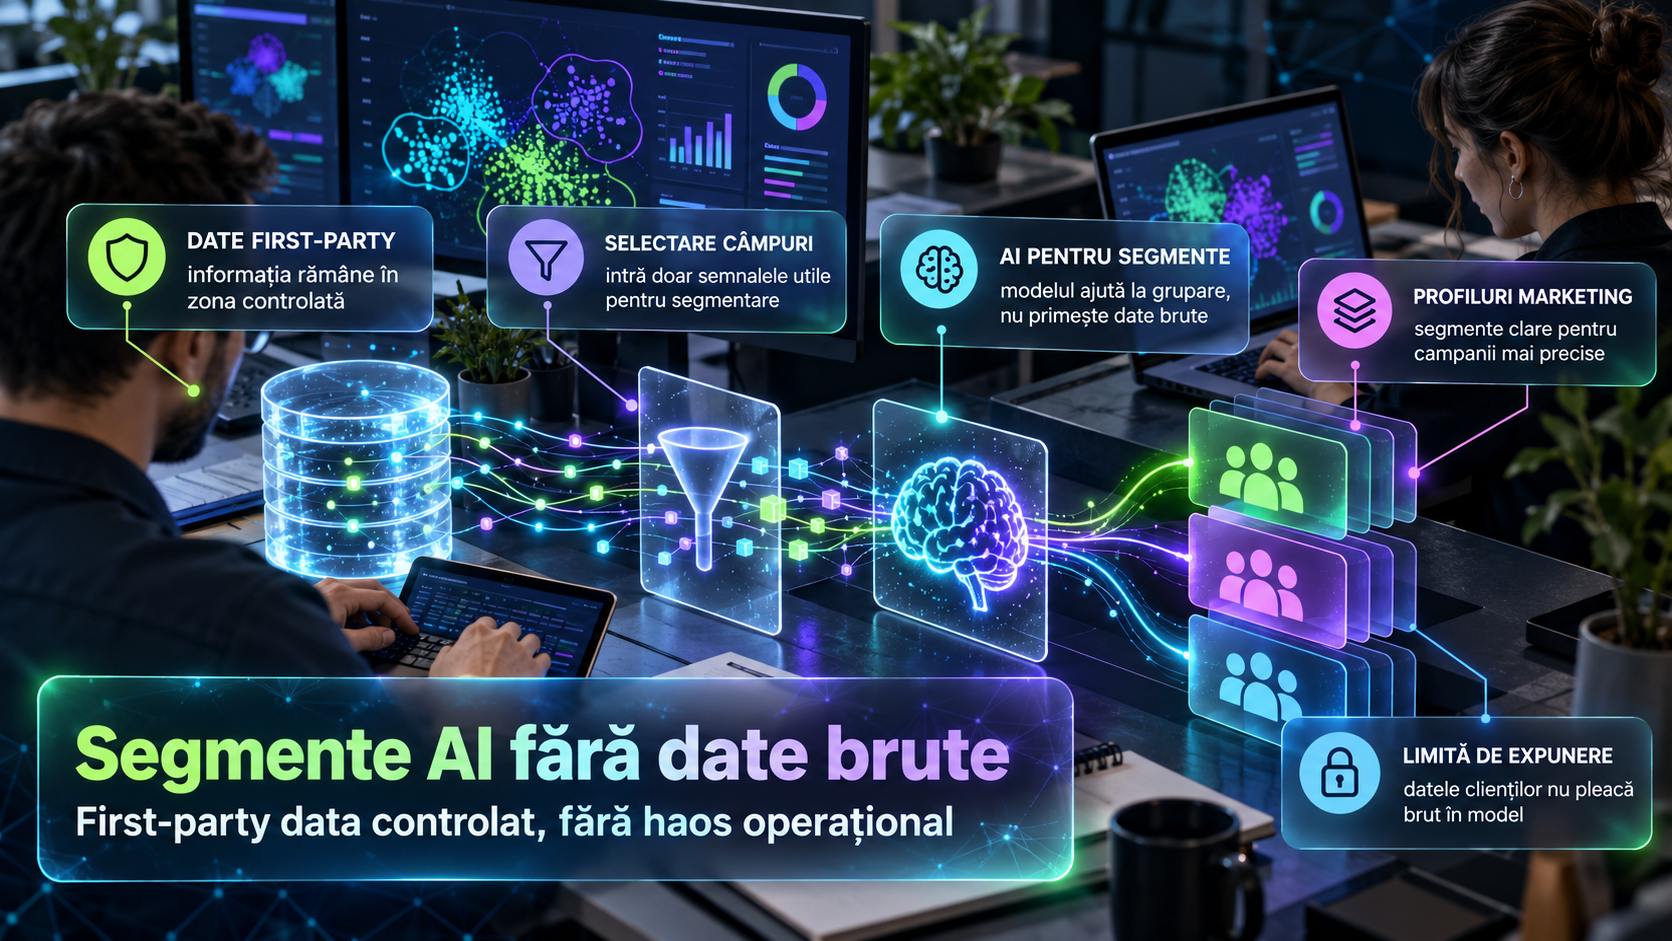
O abordare mai sigură este să construiești segmentele înainte ca datele să ajungă la model. În loc să trimiți nume, e-mailuri, telefoane și istoricul complet al fiecărui client, trimiți etichete precum „a cumpărat recent”, „a cerut ofertă, dar nu a finalizat” sau „a interacționat cu materiale educative”.
Pseudonimizarea reduce legătura directă cu persoana, dar nu scoate automat datele din zona GDPR, pentru că legătura poate fi refăcută dacă există cheia sau alte informații. Anonimizarea urmărește ca persoana să nu mai poată fi identificată. EDPB separă aceste concepte, iar o firmă ar trebui să trateze datele pseudonimizate tot ca date care trebuie protejate.
Flux simplu pentru segmente cu AI
Un flux sănătos începe cu inventarul: ce surse de date există, cine le administrează, ce temeiuri sau consimțăminte sunt folosite și ce câmpuri sunt necesare. Apoi definești segmente simple, verificabile de oameni, înainte să ceri AI-ului să propună variații.
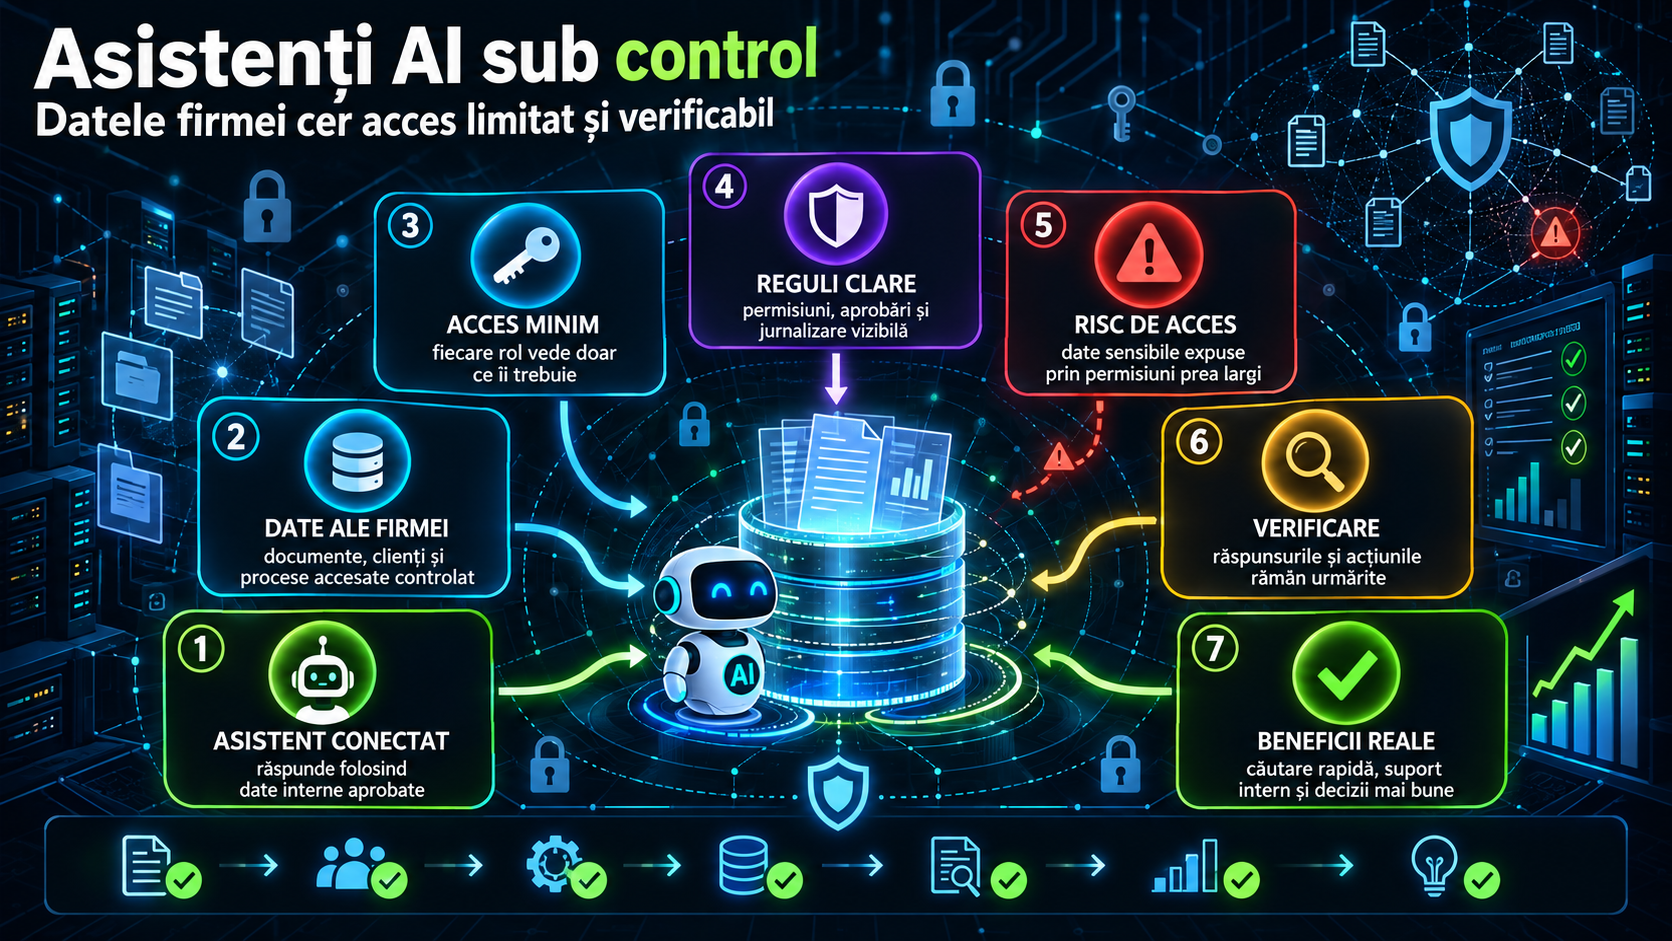
Datele brute rămân în CRM, platforma de e-commerce sau sistemul intern. Un strat de prelucrare creează atribute de segmentare. AI-ul primește doar atributele necesare, preferabil agregate. Rezultatul este verificat de marketing și, după caz, de juridic sau DPO înainte de folosire.
Aceeași logică se aplică la liste și subiecte A/B: articolul despre AI pentru email marketing arată de ce segmentarea utilă nu trebuie confundată cu trimiterea nelimitată de date către instrumente externe.
Ce poate face AI-ul și unde îl oprești
AI-ul poate sugera denumiri de segmente, poate grupa comportamente similare și poate genera variante de mesaj pentru fiecare grup. Nu ar trebui să decidă singur cine primește o ofertă sensibilă, cine este exclus sau ce promisiuni comerciale se fac.
La lead scoring, riscul este să apară criterii discriminatorii sau atribute sensibile folosite indirect. De aceea, înainte de automatizare, merită citit ghidul despre lead scoring asistat de AI fără atribute sensibile. Scorurile trebuie să fie explicabile, verificabile și legate de comportamente relevante pentru afacere.
Reguli interne fără birocrație inutilă
O firmă mică nu are nevoie de un aparat complicat, dar are nevoie de reguli scrise: cine poate crea segmente, cine le aprobă, ce date intră în AI, ce furnizor este folosit și cât timp rămân exporturile temporare.
EDPB recomandă protecția datelor prin design și implicit, adică măsuri gândite înainte și în timpul prelucrării. NIST AI RMF descrie managementul riscului AI prin guvernare, mapare, măsurare și gestionare. Tradus pentru marketing: documentează scopul segmentului, limitează datele, testează rezultatul și păstrează o persoană responsabilă de decizia finală.
Pentru reclame, AI-ul poate produce variante rapide, dar mesajele trebuie verificate ca să nu conțină promisiuni false. Un exemplu util este ghidul despre AI pentru reclame Facebook și Google.
Un început realist pentru IMM-uri
Începe cu trei segmente: clienți activi, clienți inactivi și persoane interesate care nu au cumpărat încă. Pentru fiecare, notează scopul, datele folosite, canalul și mesajul permis. Abia apoi lasă AI-ul să propună texte sau variante de ofertă.
Dacă furnizorul AI cere date brute, verifică opțiunile privind retenția, folosirea datelor pentru antrenare și controlul accesului. Dacă nu poți verifica aceste lucruri, păstrează datele personale în sistemele interne și folosește AI-ul doar pe segmente agregate.
Segmentarea bună nu înseamnă să știi totul despre client. Înseamnă să folosești cât mai puține date pentru un mesaj mai relevant, mai corect și mai ușor de explicat.
Întrebări frecvente
Pot folosi AI pentru segmentare fără să trimit date personale brute?
Da. Datele brute pot rămâne în CRM sau în sistemele interne, iar AI-ul poate primi doar semnale, etichete sau atribute agregate necesare segmentării.
Datele pseudonimizate mai trebuie protejate?
Da. Pseudonimizarea reduce legătura directă cu persoana, dar nu o elimină complet dacă există cheia sau alte informații.
Cu ce segmente poate începe o firmă mică?
Un punct de pornire realist este împărțirea în clienți activi, clienți inactivi și persoane interesate care nu au cumpărat încă.
Cine verifică segmentele generate cu AI?
Segmentele și mesajele trebuie verificate de marketing și, după caz, de juridic sau DPO, înainte de folosire.