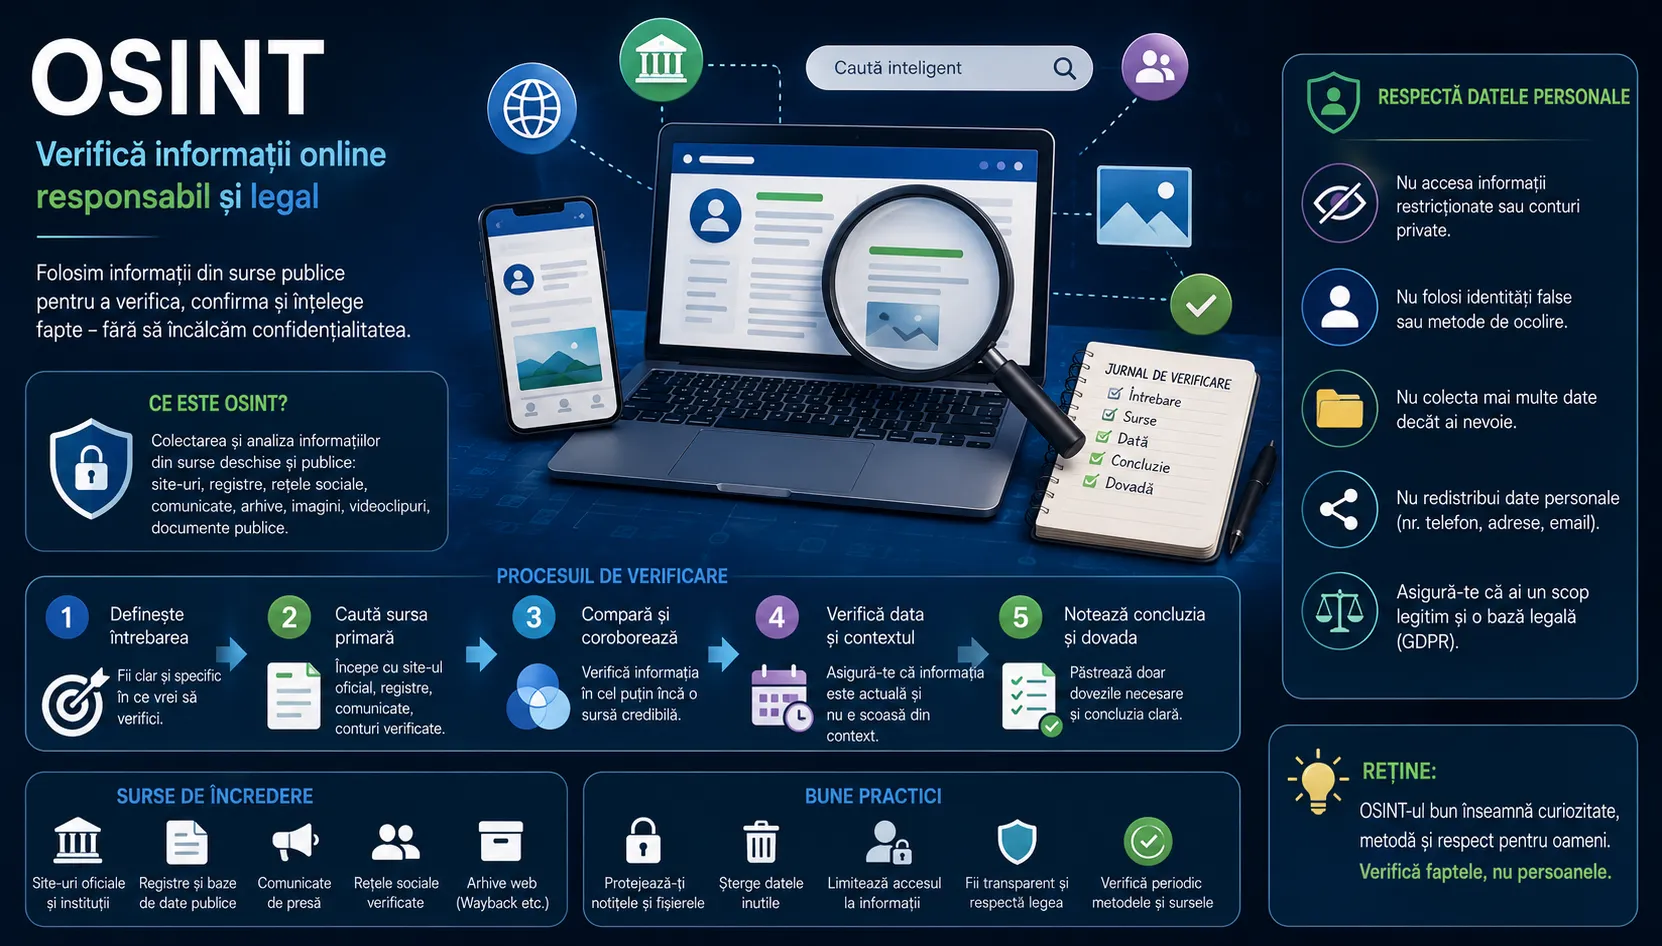
OSINT, adică open-source intelligence, înseamnă folosirea informațiilor disponibile public pentru a verifica o afirmație, o identitate digitală, o companie, un site sau un eveniment. Pentru publicul larg și pentru firme mici, OSINT este util mai ales la verificare: „firma asta există?”, „imaginea este veche?”, „site-ul este oficial?”, „persoana chiar reprezintă compania?”, „știrea are sursă reală?”.
Partea importantă este alta: OSINT nu înseamnă că poți colecta orice, oricât și oricum doar pentru că informația apare online. Dacă prelucrezi date personale, tot trebuie să respecți principiile de legalitate, transparență, minimizare și folosire proporțională a datelor, iar dacă iei date din surse publice trebuie să poți explica de unde le-ai luat și de ce le folosești.
Începe cu întrebarea exactă
Greșeala clasică este să cauți haotic. În loc de „vreau să verific tot despre compania asta”, formulează o întrebare clară:
firma există și are date oficiale publice?
site-ul este administrat de compania reală?
contul de social media este oficial?
imaginea sau videoclipul sunt actuale?
știrea are sursă primară?
Când întrebarea este precisă, cauți mai puțin și reduci riscul să aduni inutil date personale. Asta contează și din perspectivă GDPR: dacă scopul poate fi atins cu mai puține date, trebuie să alegi varianta mai puțin intruzivă.
Folosește întâi surse oficiale și publice
Pentru verificare responsabilă, ordinea surselor contează. Începe cu sursa primară: site oficial, comunicat, pagină de contact, registru public, platformă oficială a instituției, profil verificat al companiei sau arhivă publică. Abia apoi te uiți la postări redistribuite, comentarii sau agregatoare.
Pentru o firmă din România, asta înseamnă de multe ori: site-ul oficial al companiei, pagina de contact, portaluri publice oficiale, pagini instituționale, comunicate, conturi oficiale și documente publice. Pentru o știre, caută întâi cine a publicat informația prima dată și dacă restul doar au copiat-o.
O regulă simplă: dacă nu găsești sursa primară, nu trata informația ca fiind confirmată.
Verifică în această ordine: sursa, data, contextul
Un proces bun de OSINT pentru verificare poate fi făcut în 10 minute:
verifici domeniul și pagina „Despre noi”;
vezi dacă există date de contact coerente;
cauți data publicării;
verifici dacă aceeași informație apare și în altă sursă credibilă;
te uiți dacă imaginea sau citatul au fost scoase din context.
La imagini, verificarea responsabilă înseamnă să cauți dacă au mai apărut înainte, dacă au fost folosite într-un alt context și dacă elementele vizuale chiar corespund cu povestea spusă. Nu trebuie să intri în tehnici invazive. De multe ori ajung comparația între surse, căutarea inversă a imaginii și verificarea datei publicării.
Nu transforma verificarea în colectare excesivă de date
Aici apar cele mai multe probleme. Faptul că un profil este public nu înseamnă că ai libertate totală să copiezi, combini și distribui tot ce găsești. ICO arată clar că, dacă obții date personale din surse accesibile public, tot trebuie să oferi informații despre prelucrare, iar dacă folosești datele într-un mod neașteptat sau intruziv — de exemplu combinând mai multe surse — trebuie să fii foarte clar cu persoanele vizate.
Pe scurt, evită aceste practici:
nu folosi conturi false ca să vezi informații restricționate;
nu ocoli setări de confidențialitate;
nu exporta liste de persoane doar pentru că „erau publice”;
nu redistribui capturi cu numere de telefon, emailuri sau adrese;
nu combina date personale din surse diferite dacă nu ai scop legitim și bază clară.
Dacă lucrezi într-o firmă și folosești OSINT pentru leaduri, recrutare sau verificări, trebuie să ai și bază legală pentru prelucrarea datelor. Nu este suficient să spui „am găsit pe internet”. Prelucrarea trebuie să fie necesară și proporțională pentru scopul urmărit.
Păstrează doar ce ai nevoie și securizează notițele
Cea mai bună practică este să păstrezi un jurnal scurt de verificare, nu un dosar cu tot internetul. Notează:
ce afirmație ai verificat;
ce surse ai folosit;
ce dată avea informația;
ce concluzie ai tras;
ce dovadă minimă păstrezi.
Dacă salvezi capturi sau linkuri, redacționează datele care nu sunt necesare. EDPB recomandă măsuri tehnice și organizatorice adecvate riscului, inclusiv proceduri interne clare, control al accesului și protejarea datelor în funcție de context.
Un model simplu și sigur pentru începători
Dacă vrei să verifici responsabil o informație online, folosește această schemă:
definim întrebarea;
căutăm sursa primară;
comparăm cu minimum încă o sursă credibilă;
verificăm data și contextul;
notăm concluzia;
păstrăm doar dovezile strict necesare.
OSINT-ul bun nu seamănă cu o vânătoare de oameni. Seamănă cu o verificare disciplinată a informației. Pentru un jurnalist, un antreprenor, un recruiter sau un utilizator obișnuit, scopul nu este să afli „totul” despre cineva, ci să confirmi corect ceea ce contează fără să treci linia confidențialității.
Surse folosite
- ICO — Right to be informed, inclusiv folosirea datelor obținute din surse accesibile public.
- ICO — What privacy information should we provide?, inclusiv obligația de a spune sursa datelor când provin din surse publice.
- ICO — A guide to lawful basis, inclusiv cerința ca prelucrarea să fie necesară și proporțională.
- EDPB — Secure personal data, ghid pentru măsuri organizatorice și tehnice de protejare a datelor.
- NICCS / CISA — Introduction to Open Source Intelligence (OSINT).
- Regulamentul (UE) 2016/679 (GDPR) și resursele oficiale ANSPDCP privind protecția datelor.