Un laborator Linux defensiv este un mediu controlat în care înveți să administrezi, monitorizezi și securizezi sisteme fără să riști laptopul principal sau o infrastructură reală. Nu ai nevoie de atacuri, scanări agresive sau unelte spectaculoase. Pentru început, ai nevoie de mașini virtuale, loguri, SSH, firewall, servicii simple și scenarii clare de verificare.
Scopul laboratorului este să înveți cum arată un sistem Linux sănătos, ce se schimbă când un serviciu cade, cum verifici autentificările, cum citești logurile și cum documentezi o problemă.
Ce îți trebuie
Pentru un laborator decent, pornește cu un laptop sau PC cu minimum 16 GB RAM. Se poate și cu 8 GB, dar vei fi limitat. Instalează VirtualBox, VMware Workstation Player sau alt hypervisor. VirtualBox include funcții utile pentru laborator, precum NAT networking și snapshots, adică puncte de revenire înainte de modificări importante.
Configurație recomandată:
VM 1: Ubuntu Server
RAM: 2 GB
CPU: 2 core-uri
Disk: 25-30 GB
Network: NAT sau Host-only

VM 2: Ubuntu Desktop / Linux Mint
RAM: 3-4 GB
CPU: 2 core-uri
Disk: 30 GB
Network: aceeași rețea de laborator

VM 3 opțional: Security Onion
RAM: 8 GB minim realist
CPU: 4 core-uri
Disk: 100 GB+
Network: doar laborator
Security Onion este o platformă defensivă pentru threat hunting, enterprise security monitoring, log management și vizibilitate de rețea/host, dar este mai grea și nu trebuie să fie primul pas dacă ești la început.
Rețeaua: nu expune laboratorul inutil
Pentru început, folosește NAT sau Host-only, nu Bridged. NAT permite mașinii virtuale să aibă internet prin sistemul principal, dar nu o expune ca dispozitiv separat în rețeaua ta. Host-only este util când vrei comunicare între VM-uri fără expunere externă.
Structură simplă:
Laptop principal
   └── VirtualBox/VMware
        ├── Ubuntu Server
        └── Ubuntu Desktop
Nu conecta laboratorul la rețele publice, nu rula teste pe IP-uri care nu îți aparțin și nu folosi VM-urile pentru experimente ofensive.
Configurează Ubuntu Server ca sistem de antrenament
După instalare, actualizează sistemul:
sudo apt update
sudo apt upgrade
Instalează unelte de bază:
sudo apt install curl wget htop vim ufw openssh-serverVerifică SSH:
systemctl status ssh
ss -tulpen | grep ':22'
Ubuntu documentează OpenSSH Server ca serviciu pentru acces remote securizat, configurabil prin /etc/ssh/sshd_config sau fișiere din /etc/ssh/sshd_config.d/.
Creează un utilizator de laborator:
sudo adduser analist
sudo usermod -aG sudo analist
Activează firewall-ul cu grijă:
sudo ufw allow OpenSSH
sudo ufw enable
sudo ufw status verbose
Instalează un serviciu simplu de monitorizat
Pentru exerciții defensive, ai nevoie de un serviciu care produce loguri. Nginx este suficient:
sudo apt install nginx
systemctl status nginx
curl http://localhost
Verifică porturile:
ss -tulpenVerifică logurile:
sudo tail -n 50 /var/log/nginx/access.log
sudo tail -n 50 /var/log/nginx/error.log
journalctl -u nginx -b
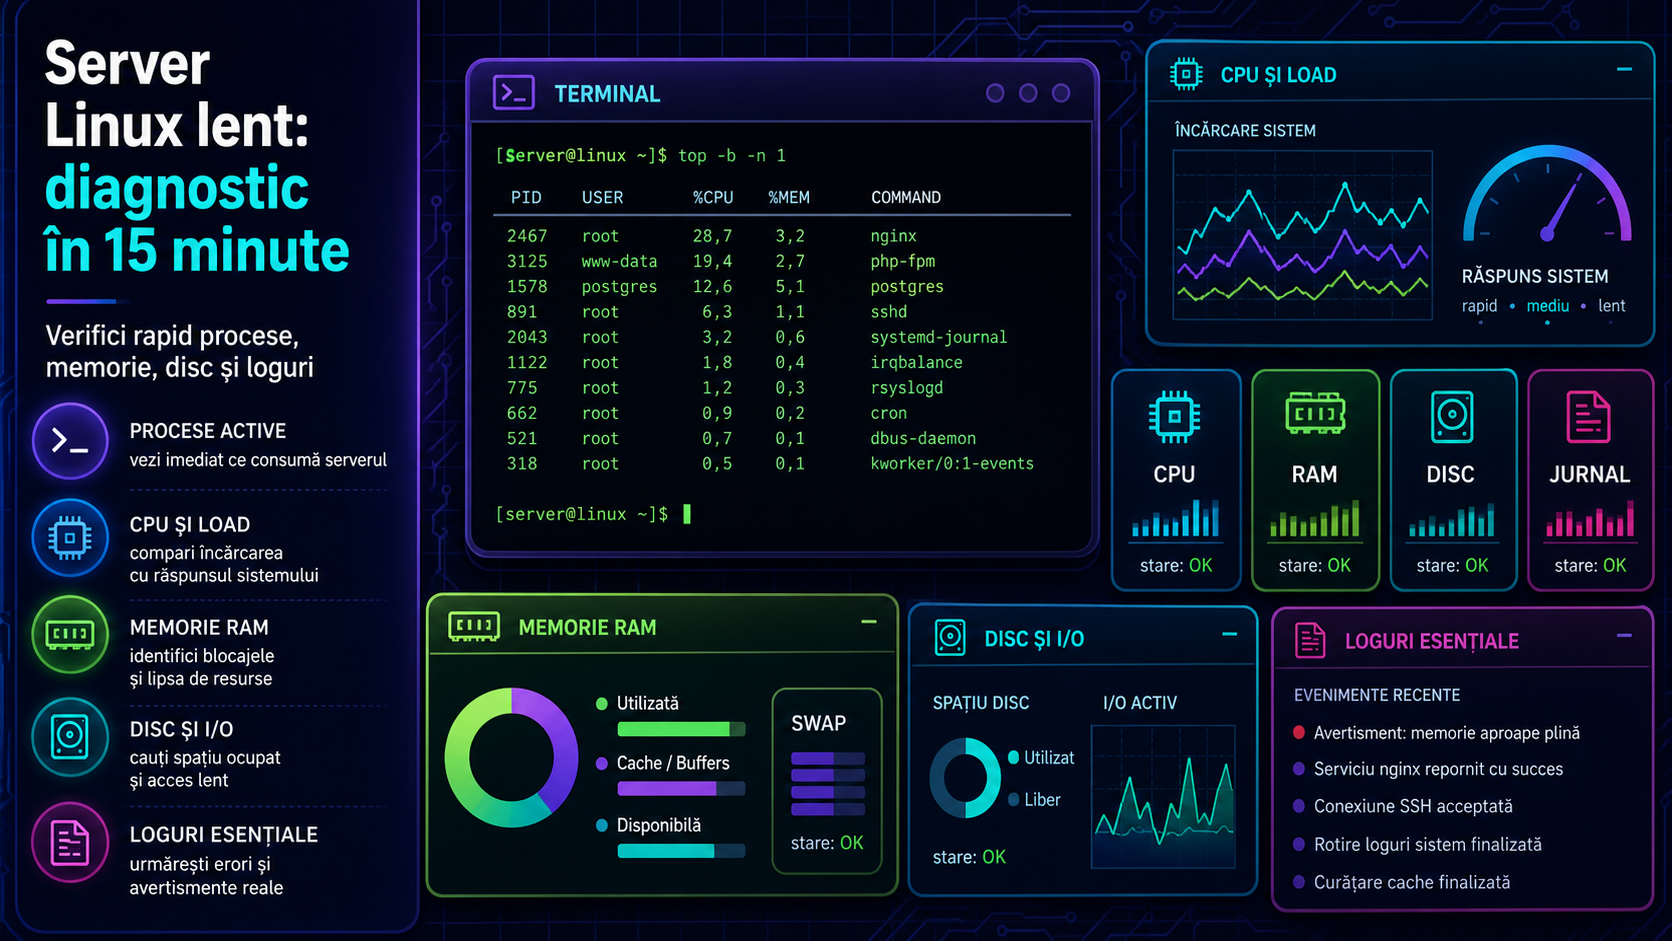
Aici înveți diferența dintre serviciu pornit, port deschis, răspuns HTTP și log de eroare.
Exerciții defensive sigure
Nu ai nevoie să ataci nimic. Poți crea probleme controlate și apoi să le investighezi.
Exercițiul 1: serviciu oprit
sudo systemctl stop nginx
systemctl status nginx
journalctl -u nginx -b -n 50
Notează ce apare în status și loguri. Apoi pornește-l:
sudo systemctl start nginxExercițiul 2: disc aproape plin într-un folder de test
mkdir ~/test-spatiu
fallocate -l 500M ~/test-spatiu/fisier-test.img
df -h
du -h --max-depth=1 ~ | sort -h
Șterge doar fișierul de test după exercițiu:
rm ~/test-spatiu/fisier-test.imgExercițiul 3: autentificări și loguri SSH
sudo tail -n 100 /var/log/auth.log
last
lastlog
Aici înveți să vezi autentificări reușite, utilizatori și evenimente relevante. Nu încerca brute force. Nu ai nevoie.
Ce documentezi
Pentru fiecare exercițiu, creează un fișier Markdown:
mkdir ~/rapoarte-lab
nano ~/rapoarte-lab/nginx-oprit.md
Notează:
Problemă observată:
Comenzi rulate:
Rezultate:
Cauză:
Soluție:
Ce aș verifica pe un server real:
CISA descrie rolurile defensive ca fiind orientate spre analiza datelor colectate din unelte de apărare pentru reducerea riscurilor. Exact asta trebuie să exersezi: colectare, analiză, concluzie, documentare.
Regula de bază
Fă snapshot înainte de schimbări mari. Ține laboratorul izolat. Nu folosi date reale de clienți. Nu rula comenzi pe care nu le înțelegi. Un laborator bun nu este cel mai complicat, ci cel în care poți repeta scenarii, observa loguri și explica ce s-a întâmplat.
Surse folosite
VirtualBox — User Guide, NAT networking și snapshots.
Ubuntu Server Documentation — OpenSSH Server.
Security Onion Documentation — platformă defensivă pentru monitorizare, log management și threat hunting.
CISA/NICCS — NICE Framework, rolul Defensive Cybersecurity.