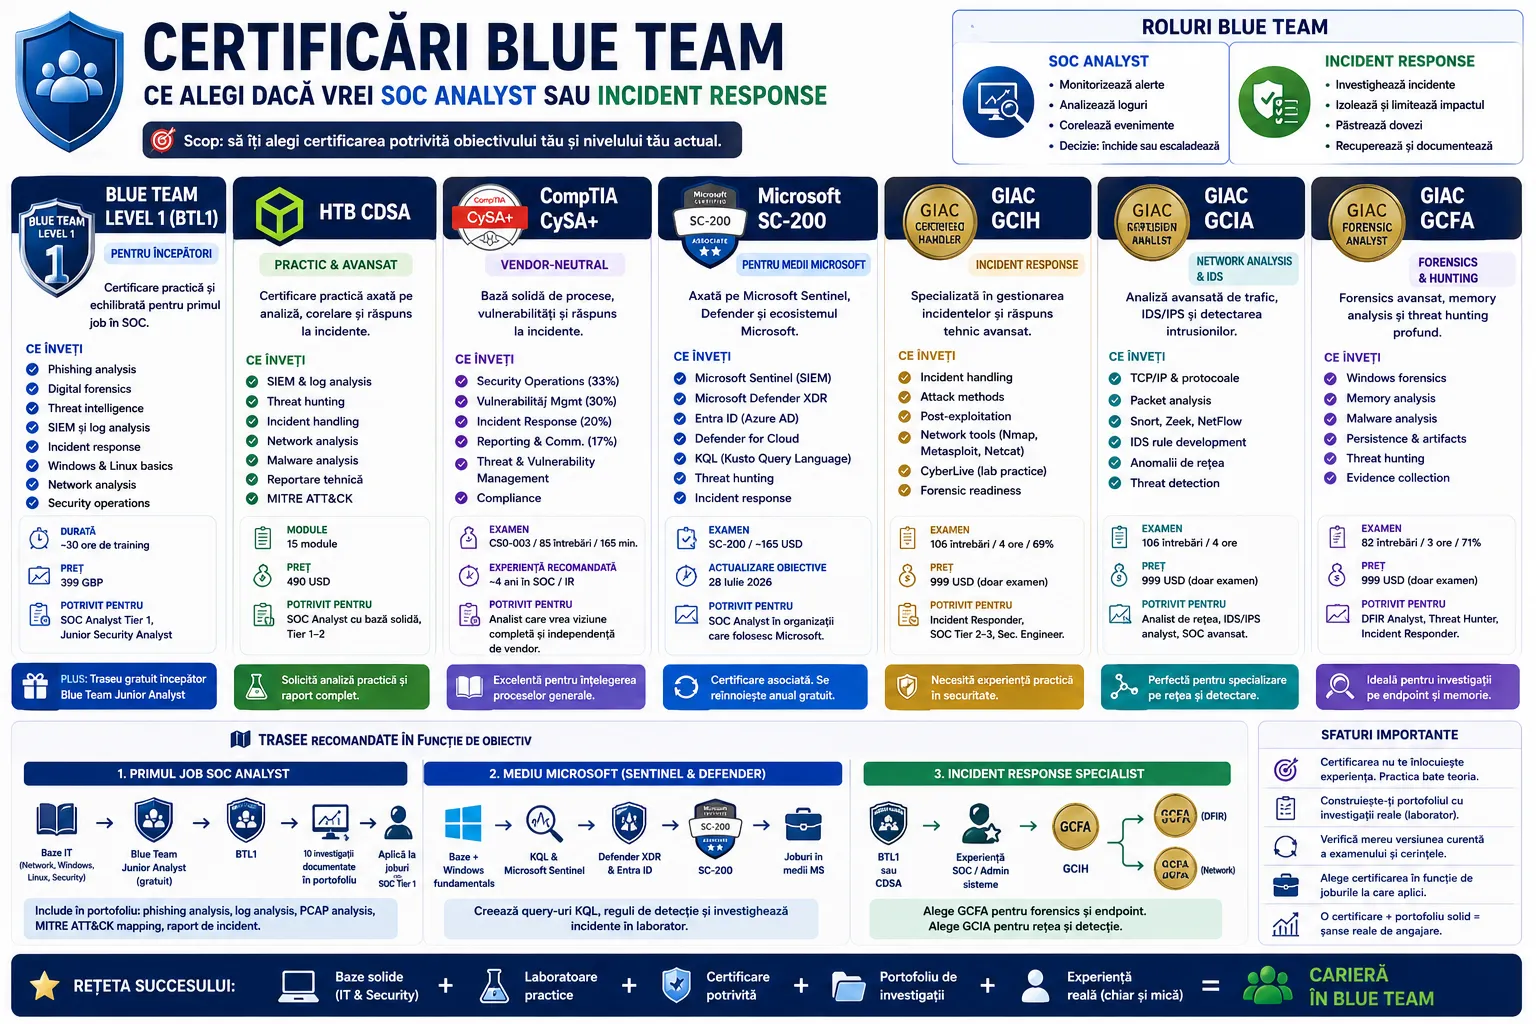
Certificările blue team nu acoperă toate aceeași muncă. Unele sunt construite pentru analiza alertelor într-un SOC, altele pentru răspunsul la incidente, analiza traficului de rețea sau investigații forensice.
Alegerea greșită apare frecvent când un începător cumpără o certificare avansată doar pentru că este cunoscută, dar nu are încă experiența necesară pentru laboratoare și examen. O altă greșeală este alegerea unei certificări concentrate pe un singur produs, deși joburile urmărite cer competențe generale.
Înainte să plătești, stabilește rolul dorit.
Un SOC Analyst monitorizează alerte, verifică loguri, corelează evenimente, lucrează cu SIEM, identifică indicatori de compromitere și decide dacă alerta trebuie închisă sau escaladată.
Un specialist în Incident Response intră mai adânc în incident: stabilește amploarea compromiterii, izolează sisteme, păstrează dovezi, urmărește activitatea atacatorului, coordonează recuperarea și documentează lecțiile învățate.
Alegerea rapidă
Dacă pornești aproape de la zero și vrei primul job într-un SOC, începe cu:
Blue Team Junior Analyst – gratuit
↓
BTL1
↓
laboratoare suplimentare și portofoliu
Dacă ai deja bazele și vrei o certificare practică mai solicitantă:
HTB Certified Defensive Security AnalystDacă firma folosește Microsoft Sentinel și Microsoft Defender:
SC-200Dacă lucrezi deja în securitate și vrei Incident Response:
GCIHDacă vrei analiză avansată de trafic și intrusion detection:
GCIADacă vrei digital forensics, memory analysis și threat hunting avansat:
GCFABTL1: cea mai echilibrată alegere pentru primul rol SOC
Blue Team Level 1 este potrivită pentru cine a învățat deja noțiunile de bază despre rețele, Windows, Linux și securitate, dar nu a lucrat încă într-un SOC.
Certificarea este prezentată în 2026 pe platforma Centri, succesoarea brandului Security Blue Team. Pachetul include aproximativ 30 de ore de pregătire și acoperă opt domenii, printre care phishing analysis, digital forensics, threat intelligence, SIEM și incident response. Prețul afișat la 20 iulie 2026 este de 399 de lire sterline.
BTL1 este utilă deoarece te obligă să lucrezi cu dovezi și instrumente, nu doar să memorezi definiții. Este potrivită pentru:
- SOC Analyst Tier 1;
- Junior Security Analyst;
- Cybersecurity Analyst;
- persoane care trec din IT support sau system administration către securitate.
Înainte să cumperi BTL1, poți parcurge gratuit traseul Blue Team Junior Analyst. Acesta introduce subiecte precum OSINT, network analysis, dark web operations și threat intelligence și îți permite să verifici dacă direcția blue team ți se potrivește.
BTL1 nu te transformă automat într-un incident responder complet. Îți oferă însă baza necesară pentru triere, analiză și documentarea unui incident simplu.
HTB CDSA: pentru cine vrea un examen practic și mai profund
HTB Certified Defensive Security Analyst este orientată către analiză practică, operațiuni SOC și incident handling. Certificarea urmărește capacitatea candidatului de a corela date din surse diferite, de a determina impactul unui incident și de a produce un raport tehnic utilizabil.
Traseul oficial SOC Analyst conține 15 module, iar prețul de certificare afișat în iulie 2026 este de 490 de dolari.
Alege CDSA dacă poți deja să:
- citești loguri Windows și Linux;
- înțelegi procesele, serviciile și conexiunile de rețea;
- folosești concepte MITRE ATT&CK;
- analizezi alerte fără instrucțiuni pentru fiecare click;
- scrii un raport tehnic coerent.
Pentru un începător complet, CDSA poate deveni frustrantă. O rută mai sigură este să termini mai întâi bazele pe TryHackMe, Blue Team Junior Analyst sau BTL1, apoi să treci la traseul HTB SOC Analyst.
CySA+: bună pentru bază teoretică și procese generale
CompTIA CySA+ este o certificare vendor-neutral. Examenul CS0-003 acoperă patru domenii principale:
Security Operations – 33%
Vulnerability Management – 30%
Incident Response and Management – 20%
Reporting and Communication – 17%
Examenul are maximum 85 de întrebări, inclusiv întrebări performance-based, și o durată de 165 de minute. CompTIA recomandă aproximativ patru ani de experiență practică în SOC sau incident response.
CySA+ este potrivită dacă vrei să înțelegi procesele generale, managementul vulnerabilităților, incident response și raportarea, fără să te limitezi la Microsoft, Splunk sau alt furnizor.
Nu aș alege însă CySA+ drept singura dovadă practică pentru primul job. Combin-o cu laboratoare, investigații documentate și un portofoliu. De asemenea, verifică versiunea curentă a examenului înainte să cumperi materialele, deoarece CompTIA își actualizează periodic examenele.
SC-200: alegerea potrivită pentru un SOC bazat pe Microsoft
Microsoft Certified: Security Operations Analyst Associate este construită în jurul ecosistemului Microsoft. Examenul SC-200 verifică administrarea mediului de security operations, răspunsul la incidente și threat hunting.
Candidatul lucrează cu tehnologii precum:
- Microsoft Sentinel;
- Microsoft Defender XDR;
- Microsoft Entra ID;
- Microsoft Defender for Cloud;
- Microsoft Purview;
- Kusto Query Language, cunoscut ca KQL.
Microsoft actualizează obiectivele în limba engleză la 28 iulie 2026. Dacă susții examenul după această dată, folosește noul study guide, care include și referințe la AI agents și Copilots în profilul candidatului.
Examenul costă aproximativ 165 USD, cu preț ajustat în funcție de țara în care este programat. Certificarea expiră anual, dar poate fi reînnoită gratuit printr-o evaluare online pe Microsoft Learn.
Alege SC-200 numai dacă joburile urmărite folosesc Microsoft Sentinel și Defender. Nu o alege ca înlocuitor pentru bazele de networking, Windows internals sau analiza generală a logurilor.
GCIH: pentru răspuns real la incidente
GIAC Certified Incident Handler este potrivită pentru persoane care au deja experiență tehnică și vor să se specializeze în detectarea, gestionarea și remedierea incidentelor.
Certificarea acoperă incident handling, investigații, metode de atac, post-exploitation și instrumente precum Nmap, Metasploit și Netcat. Include și componente CyberLive, cu sarcini practice în medii de laborator. Examenul are 106 întrebări, durează patru ore și necesită un scor minim de 69%.
Examenul GIAC cumpărat separat este listat la 999 USD, fără a include automat cursul SANS asociat.
GCIH este o alegere bună pentru:
- Incident Responder;
- SOC Analyst Tier 2 sau Tier 3;
- Security Engineer implicat în investigații;
- administrator care participă la containment și recovery.
Nu este cea mai economică opțiune pentru un începător. Devine mult mai justificată dacă angajatorul plătește certificarea sau cursul.
GCIA și GCFA: specializări diferite, nu alternative identice
GCIA este pentru analiza traficului, network monitoring și intrusion detection. Acoperă TCP/IP, protocoale, packet analysis, Snort, Zeek, NetFlow și crearea regulilor IDS. Examenul durează patru ore și include 106 întrebări.
Alege GCIA dacă vrei să investighezi:
PCAP-uri
trafic suspect
comunicare command-and-control
anomalii de protocol
reguli IDS
atacuri observabile în rețea
GCFA este orientată către digital forensics și răspuns la incidente avansate. Include analiza artefactelor Windows, memory forensics, procese malițioase, code injection, persistence și threat hunting. Examenul are 82 de întrebări, durează trei ore și necesită minimum 71%.
Alege GCFA dacă vrei să stabilești:
cum a intrat atacatorul;
ce procese a executat;
ce persistență a creat;
ce conturi sau sisteme a compromis;
ce dovezi există pe endpoint;
care a fost amploarea incidentului.
GCIA vede în principal atacul prin rețea. GCFA investighează în profunzime sistemele compromise. Pentru multe roluri DFIR, traseul logic este GCIH înainte de GCFA.
Trasee recomandate în funcție de obiectiv
Pentru primul job de SOC Analyst
Rețele + Linux + Windows
↓
Blue Team Junior Analyst
↓
BTL1
↓
10 investigații documentate în portofoliu
↓
aplicare la joburi SOC Tier 1
În portofoliu include analiza unui email de phishing, o investigație pe loguri Windows, o analiză PCAP, maparea unei activități la MITRE ATT&CK și un raport de incident.
Pentru SOC într-o companie Microsoft
Bazele blue team
↓
KQL
↓
Microsoft Sentinel
↓
Defender XDR
↓
SC-200
Nu învăța doar pentru întrebările examenului. Creează query-uri KQL, reguli simple de detecție și un incident investigat într-un laborator.
Pentru Incident Response
BTL1 sau CDSA
↓
experiență SOC / administrare sisteme
↓
GCIH
↓
GCFA sau GCIA, în funcție de specializare
Pentru endpoint forensics mergi spre GCFA. Pentru network detection și packet analysis mergi spre GCIA.
Concluzia concretă
Pentru majoritatea începătorilor care vor un prim job blue team, BTL1 este alegerea cea mai echilibrată. Oferă structură, laboratoare și domenii apropiate de activitatea unui SOC junior.
Pentru cine are deja bazele și vrea o evaluare practică mai profundă, HTB CDSA este o alegere mai potrivită.
Pentru organizații care folosesc Microsoft Sentinel și Defender, SC-200 are cea mai directă relevanță tehnică.
Pentru Incident Response serios, GCIH este punctul de specializare, iar GCFA și GCIA trebuie alese ulterior în funcție de tipul investigațiilor.
Nu colecționa certificări fără laboratoare. Pentru angajare, un certificat plus trei investigații bine documentate valorează mai mult decât mai multe examene trecute fără să poți explica un incident de la alertă până la concluzie.
Surse folosite
Centri / Security Blue Team – Blue Team Level 1 și Blue Team Junior Analyst
Hack The Box Academy – HTB Certified Defensive Security Analyst și SOC Analyst Path
CompTIA – CySA+ CS0-003 Exam Objectives
Microsoft Learn – Security Operations Analyst Associate și SC-200 Study Guide
GIAC – GCIH, GCIA, GCFA și Certification Pricing