Emailul și Excelul rămân instrumente de lucru normale în firmele din România, dar sunt și locurile în care datele personale ajung cel mai ușor să fie copiate, uitate sau trimise prea departe. Un tabel cu clienți, salarii, date medicale, CNP-uri, adrese sau documente scanate poate circula rapid între colegi, furnizori și consultanți. Problema nu este folosirea acestor instrumente, ci lipsa unor reguli clare pentru reducere, protecție și ștergere.
În GDPR, câteva principii contează direct aici: minimizarea datelor, limitarea stocării, integritatea și confidențialitatea, dar și responsabilitatea operatorului. Pe scurt, prelucrezi doar datele necesare scopului, le păstrezi doar cât este nevoie și le protejezi prin măsuri tehnice și organizatorice adecvate. Acest articol nu este consultanță juridică definitivă; obligațiile pot depinde de situația concretă, de tipul datelor și de riscuri, iar sursele oficiale trebuie verificate înaintea unei decizii importante.
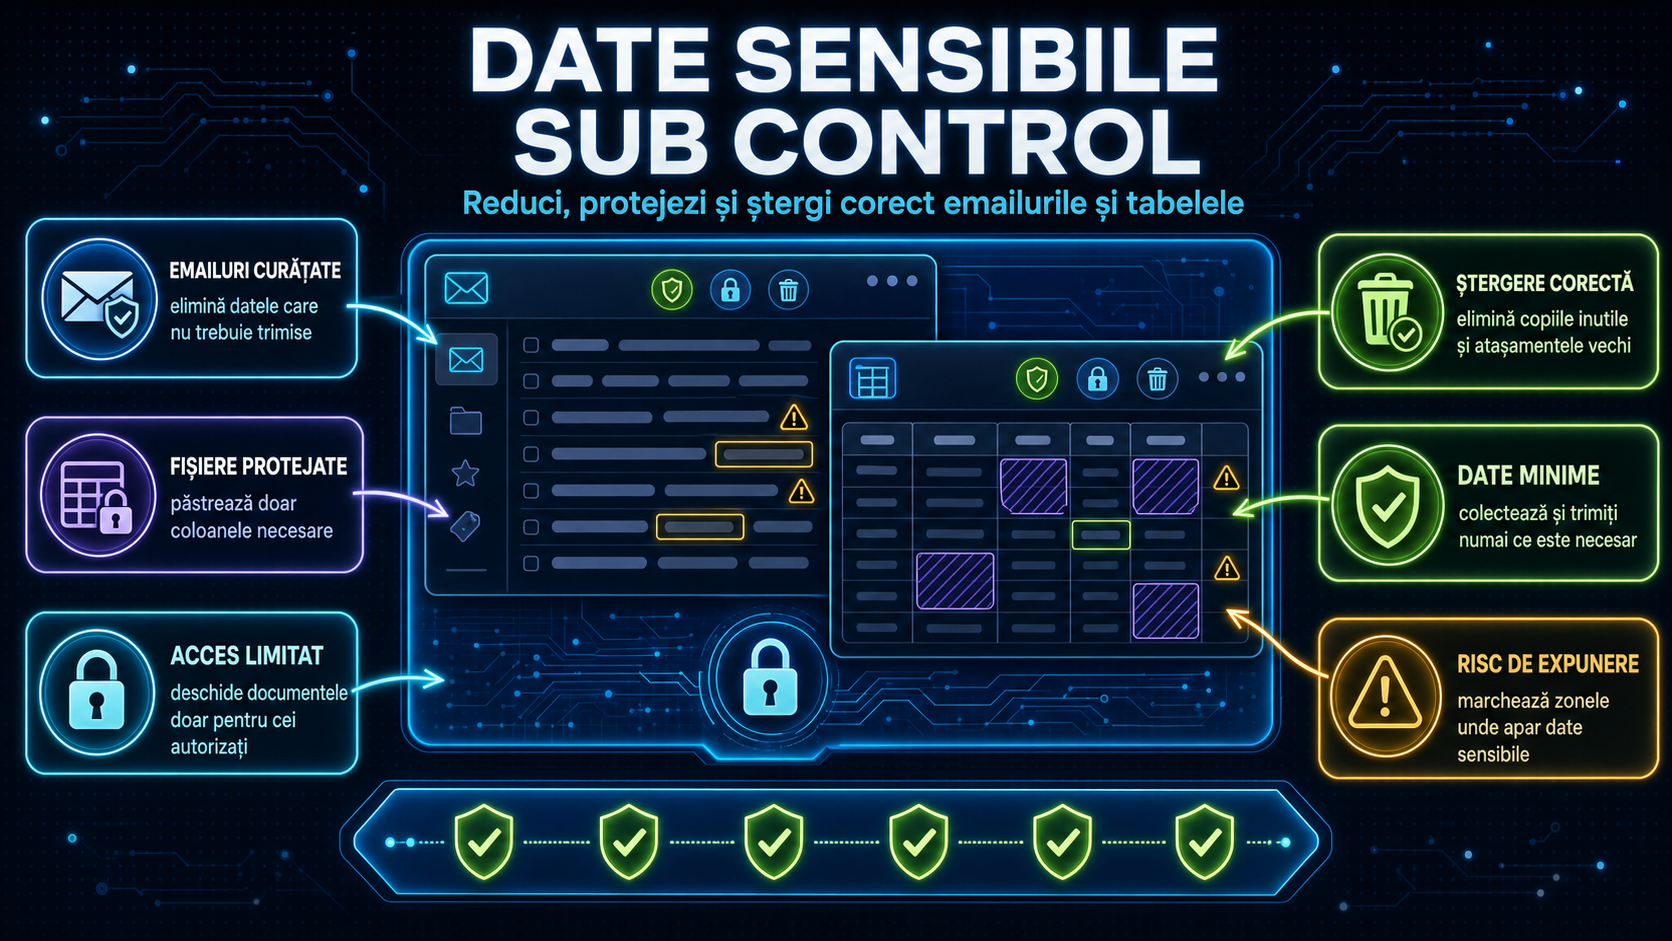
Primul pas este reducerea datelor înainte de trimitere. Înainte să atașezi un Excel la email, întreabă: toate coloanele sunt necesare? Pentru confirmarea unei livrări poate fi suficient numele, localitatea și numărul comenzii, nu istoricul complet al clientului. Pentru un raport intern, pot fi suficiente coduri, date agregate sau identificatori, fără nume și date de contact. Dacă o informație nu ajută scopului, nu o trimite „ca să fie”.
Al doilea pas este clasificarea. EDPB recomandă, pentru organizații, politici de clasificare a informațiilor, marcarea documentelor și emailurilor care conțin date confidențiale, instruirea personalului și reguli interne clare. Practic, poți folosi niveluri simple: public, intern, confidențial, date personale cu risc ridicat. Un email cu un tabel de clienți nu ar trebui tratat ca o discuție obișnuită. Marchează-l clar, trimite-l doar persoanelor care au nevoie de el și evită lanțurile lungi de reply-all.
Al treilea pas este controlul accesului. Folosește conturi individuale, nu parole comune. Acordă permisiuni pe roluri și proiecte, apoi revizuiește periodic cine poate deschide foldere, cutii poștale partajate și documente. Când un angajat își schimbă rolul sau pleacă din firmă, accesul trebuie actualizat. Pentru date cu risc mai mare, partajarea controlată este mai sigură decât atașamentele care pot fi retrimise fără limită.
Protecția tehnică trebuie aleasă în funcție de risc. În mediile Microsoft, documentația Microsoft Learn arată că etichetele de sensibilitate din Microsoft Purview pot clasifica și proteja date în Excel și Outlook. În funcție de configurare, ele pot aplica marcaje, pot restricționa accesul și pot folosi criptare, astfel încât doar utilizatorii autorizați să poată deschide conținutul. Protecția poate rămâne cu fișierul, inclusiv când acesta circulă în afara locului inițial de stocare.
Un detaliu ignorat des este metadatele. EDPB atrage atenția, în contextul șablonului pentru notificarea încălcărilor de securitate, că datele personale și metadatele neredactate din documente pot urma fișierul. Înainte de trimitere, verifică foile ascunse, comentariile, proprietățile documentului, filtrele, formulele și datele copiate din alte surse. Nu este suficient să ascunzi o coloană: dacă nu trebuie transmisă, șterge-o din copia trimisă.
Ștergerea corectă se stabilește înainte, nu după ani de arhivă. Creează termene de păstrare pentru tipuri de documente: comenzi, suport clienți, recrutare, contracte, contabilitate sau sesizări. La expirarea termenului, elimină fișierele din foldere active, copiile de lucru și atașamentele inutile. Atenție însă la obligațiile legale de păstrare care pot exista pentru anumite documente; politica de retenție trebuie stabilită împreună cu persoanele responsabile, nu doar de IT.
Dacă datele au fost trimise greșit sau accesate neautorizat, tratează situația ca posibil incident. ANSPDCP are secțiuni pentru notificare breșă RGPD, plângeri RGPD și ghiduri utile, iar DNSC oferă resurse de siguranță online și raportare prin PNRISC pentru incidente de securitate cibernetică. Nu orice greșeală este automat notificabilă, dar orice incident trebuie documentat, evaluat și gestionat rapid.
Regula practică este simplă: trimite mai puțin, marchează clar, limitează accesul, criptează când riscul o cere, verifică metadatele și șterge la timp. Protecția datelor nu trebuie să blocheze munca, ci să oprească circulația inutilă a informațiilor personale.
Surse
- Comisia Europeană — Principles of personal data processing under the GDPR
- EDPB — Secure personal data, guide for small business
- EDPB — Template for personal data breach notification
- ANSPDCP — pagina principală
- ANSPDCP — Întrebări frecvente
- ANSPDCP — Responsabilul cu protecția datelor
- Microsoft Learn — Sensitivity labels
- Microsoft Learn — Apply encryption using sensitivity labels
- DNSC