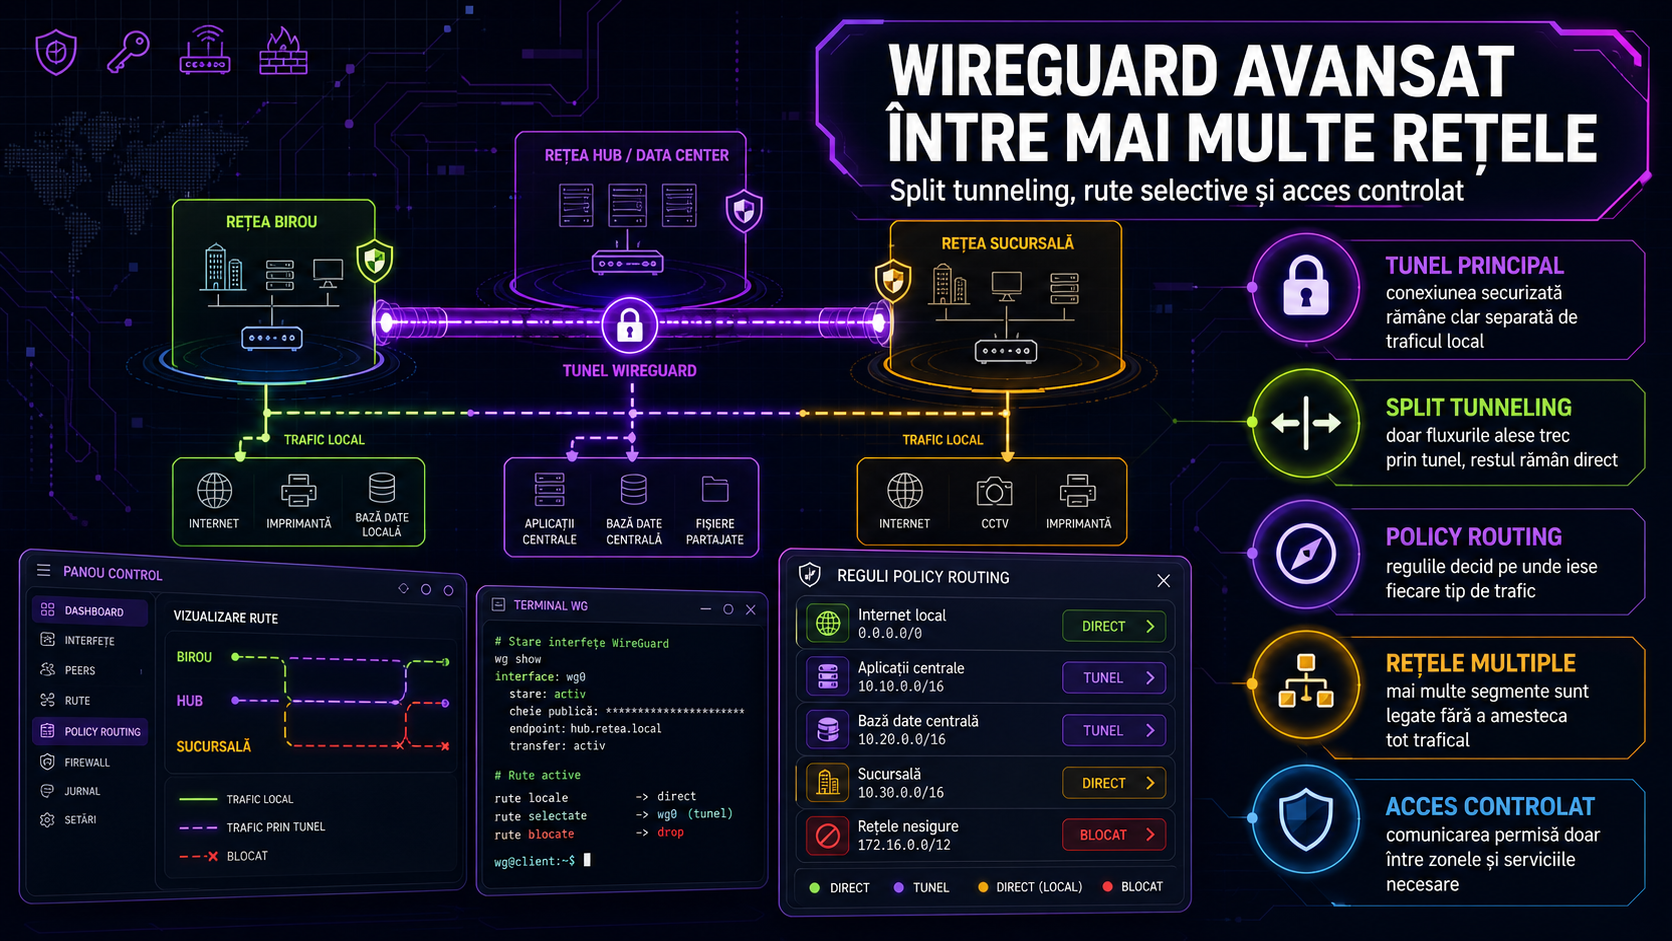
În rețelele Linux mai complexe, WireGuard nu ridică cele mai multe probleme la nivel de criptare, ci la nivel de rutare. Când același server trebuie să păstreze accesul local la internet, să trimită prin tunel doar anumite subrețele și să limiteze comunicația dintre mai multe segmente, apar trei concepte care trebuie tratate împreună: split tunneling, policy routing și controlul accesului între rețele.
Ce înseamnă split tunneling în WireGuard
În WireGuard, split tunneling înseamnă că nu tot traficul pleacă prin tunel. Doar prefixele definite pentru scenariul dorit ajung în interfața VPN, iar restul rămâne pe ruta obișnuită a sistemului. Practic, diferența dintre o configurație curată și una care produce efecte secundare este precizia prefixelor.
Documentația wg(8) explică un detaliu esențial: AllowedIPs nu stabilește doar către ce destinații se trimite traficul, ci și din ce adrese IP este acceptat traficul venit de la peerul respectiv. Din acest motiv, un prefix prea larg nu înseamnă doar mai mult trafic tunelizat, ci și o suprafață de încredere mai mare decât era necesar.
De ce prefixele precise contează
Pentru acces controlat, este mai sigur să definești doar rețelele care trebuie să circule prin WireGuard, de exemplu o subrețea de administrare sau una de backup, nu întreaga rută implicită doar pentru că este mai simplu de pus în funcțiune. Man page-ul wg-quick(8) arată că utilitarul deduce rutele direct din valorile AllowedIPs. Cu alte cuvinte, dacă definiția este vagă, și comportamentul de rutare devine vag.
Această abordare ajută mai ales în topologii hub-and-spoke sau în medii cu mai multe sedii. Dacă două segmente nu trebuie să comunice direct, nu ar trebui să primească prefixe care le permit asta implicit. Într-o arhitectură defensivă, WireGuard trebuie să transporte strict ceea ce ai decis, nu tot ce „pare să meargă”.
Unde intervine policy routing
Rutarea clasică din Linux alege traseul în principal după destinație. Policy routing adaugă criterii suplimentare. Conform ip-rule(8), Linux poate selecta o altă tabelă de rutare pe baza unor elemente precum adresa sursă, fwmark, uidrange, protocol sau porturi. Asta este util când vrei ca doar un anumit serviciu, un anumit utilizator sau un anumit flux să treacă prin WireGuard, fără să transformi întregul host într-un full tunnel.
În practică, modelul sănătos este separarea rutelor. Tabela principală rămâne responsabilă pentru traficul normal al sistemului, iar rutele asociate VPN-ului pot fi plasate într-o tabelă separată. Apoi, regulile din ip rule decid cine ajunge în acea tabelă și cine rămâne pe traseul standard. Avantajul este controlul fin; condiția este să urmărești atent ordinea regulilor, pentru că prioritatea lor influențează direct rezultatul final.
Cum limitezi accesul între mai multe rețele
Când WireGuard leagă mai multe rețele, controlul accesului nu ar trebui lăsat într-un singur loc. AllowedIPs trebuie să fie strict și coerent, iar filtrarea serviciilor trebuie făcută separat, la nivel de firewall al hostului sau al routerului. Această separare este importantă: WireGuard decide ce prefixe sunt transportate și acceptate, în timp ce firewall-ul decide ce servicii sunt permise efectiv între segmente.
Este la fel de important să eviți suprapunerile de prefixe între peer-i. Dacă aceeași rețea apare în mod neclar în mai multe locuri, depanarea devine dificilă, iar traseul ales poate să nu fie cel intenționat. Într-un mediu cu rețea de management, rețea de aplicații și rețea de backup, fiecare zonă ar trebui descrisă explicit, cu scop clar și cu drepturi minime necesare.
Ce merită verificat după configurare
Un handshake reușit în wg show nu este suficient. Pentru o verificare realistă, trebuie confirmate și tabelele de rutare, și ordinea regulilor, și traseul real al traficului către destinațiile relevante. Documentația WireGuard despre routing și network namespaces subliniază inclusiv scenariile în care rutele pentru endpoint sau excepțiile bazate pe fwmark trebuie gândite separat, tocmai pentru a evita buclele sau tunelizarea nedorită a traficului de control.
Pe scurt, un design WireGuard matur pe Linux nu înseamnă mai multe reguli, ci reguli mai clare. Split tunneling-ul reduce suprafața de trafic, policy routing-ul oferă control granular, iar prefixele bine delimitate păstrează separarea dintre rețele. Dacă aceste elemente sunt tratate împreună, tunelul rămâne rapid, previzibil și mai ușor de administrat în condiții reale.