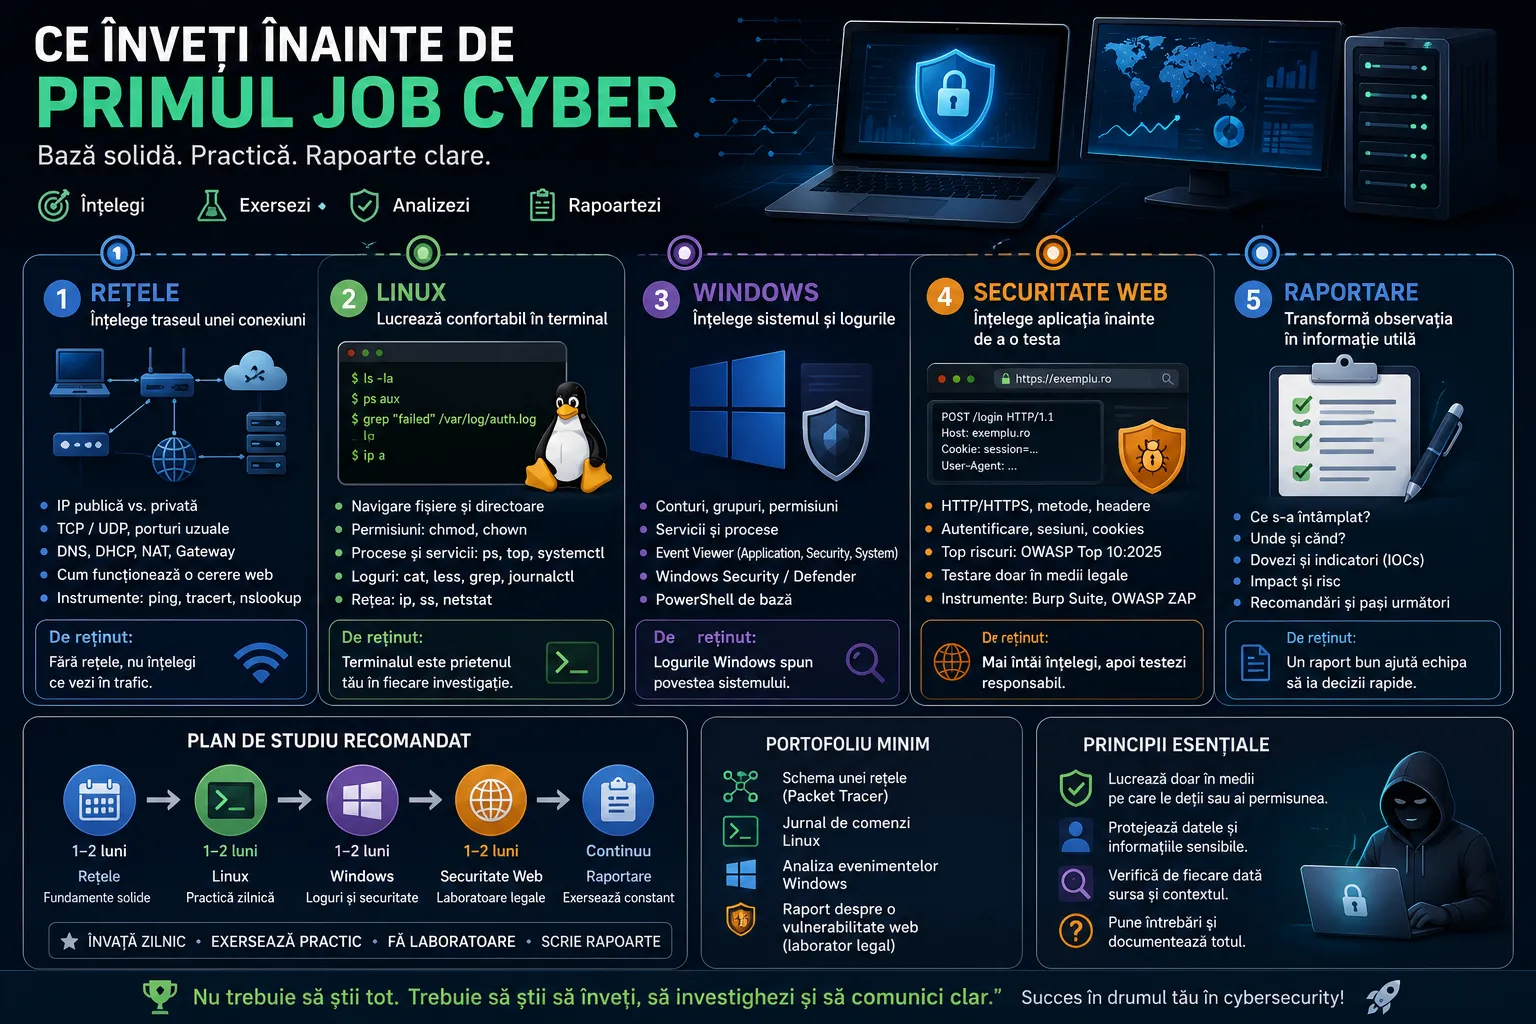
Primul job în cybersecurity nu cere să știi fiecare tool sau să poți „sparge” sisteme. Pentru poziții precum SOC Analyst L1, Security Support, Junior Security Analyst sau Vulnerability Management Junior, ai nevoie de o bază tehnică suficient de solidă încât să înțelegi ce vezi într-o alertă, într-un log sau într-un tichet.
Un traseu realist trebuie să acopere cinci zone: rețele, Linux, Windows, securitate web și raportare. Fiecare trebuie învățată practic, în laboratoare proprii sau platforme unde ai permisiune explicită.
Rețele: înțelege traseul unei conexiuni
Înainte să analizezi trafic suspect, trebuie să înțelegi cum circulă datele. Învață diferența dintre adresă IP publică și privată, subnet, gateway, DNS, DHCP, NAT, TCP și UDP.
Memorează funcția, nu doar numărul, pentru servicii uzuale precum DNS, HTTP, HTTPS, SSH, RDP și SMTP. Trebuie să poți explica ce se întâmplă când introduci un domeniu în browser: rezoluție DNS, stabilirea conexiunii, solicitarea HTTP și răspunsul serverului.
Cursul oficial Cisco Networking Basics acoperă tipuri de rețele, medii de transmisie, protocoale, servicii la nivel de aplicație, adresare IPv4 și wireless, iar Cisco oferă și Packet Tracer pentru simularea legală a unor rețele locale.
Exercițiu: construiește în Packet Tracer o rețea cu două calculatoare, un switch și un router. Configurează adresele, verifică legătura și documentează de ce o conexiune funcționează sau eșuează.
Linux: navigare, permisiuni, procese și loguri
Nu trebuie să administrezi un server complex, dar trebuie să te descurci în terminal. Învață să folosești pwd, ls, cd, cp, mv, cat, less, grep, find, chmod, ps, top, systemctl, journalctl, ip și ss.
Ubuntu oferă tutoriale oficiale pentru terminal, navigarea în sistemul de fișiere, lucrul cu fișiere, permisiuni, fluxuri de date și redirecționarea rezultatelor între comenzi.
Exercițiu: creează un folder de laborator, generează câteva fișiere text, caută cu grep liniile care conțin „failed”, verifică procesele active și citește logurile unui serviciu cu journalctl. Nu executa scripturi copiate dacă nu înțelegi ce fac.
Windows: conturi, servicii, Event Viewer și Defender
Multe firme folosesc infrastructură Windows, deci nu este suficient să înveți doar Kali Linux. Trebuie să înțelegi conturile locale, grupurile, permisiunile, User Account Control, serviciile, procesele și actualizările.
Învață să deschizi Event Viewer și să navighezi prin logurile Application, Security și System. Microsoft explică faptul că Event Viewer permite vizualizarea evenimentelor și că Windows Event Log poate fi interogat pentru citirea și analizarea lor.
Verifică și Windows Security: starea Microsoft Defender Antivirus, istoricul protecției, scanările și setările de protecție împotriva amenințărilor. Microsoft Defender este integrat în Windows și poate fi verificat prin aplicația Windows Security sau PowerShell.
Exercițiu: creează un utilizator standard într-o mașină virtuală Windows, compară-l cu un administrator și notează evenimentele generate la autentificare și instalarea unei aplicații.
Securitate web: înțelege aplicația înainte să testezi
Învață structura unei cereri HTTP, headerele, cookies, sesiunile, autentificarea, autorizarea și diferența dintre partea client și server. Nu începe cu payload-uri copiate.
OWASP Top 10 este documentul de conștientizare pentru riscurile critice ale aplicațiilor web, iar versiunea publicată în 2025 este cea mai recentă. Web Security Testing Guide organizează verificările pe zone precum configurație, identitate, autentificare, autorizare, sesiuni, validarea intrărilor, criptografie, logică de business și API-uri.
Folosește aplicații intenționat vulnerabile într-un laborator propriu. Pentru fiecare problemă observată, notează condițiile, impactul și recomandarea defensivă. Nu testa site-uri publice fără autorizație.
Raportare: transformă observația într-un document util
Un analist bun nu scrie doar „activitate suspectă”. Raportul trebuie să permită altcuiva să înțeleagă și să reproducă analiza.
Folosește această structură:
- titlu și dată;
- sistemul afectat;
- ce ai observat;
- sursa dovezilor;
- ora și fusul orar;
- indicatorii relevanți;
- impactul posibil;
- acțiunile deja realizate;
- recomandarea;
- ce rămâne de verificat.
NIST SP 800-61 Rev. 3 integrează răspunsul la incidente în managementul riscului și urmărește îmbunătățirea pregătirii, detectării, răspunsului și recuperării.
Portofoliul minim înainte de aplicare
Pregătește patru materiale: schema unei rețele Packet Tracer, un jurnal de comenzi Linux, o analiză a unor evenimente Windows și un raport despre o vulnerabilitate observată într-un laborator web legal.
Nu trebuie să fie proiecte spectaculoase. Trebuie să demonstreze că poți investiga ordonat, proteja dovezile și explica rezultatul fără exagerări. Aceste competențe sunt mai utile înainte de primul job decât o listă lungă de tool-uri pe care nu le înțelegi.
Surse folosite
- Cisco Networking Academy — Networking Basics și Cisco Packet Tracer.
- Ubuntu — tutoriale oficiale pentru terminal și comenzile Linux.
- Microsoft Learn — Windows Event Viewer, Windows Event Log și Microsoft Defender Antivirus.
- OWASP — Top 10:2025 și Web Security Testing Guide.
- NIST — SP 800-61 Rev. 3 privind pregătirea și răspunsul la incidente de securitate.