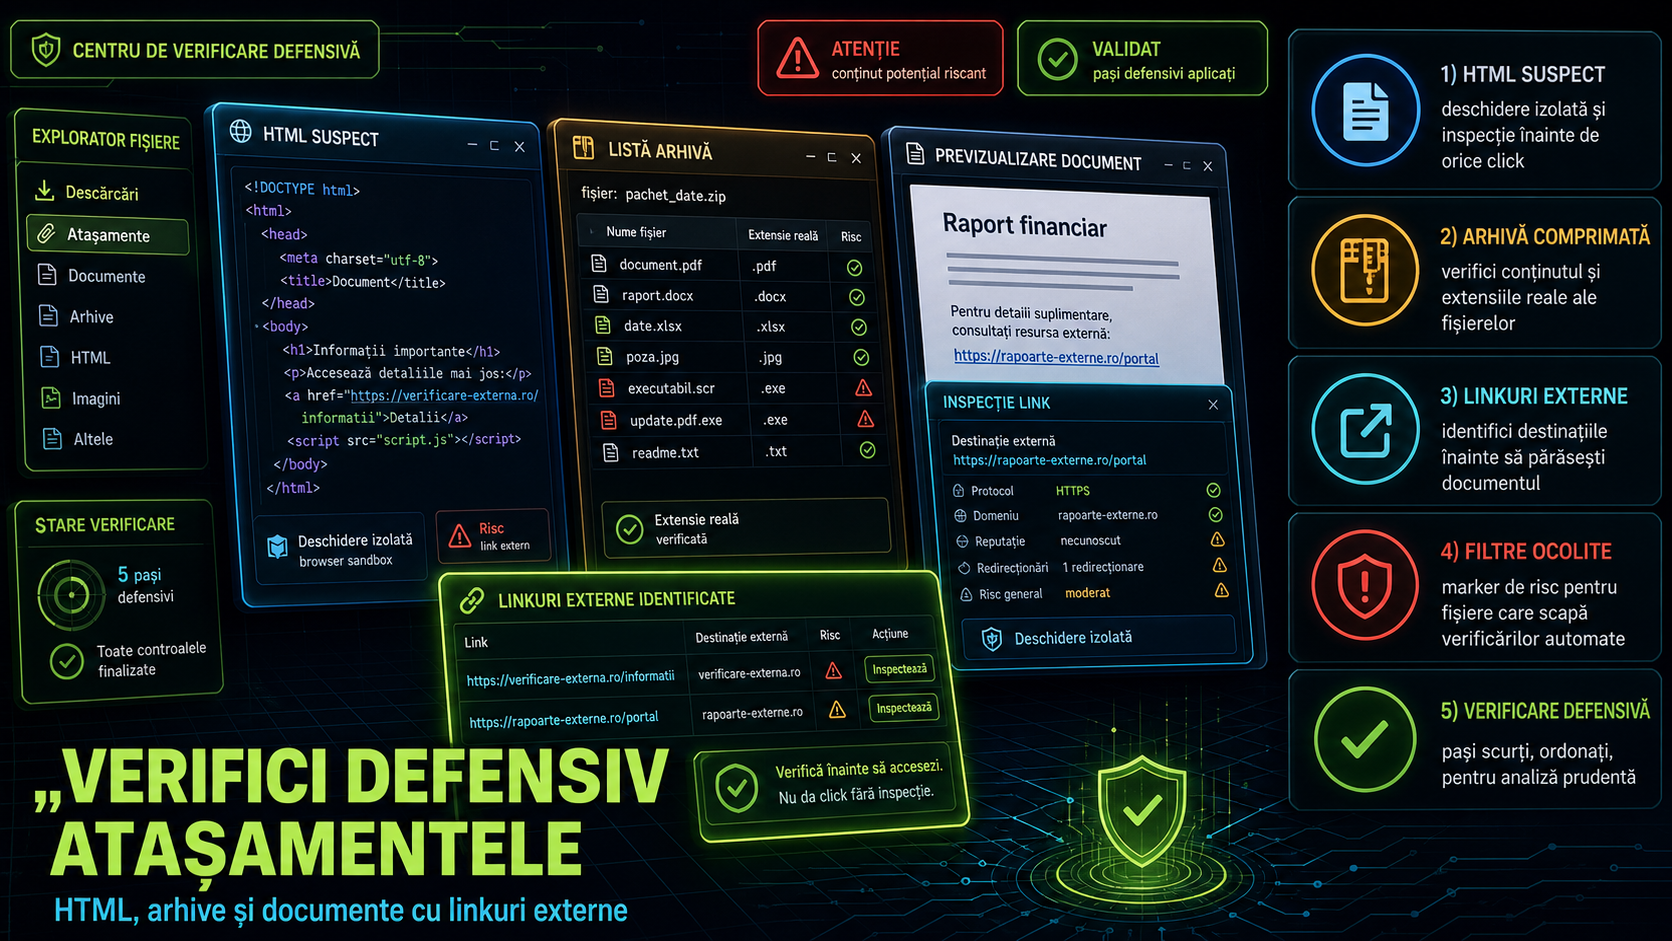
În 2026, multe campanii de phishing nu mai vin doar cu un link evident în corpul mesajului. Tot mai des, momeala ajunge sub forma unui fișier atașat: un HTML care imită o pagină de autentificare, o arhivă care ascunde conținutul real sau un document Office care încearcă să încarce conținut extern. Tocmai de aceea, regula utilă nu este „deschid sau nu deschid?”, ci „cum verific fără să mă expun?”.
De ce trec mai ușor de filtre
Filtrele de e-mail blochează multe atacuri simple, dar nu pot ghici perfect intenția fiecărui atașament. Microsoft și CISA avertizează că atacatorii mizează pe urgență, pe atașamente neașteptate și pe linkuri care par legitime la prima vedere. Dacă mesajul insistă că trebuie să vezi „factura”, „documentul securizat” sau „notificarea de cont” imediat, primul pas este să încetinești, nu să dai dublu-click.
Cum verifici defensiv un atașament HTML
Un fișier .html sau .htm nu este un document obișnuit, ci o pagină web salvată local. Dacă un e-mail îți spune că trebuie să deschizi un astfel de fișier ca să te autentifici, să vezi o factură sau să deblochezi un cont, tratează mesajul ca suspect. Verifică numele complet al fișierului și extensia reală, nu doar iconița. Dacă organizația pare cunoscută, nu continua din atașament: deschide separat browserul și tastează manual adresa oficială a companiei sau folosește aplicația ei oficială. Microsoft recomandă clar să nu deschizi linkuri sau atașamente suspecte și, în schimb, să mergi direct pe site-ul organizației.
Un alt test simplu este contextul. Te așteptai la acel fișier? L-ai cerut tu? Vine de la persoana sau instituția care chiar ar trebui să ți-l trimită? Dacă nu poți răspunde rapid cu „da” la toate trei, oprește-te și confirmă printr-un canal separat: telefon, chat intern, aplicația băncii sau un e-mail nou trimis către o adresă verificată anterior.
Cum abordezi arhivele fără să cazi în capcană
Arhivele de tip .zip sau .rar sunt folosite frecvent tocmai pentru că ascund conținutul real până în momentul deschiderii. O verificare defensivă înseamnă să nu rulezi nimic direct din arhivă. Uită-te mai întâi la denumirile fișierelor din interior și la extensiile lor reale. Dacă vezi nume înșelătoare, formulări presante sau fișiere pe care nu te așteptai să le primești, închide arhiva și verifică sursa. În special la mesaje despre plăți, curierat, HR sau documente „urgente”, combinația dintre tonul presant și arhiva atașată este un semnal de alarmă suficient de puternic ca să nu mergi mai departe.
Ce faci cu documentele care cer linkuri externe sau „Enable Content”
Aici vestea bună este că Microsoft Office blochează implicit o parte din conținutul extern, inclusiv imagini, media legată extern, hyperlinkuri și conexiuni de date. Dacă deschizi un fișier și vezi avertismente legate de conținut extern, actualizare de linkuri sau butoane de tip „Enable Content”, alegerea sigură este să lași blocarea activă până când ai verificat sursa. Microsoft spune explicit că astfel de setări există pentru a reduce riscul de web beacons și alte încărcări externe care pot transmite informații către serverul atacatorului.
Practic, un document legitim nu ar trebui să te forțeze, pe nepregătite, să activezi conținut extern ca să „vezi urgent” ceva important. Dacă fișierul promite o factură, un contract sau o listă de plată, iar în interior îți cere să deschizi linkuri externe sau să te loghezi, ieși din document și verifică separat cu expeditorul.
O regulă bună pentru utilizatorii obișnuiți
Nu verifica autenticitatea din fișierul primit, ci din afara lui. Nu suna la numărul din mesaj, nu folosi butonul din document și nu intra prin linkul din atașament. Caută singur site-ul oficial, aplicația oficială sau datele de contact deja cunoscute. Dacă mesajul era real, îl vei putea confirma și pe această rută. Dacă era phishing, tocmai ai evitat momentul în care atacatorul voia să te grăbească.
Pe scurt: HTML-ul atașat se tratează ca o pagină web suspectă, arhiva se inspectează înainte de orice deschidere, iar documentele cu linkuri externe se lasă blocate până la confirmare. În phishing, cele câteva secunde în plus pentru verificare fac adesea diferența dintre un mesaj enervant și un cont compromis.