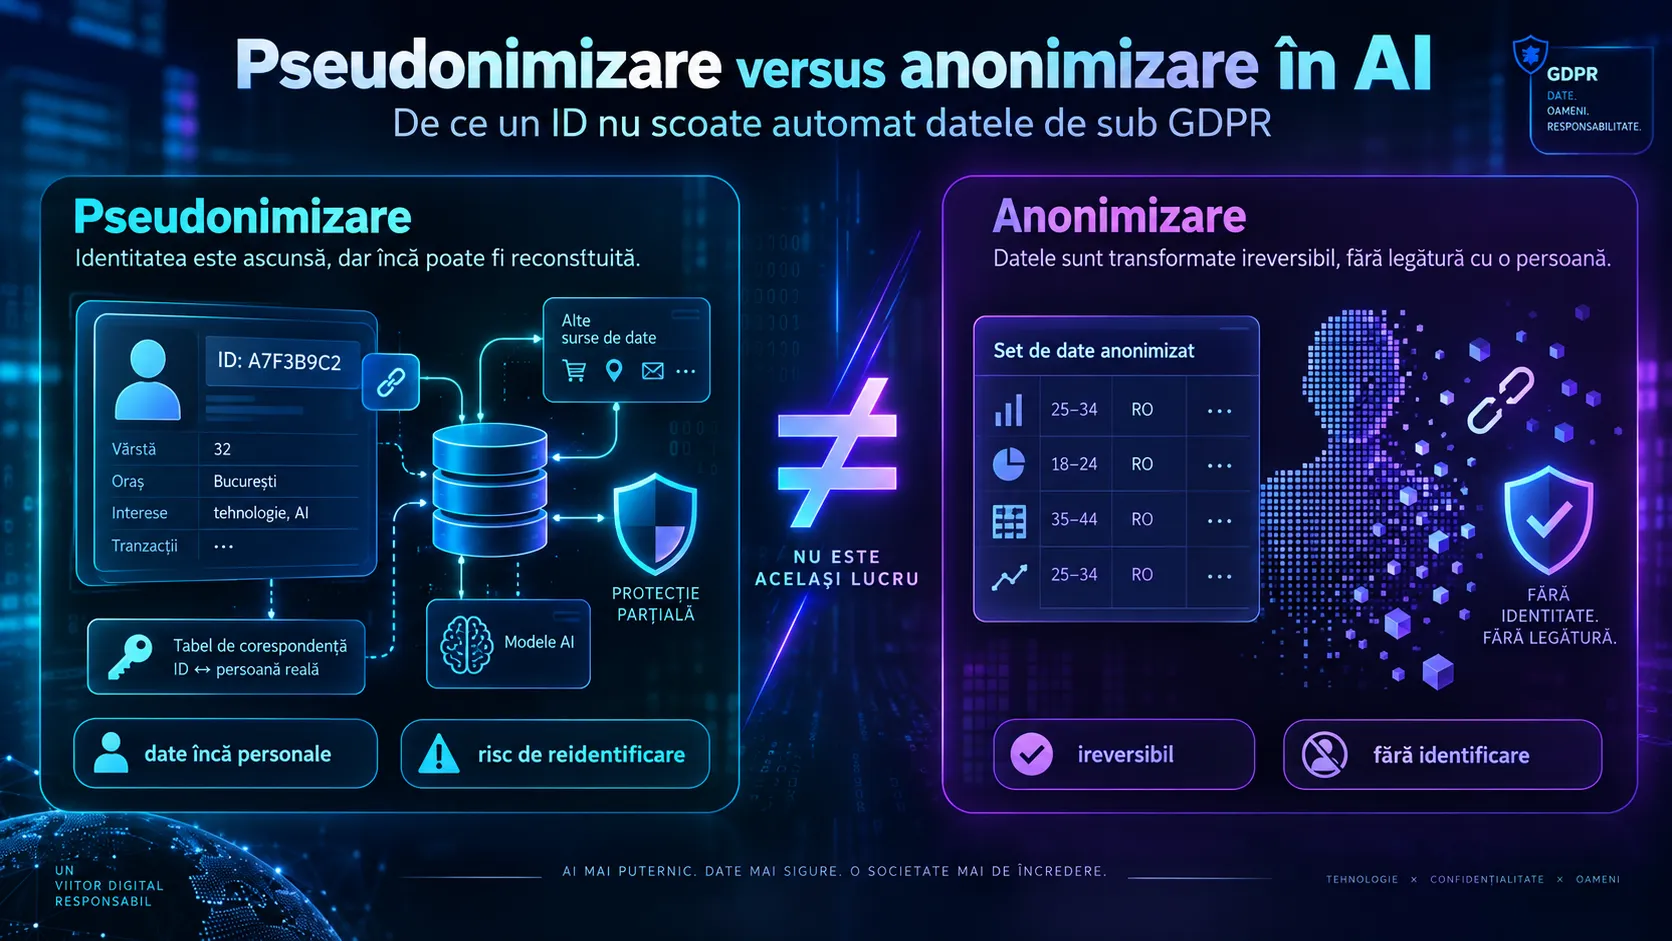
În proiectele de inteligență artificială apare frecvent o presupunere riscantă: „am înlocuit numele cu un ID, deci nu mai lucrăm cu date personale”. În practică, aceasta este de obicei pseudonimizare, nu anonimizare. Diferența contează deoarece datele pseudonimizate rămân date cu caracter personal atunci când persoana poate fi identificată direct sau indirect, cu informații suplimentare, corelări, loguri, chei de mapare sau alte surse rezonabil accesibile.
GDPR definește pseudonimizarea la articolul 4 alineatul 5 ca prelucrarea datelor astfel încât acestea să nu mai poată fi atribuite unei persoane vizate fără utilizarea unor informații suplimentare, cu condiția ca aceste informații suplimentare să fie păstrate separat și protejate prin măsuri tehnice și organizatorice. Cu alte cuvinte, pseudonimizarea reduce riscul, dar nu rupe neapărat legătura cu persoana.
Anonimizarea este un prag mai ridicat. Considerentul 26 din GDPR spune că principiile protecției datelor nu se aplică informațiilor anonime, adică informațiilor care nu se referă la o persoană identificată sau identificabilă, ori datelor făcute anonime astfel încât persoana vizată nu este sau nu mai este identificabilă. Evaluarea trebuie să țină cont de mijloacele care pot fi utilizate în mod rezonabil de operator sau de altă persoană pentru identificare, directă sau indirectă.
În context AI, acest test devine mai dificil. Un set de date în care „Ion Popescu” devine „user_48291” poate părea sigur la prima vedere. Dar dacă există o cheie de mapare, un CRM, loguri de aplicație, adrese IP, timestampuri, combinații rare de comportament sau date de antrenare care permit corelarea, persoana poate rămâne identificabilă. Chiar și fără nume, o combinație de câmpuri poate individualiza pe cineva: localitate mică, funcție rară, istoric de achiziții, diagnostic, voce, imagine, stil de scriere sau date biometrice.
EDPB subliniază în Guidelines 01/2025 că datele pseudonimizate care pot fi atribuite unei persoane prin informații suplimentare sunt informații despre o persoană identificabilă și sunt, prin urmare, date personale. EDPB mai arată că această concluzie poate rămâne valabilă chiar dacă datele pseudonimizate și informațiile suplimentare nu se află la aceeași persoană, dacă ele pot fi combinate având în vedere mijloacele rezonabil susceptibile de a fi folosite.
Pentru modelele AI, Opinion 28/2024 a EDPB avertizează că un model antrenat cu date personale nu poate fi considerat automat anonim. Autoritățile trebuie să analizeze cazul concret. Pentru ca un model să fie considerat anonim, riscul de extragere a datelor personale sau de obținere a acestor date prin interogări trebuie să fie nesemnificativ, ținând cont de mijloacele rezonabil susceptibile de a fi folosite.
Aceasta nu înseamnă că pseudonimizarea este inutilă. Dimpotrivă, este o măsură importantă de reducere a riscului și poate ajuta la respectarea principiilor de minimizare, securitate și protecția datelor începând cu momentul conceperii. Dar nu trebuie vândută intern ca „anonimizare” dacă organizația încă poate reidentifica persoanele sau dacă reidentificarea este realist posibilă prin corelări.
Pentru o firmă care folosește AI, întrebările practice sunt simple, dar incomode: există o cheie care leagă ID-ul de persoană? Cine o poate accesa? Ce loguri păstrează aplicația? Pot fi combinate datele cu alte baze interne sau externe? Modelul poate reproduce sau dezvălui fragmente din datele de antrenare? Sunt datele suficient agregate, generalizate sau eliminate pentru a face identificarea nerezonabilă?
AI Act este relevant ca fundal de reglementare pentru sistemele de IA, dar nu înlocuiește GDPR. Regulamentul (UE) 2024/1689 precizează că nu aduce atingere aplicării dreptului Uniunii privind protecția datelor, atunci când proiectarea, dezvoltarea sau utilizarea sistemelor AI implică prelucrarea datelor personale.
Concluzia defensivă: schimbarea numelui cu un ID este un început, nu o scutire de GDPR. Tratați pseudonimizarea ca măsură de securitate și guvernanță, documentați evaluarea riscului de reidentificare, limitați accesul la informațiile suplimentare și cereți o analiză juridică și tehnică pentru cazul concret înainte de a afirma că datele sau modelul sunt anonime.
Surse
- European Data Protection Board, Opinion 28/2024 on certain data protection aspects related to the processing of personal data in the context of AI models, adoptată la 17 decembrie 2024
- European Data Protection Board, Guidelines 01/2025 on Pseudonymisation, versiune pentru consultare publică, adoptată la 16 ianuarie 2025
- Regulamentul (UE) 2016/679, GDPR, articolul 4 punctul 5 și considerentul 26
- Regulamentul (UE) 2024/1689, AI Act, context privind interacțiunea cu normele de protecție a datelor