Dacă vrei să intri în cybersecurity din zona de blue team, unul dintre cele mai utile exerciții de început nu este să cauți „hacks”, ci să înveți cum arată traficul normal din propria rețea. Aici intră în joc Zeek, un analizor de trafic de rețea care transformă pachetele în loguri ușor de urmărit. Pentru un începător, marele avantaj este că nu trebuie să citești fiecare pachet în hexazecimal: poți ajunge direct la întrebări practice precum „ce conexiuni au existat?”, „ce nume de domenii s-au rezolvat?” și „ce sesiuni TLS au fost observate?”.
Documentația oficială Zeek arată două moduri simple de lucru: analizezi un fișier PCAP capturat anterior sau monitorizezi trafic live pe o interfață de rețea. Pentru primul laborator, varianta cea mai sigură și mai ușor de repetat este să pornești într-un mediu de test și să urmărești doar traficul tău ori un PCAP de laborator. Ideea nu este să „spionezi” rețeaua altcuiva, ci să înveți să citești semnalele pe care propriile sisteme le generează deja.
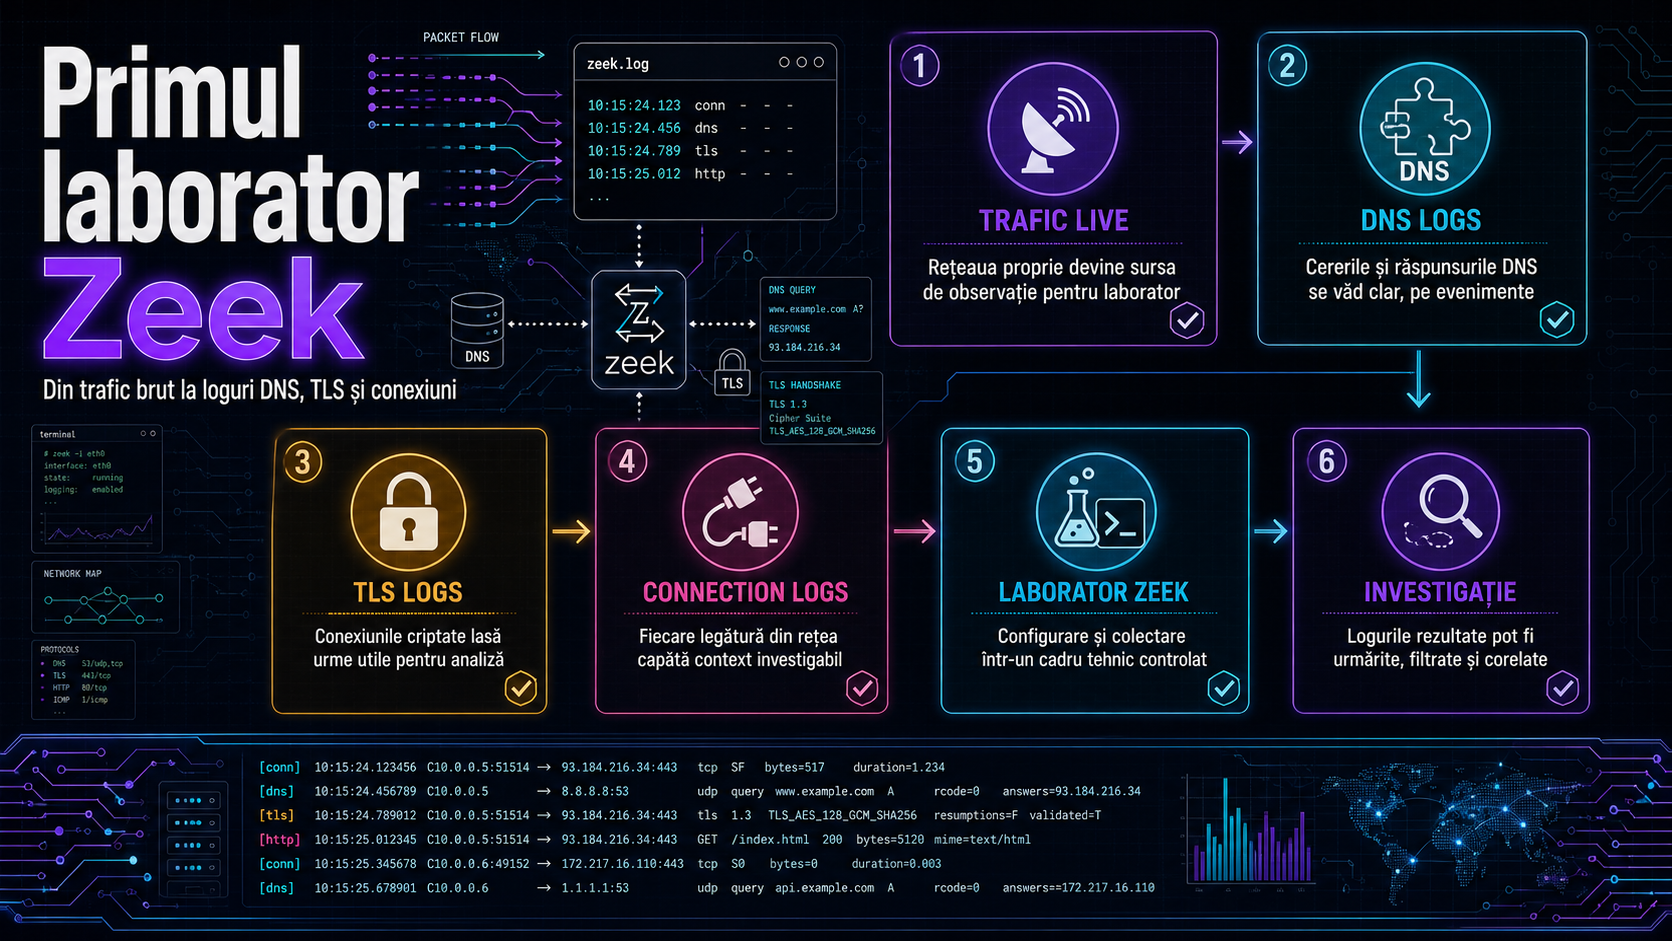
Cum arată transformarea în practică? Zeek citește traficul și scrie loguri specializate. conn.log îți arată conexiunile observate: cine a inițiat conexiunea, către ce adresă, pe ce port, cu ce protocol și în ce stare s-a încheiat sesiunea. dns.log adaugă contextul de rezoluție DNS, adică cereri și răspunsuri pentru nume de domenii. Iar ssl.log, denumirea istorică folosită de Zeek pentru traficul TLS, te ajută să vezi versiuni TLS, nume de server și alte metadate utile pentru investigații defensive.
Un detaliu important pentru începători este că Zeek poate produce loguri atât în format TSV, cât și în JSON. În quickstart, proiectul arată explicit folosirea opțiunii LogAscii::use_json=T, iar în tutorial explică și de ce JSON poate fi mai prietenos la început: fiecare câmp vine cu cheia lui, deci înțelegi mai repede ce citești. Pe de altă parte, formatul clasic TSV rămâne foarte eficient, iar utilitarul zeek-cut te ajută să extragi exact coloanele de care ai nevoie.
Primul pas practic este să privești conn.log ca pe „harta de bază” a laboratorului tău. Acolo vezi rapid cine a vorbit cu cine. Câmpuri precum id.orig_h și id.resp_h te ajută să distingi inițiatorul de destinație, iar service, proto, conn_state și duration oferă context suficient cât să separi traficul banal de ceea ce merită verificat mai atent. Nu trebuie să memorezi tot din prima. Important este să înveți să pui întrebări simple: această conexiune era așteptată, acest port are sens, acest volum de trafic pare normal?
Apoi vine dns.log, care este extrem de valoros pentru investigații. Mulți începători văd un IP într-un log și nu știu de unde să pornească. DNS-ul oferă tocmai puntea dintre IP și numele pe care un sistem a încercat să îl rezolve. În documentația Zeek, schema logurilor arată clar că dns.log include câmpuri precum uid și answers. Cu alte cuvinte, poți vedea nu doar că a existat trafic, ci și ce răspunsuri DNS au fost asociate unei anumite cereri.
Partea cea mai utilă într-un laborator real este corelarea. Zeek folosește câmpul uid ca identificator unic, iar documentația explică direct că poți „pivot-a” între loguri pe baza acestui uid. Asta înseamnă că poți porni din conn.log, apoi să cauți aceeași sesiune în dns.log sau ssl.log și să reconstruiești povestea conexiunii fără să revii la pachete brute de fiecare dată. Pentru cine începe o carieră în SOC, threat hunting sau network security, această disciplină de corelare valorează mai mult decât simpla memorare a unor comenzi.
În cazul TLS, merită să reții încă un lucru: chiar dacă nu vezi conținutul criptat, metadatele sunt adesea suficiente pentru triere. ssl.log te poate ajuta să observi versiunea TLS, numele serverului și alte indicii despre sesiunea securizată. Nu este o „decriptare magică”, ci un mod realist și defensiv de a înțelege comportamentul rețelei fără să inventezi context.
Pentru primul tău laborator, obiectivul corect nu este perfecțiunea, ci repetiția. Rulezi Zeek pe trafic propriu sau pe un PCAP de test, generezi conn.log, dns.log și ssl.log, apoi înveți să urmărești aceeași activitate din unghiuri diferite. Când începi să vezi relația dintre conexiune, rezoluția DNS și sesiunea TLS, nu mai privești rețeaua ca pe un flux opac. Începi, cu adevărat, să o investighezi.