Dacă o companie folosește instrumente AI pentru redactare, suport, analiză sau productivitate, una dintre întrebările care apare foarte repede este simplă: cât timp păstrăm prompturile și răspunsurile generate? În practică, aici apar cele mai multe riscuri, pentru că în conversațiile cu un asistent AI pot ajunge date personale, informații comerciale sensibile, fragmente de contracte, CV-uri, tichete de suport sau conținut intern care nu ar trebui lăsat “la nesfârșit” într-un istoric.
Din perspectiva protecției datelor, ideea de bază nu este că totul trebuie șters imediat, dar nici că totul poate fi păstrat preventiv. GDPR merge pe logica necesității și a limitării stocării: păstrezi datele atât timp cât ai un scop clar și justificabil, nu doar pentru că platforma îți oferă istoric sau pentru că “poate prinde bine mai târziu”.
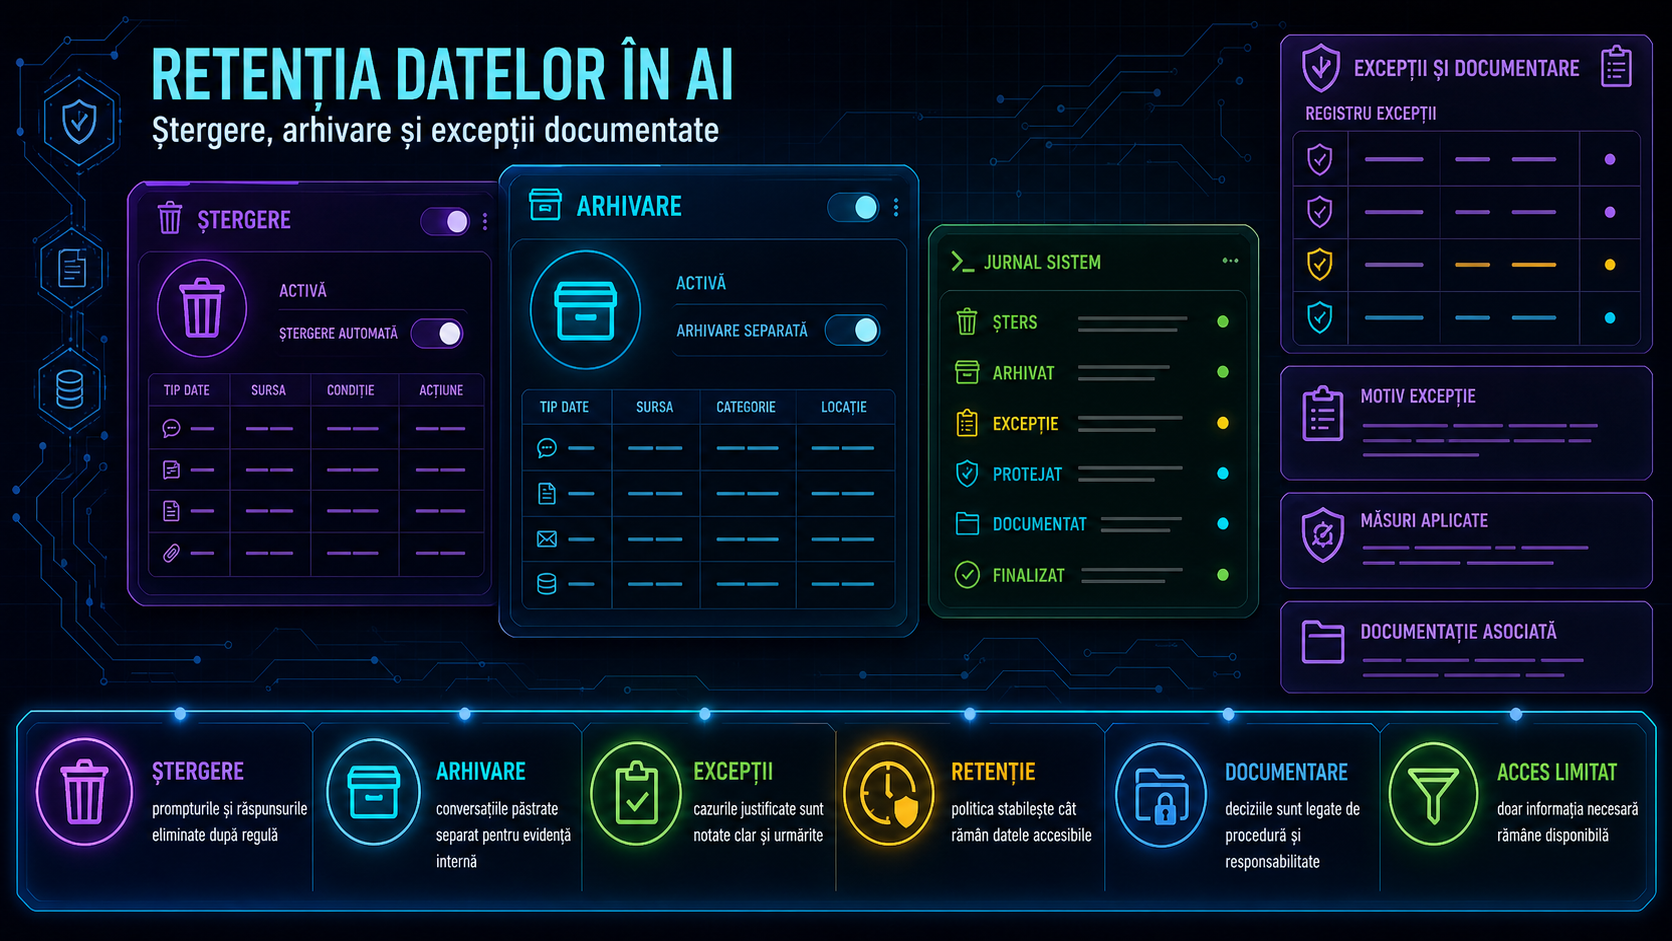
Aici intră în joc o politică de retenție separată pentru prompturi și răspunsuri AI. Fără ea, organizația riscă să amestece conversații banale cu date sensibile, să păstreze prea mult conținut operațional și să nu poată explica de ce anumite informații au rămas arhivate luni sau ani.
Primul pas este clasificarea conținutului. Nu toate interacțiunile AI au aceeași greutate. Un prompt generic pentru reformularea unui text public nu trebuie tratat la fel ca un schimb care conține date despre clienți, angajați sau incidente de securitate. În practică, politica ar trebui să distingă între conținut temporar de lucru, conținut care intră în documentația oficială a firmei și conținut care trebuie păstrat ca excepție justificată.
Pentru majoritatea prompturilor și răspunsurilor folosite strict operațional, regula sănătoasă este ștergerea rapidă după ce scopul a fost atins. Dacă textul a fost folosit doar pentru a genera o variantă de email, un rezumat intern sau o schiță de document, istoricul complet al conversației nu ar trebui păstrat automat pe termen lung. În schimb, dacă rezultatul final devine un document oficial, de regulă se păstrează documentul aprobat, nu întreaga conversație brută care a dus la el.
Arhivarea are sens doar când există un motiv concret. De exemplu, o companie poate avea nevoie să păstreze anumite interacțiuni pentru trasabilitate internă, pentru audit, pentru justificarea unor decizii sau pentru continuitatea activității. Dar aici apare condiția importantă: motivul trebuie documentat, iar accesul trebuie limitat. Arhiva nu ar trebui să fie un “coș mare” în care ajunge tot istoricul AI, ci un spațiu controlat, cu reguli clare despre cine vede datele, de ce și până când.
Excepțiile sunt partea cea mai ignorată și, tocmai de aceea, cea mai periculoasă. Dacă firma decide că anumite prompturi sau răspunsuri pot fi păstrate peste termenul standard, excepția trebuie notată explicit. Aici pot intra, în funcție de context, obligații legale de păstrare, investigații interne, incidente de securitate, dispute contractuale sau cerințe de conformitate specifice unui sector. Ideea esențială este că excepția nu trebuie să fie informală. Dacă nu este scrisă și justificată, devine greu de apărat la un control sau într-o analiză internă de risc.
Mai există un aspect pe care multe firme îl scapă din vedere: retenția nu depinde doar de politica internă, ci și de furnizorul AI. De exemplu, documentația OpenAI pentru API arată că, în mod implicit, logurile de monitorizare a abuzului pot reține conținutul clientului, inclusiv prompturi și răspunsuri, pentru până la 30 de zile, cu posibilitatea unei păstrări mai lungi dacă legea o cere sau dacă este necesar pentru protejarea serviciilor ori a terților. Tot acolo sunt menționate și opțiuni precum Zero Data Retention pentru clienți eligibili. Pe partea Anthropic, documentația pentru Claude Code menționează că transcripturile locale ale sesiunilor sunt stocate implicit 30 de zile pentru reluarea sesiunilor, iar materialele trimise prin mecanisme de feedback pot avea termene diferite de retenție. Tradus pe înțelesul tuturor: nu presupune niciodată că istoricul “dispare singur” sau că toți furnizorii funcționează la fel.
O politică bună ar trebui să răspundă clar la câteva întrebări: ce tipuri de date sunt interzise în prompturi, ce tipuri sunt permise condiționat, cine poate arhiva o conversație, în ce sistem se păstrează, cine aprobă o excepție și cum se șterge conținutul când termenul a expirat. Dacă organizația folosește mai multe unelte AI, regulile trebuie verificate pentru fiecare serviciu, nu copiate automat de la unul la altul.
Pentru firmele din România, concluzia practică este simplă: prompturile și răspunsurile AI nu trebuie tratate ca niște note fără valoare, dar nici ca arhivă permanentă. Regula corectă este păstrarea minimă necesară, arhivarea justificată și excepțiile documentate. Iar dacă în joc intră date personale, informații sensibile sau cerințe sectoriale, politica trebuie verificată și cu sursele oficiale relevante pentru situația concretă.