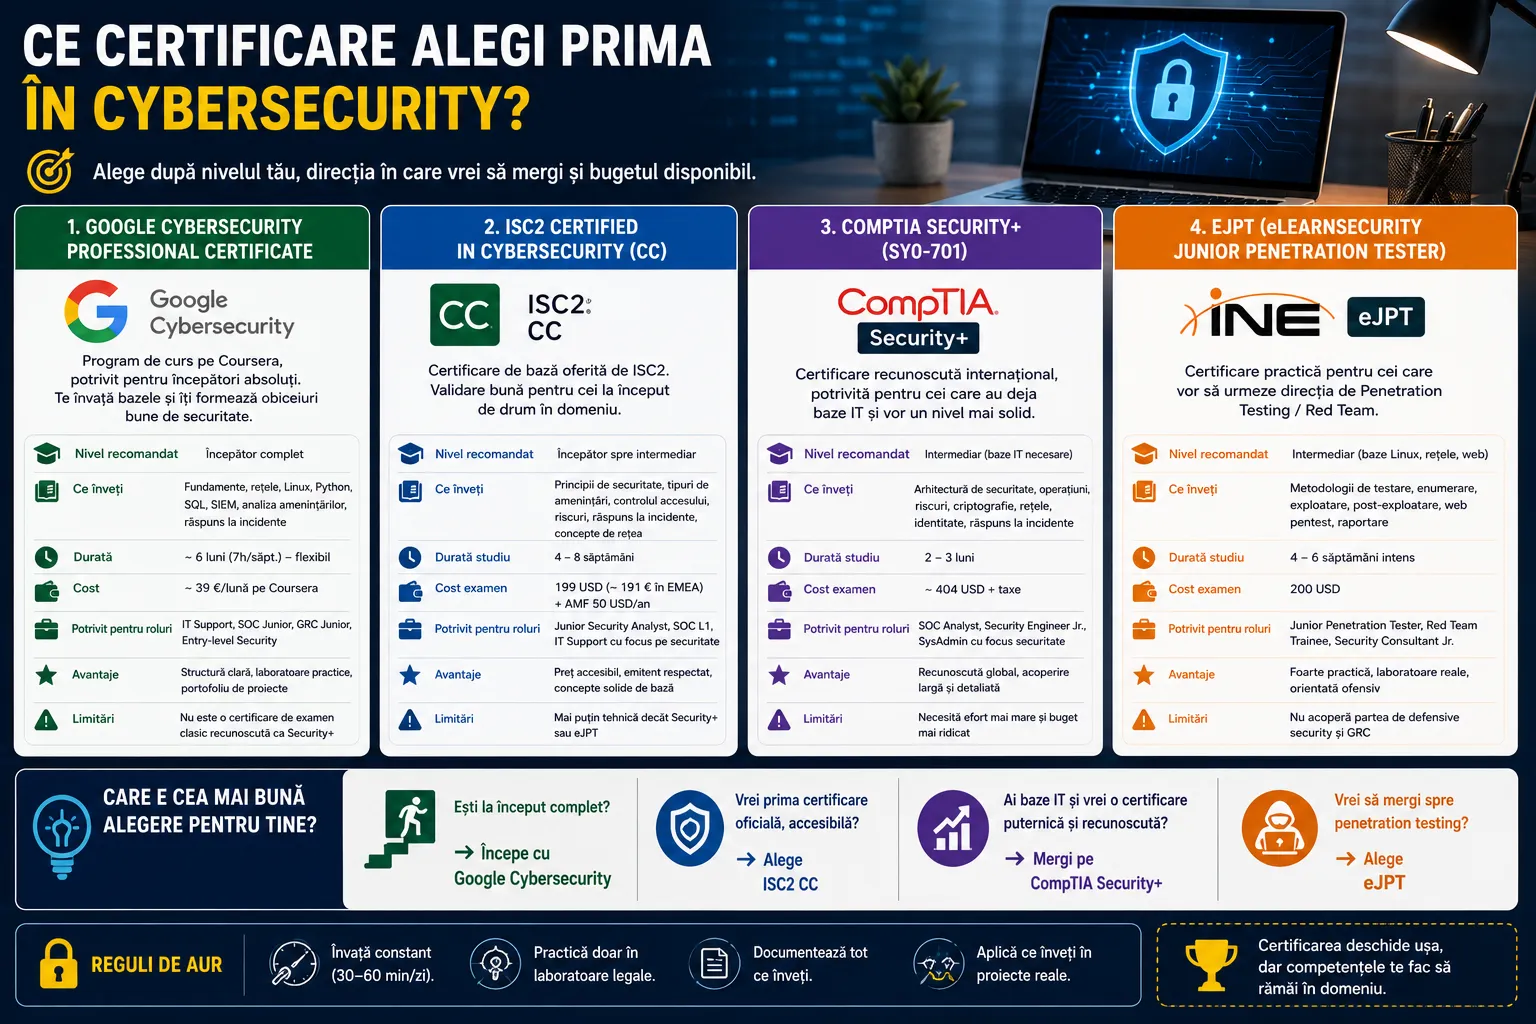
Pentru un începător în cybersecurity, prima certificare nu trebuie aleasă după ce sună mai bine pe LinkedIn. Trebuie aleasă după trei criterii: nivelul tău real, direcția în care vrei să mergi și bugetul disponibil. În România, o certificare poate ajuta la CV, dar nu ține loc de proiecte practice, laboratoare și capacitatea de a explica ce ai învățat.
Cele patru opțiuni populare pentru început sunt Google Cybersecurity Professional Certificate, ISC2 Certified in Cybersecurity, CompTIA Security+ și eJPT. Nu sunt echivalente. Fiecare are un scop diferit.
Dacă ești complet la început: Google Cybersecurity
Google Cybersecurity Professional Certificate este cea mai potrivită alegere dacă nu ai experiență IT, nu știi exact ce înseamnă SOC, SIEM, Linux, SQL sau incident response și ai nevoie de structură. Programul este listat pe Coursera ca fiind pentru nivel începător, fără experiență anterioară necesară, cu 9 cursuri și o durată estimată de 6 luni la 7 ore pe săptămână. Include noțiuni de Python, Linux, SQL, SIEM, IDS și activități practice de portofoliu.
Alege-l primul dacă vrei să înțelegi domeniul, să îți faci notițe, să creezi materiale pentru portofoliu și să vezi dacă cybersecurity chiar ți se potrivește.
Nu îl alege dacă vrei o certificare clasică de examen recunoscută puternic de angajatori tehnici. Este un certificat de curs, util pentru început, dar nu are aceeași greutate ca Security+ sau certificările ISC2/INE în anunțuri tehnice.
Recomandare concretă: fă Google Cybersecurity în 8–12 săptămâni, nu în 6 luni, dacă ai timp zilnic. La final, pune în portofoliu 3 lucruri: un checklist de securitate pentru laptop, o analiză de phishing și notițe Linux/SQL.
Dacă vrei o certificare formală accesibilă: ISC2 CC
ISC2 Certified in Cybersecurity, prescurtat CC, este o certificare de bază, potrivită pentru cei care vor validare formală de la o organizație cunoscută. ISC2 precizează că examenul CC costă 199 USD, iar pentru regiunea EMEA pagina oficială de pricing afișează 191,04 EUR; după promovare, candidatul plătește și Annual Maintenance Fee, listat la 50 USD pentru deținătorii CC.
Alege ISC2 CC dacă vrei o certificare mai „oficială” decât un curs, dar încă ești la nivel entry-level. Este potrivită pentru cine vizează roluri precum junior security analyst, IT support cu securitate, GRC junior sau SOC L1.
Nu o alege ca primă certificare dacă vrei neapărat practică ofensivă, laboratoare tehnice grele sau pen testing. CC este mai bună pentru bază, vocabular, concepte și orientare profesională.
Recomandare concretă: dacă ai buget limitat, alege ISC2 CC înainte de Security+. Este mai accesibilă și te obligă să treci printr-un examen real.
Dacă ai deja bază IT: CompTIA Security+
CompTIA Security+ este alegerea mai solidă dacă ai deja noțiuni de rețelistică, Windows, Linux, cloud, parole, firewall, phishing și incidente. Nu este pentru cine abia descoperă ce este un port sau DNS. Este mai potrivită după 2–4 luni de studiu serios sau după experiență în IT support.
Security+ SY0-701 acoperă concepte generale de securitate, amenințări, vulnerabilități, arhitectură, operațiuni de securitate, risc și governance. Resursele oficiale ale partenerilor CompTIA descriu SY0-701 ca fiind orientat spre securizarea sistemelor moderne, evaluarea riscurilor, reducerea amenințărilor și răspuns la incidente.
Alege Security+ dacă vrei o certificare mai recunoscută internațional și ai răbdare să înveți serios. Pentru România, este utilă mai ales dacă aplici la companii multinaționale, outsourcing IT, SOC, helpdesk security sau roluri junior în echipe tehnice.
Nu o alege prima dacă nu ai buget sau dacă nu ai făcut deloc practică. Rişti să memorezi teorie, să plătești examenul și să nu poți explica practic ce ai învățat.
Dacă vrei pen testing: eJPT
eJPT este diferită. Nu este certificare generalistă, ci o certificare hands-on de nivel entry-level pentru zona Red Team / penetration testing. INE descrie eJPT ca certificare pentru junior penetration tester, cu scenarii practice și domenii precum assessment methodologies, host and network auditing, host and network penetration testing și web application penetration testing.
Alege eJPT dacă știi clar că vrei securitate ofensivă, dar legală, în laboratoare controlate. Este bună pentru cine vine din web development, administrare sisteme sau networking și vrea să demonstreze că poate lucra practic.
Nu o alege prima dacă nu înțelegi Linux, rețele și web de bază. Și foarte important: practică doar în laboratoare legale. Nu testa site-uri reale, firme sau IP-uri care nu îți aparțin.
- Decizia simplă
- Dacă ești zero în domeniu: începe cu Google Cybersecurity.
- Dacă vrei primul examen formal accesibil: ISC2 CC.
- Dacă ai bază IT și vrei recunoaștere mai puternică: CompTIA Security+.
- Dacă vrei pen testing și ai deja bazele: eJPT.
- Pentru un începător din România, traseul cel mai realist este: Google Cybersecurity sau ISC2 CC, apoi laboratoare practice, apoi Security+ sau eJPT în funcție de direcție. Certificarea bună este cea care te ajută să înveți concret, nu cea care doar arată bine în profil.
Surse folosite
- Coursera — Google Cybersecurity Professional Certificate, structură, nivel, durată și competențe incluse.
- ISC2 — One Million Certified in Cybersecurity, cost examen CC și AMF.
- ISC2 — pagina oficială de pricing pentru examene, inclusiv prețuri EMEA.
- INE — eJPT Certification, domenii, obiective, public țintă și valabilitate.
- CompTIA / partener oficial — Security+ SY0-701 Exam Objectives.