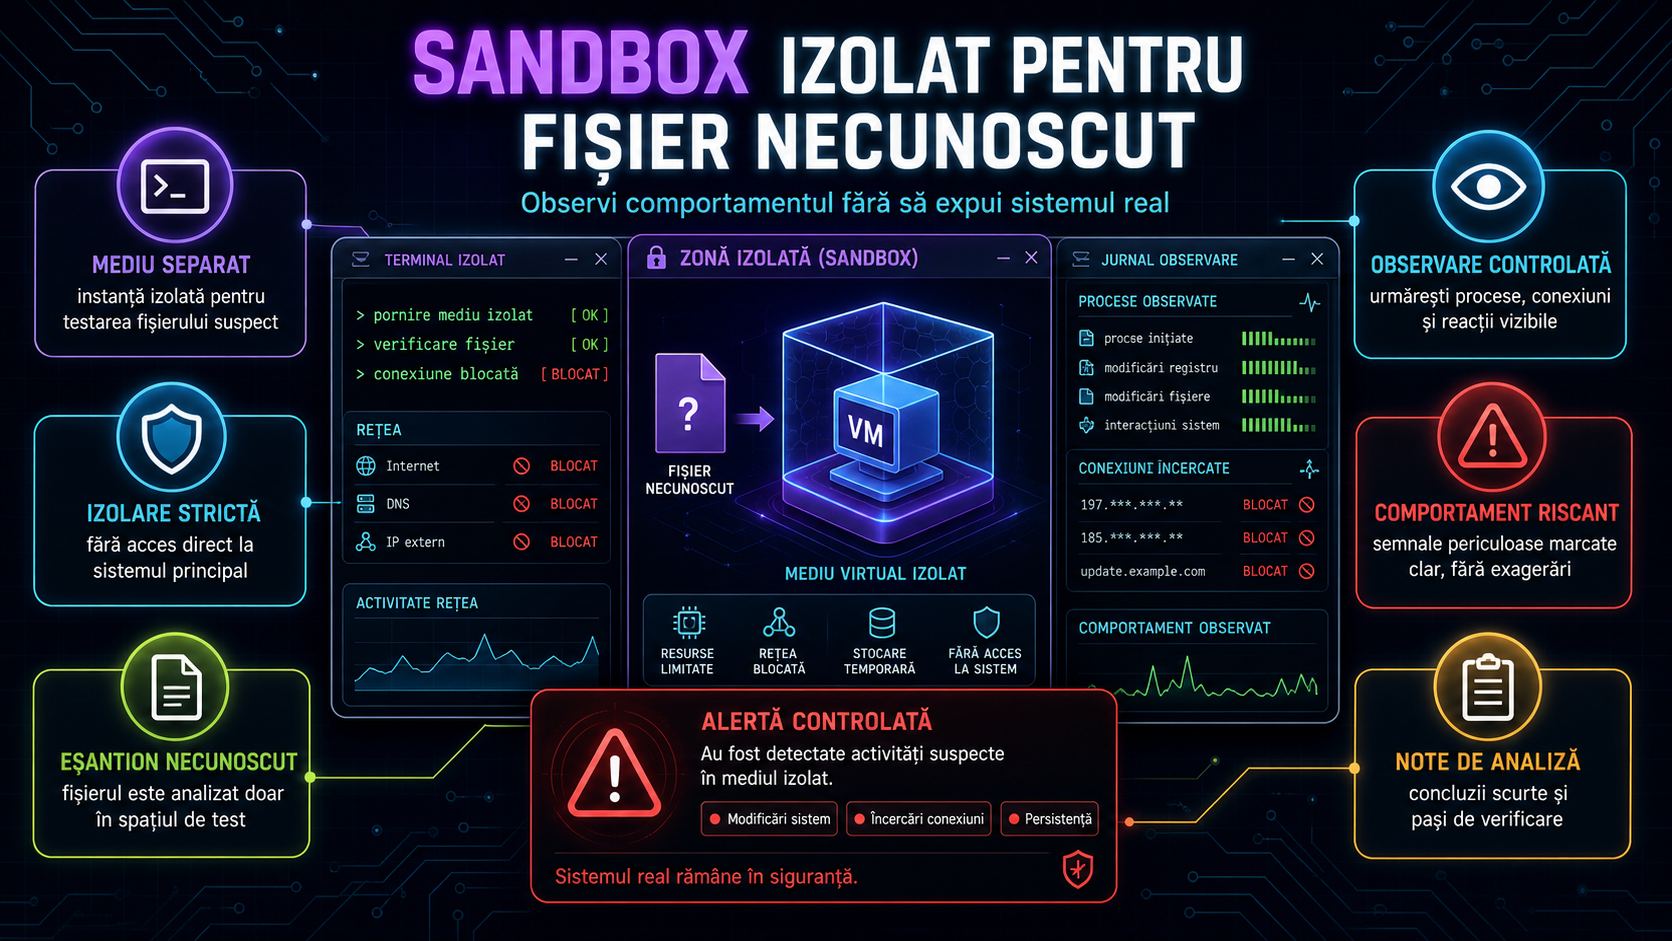
Dacă în companie apare un fișier necunoscut, primul impuls nu ar trebui să fie dublu-click pe laptopul de lucru. O abordare mai sigură este observarea lui într-un sandbox izolat: un mediu separat de sistemul principal, creat special pentru testare controlată. Pentru firmele mici și medii, ideea nu este să facă analiză malware avansată, ci să reducă riscul de infectare, furt de date și mișcare laterală în rețea.
Microsoft spune clar că Windows Sandbox este un mediu desktop izolat și temporar, potrivit pentru rularea în siguranță a aplicațiilor și explorarea fișierelor necunoscute. Tot Microsoft avertizează că rețeaua este activă implicit și că acest lucru poate expune aplicațiile neîncrezătoare la rețeaua internă. Aici apare diferența dintre un test făcut „repede” și un sandbox construit corect.
Pentru o firmă, configurația de bază ar trebui să pornească de la principiul izolării maxime. Asta înseamnă ca sandboxul să ruleze pe o stație dedicată sau într-o mașină virtuală separată, nu pe calculatorul folosit zilnic pentru e-mail, contabilitate sau acces la documente sensibile. Dacă folosești Windows 11 Pro, Enterprise sau Education, Windows Sandbox poate fi o opțiune practică tocmai pentru că pornește rapid și șterge automat starea la închidere. Dacă ai nevoie de sesiuni mai lungi și de controale suplimentare, o mașină virtuală în Hyper-V poate fi mai potrivită.
Primul pas important este să elimini legăturile inutile dintre host și mediul de test. În documentația sa, Microsoft arată că Windows Sandbox are în mod implicit activ clipboard-ul și rețeaua, iar fișierele pot fi aduse ușor din sistemul gazdă. Pentru fișiere necunoscute, o abordare mai prudentă este să dezactivezi networkingul dacă nu ai nevoie de trafic online pentru observație, să eviți maparea folderelor cu drept de scriere și să permiți doar acces read-only atunci când chiar trebuie să muți un eșantion. Tot în documentația oficială apare și faptul că expunerea folderelor gazdă poate permite compromiterea datelor sau persistența modificărilor dincolo de sesiunea sandbox.
Al doilea pas este controlul identității și al datelor. În sandbox nu ar trebui folosite conturi de business reale, parole salvate în browser, sesiuni Microsoft 365, VPN-ul companiei sau aplicații conectate la infrastructura internă. Dacă fișierul încearcă să fure cookie-uri, tokenuri sau credențiale, un mediu „curat” reduce mult paguba. La fel de important este să nu copiezi în sandbox documente reale ale firmei doar ca să „vezi ce face”. Scopul este observarea comportamentului, nu testarea pe date de producție.
Al treilea pas este posibilitatea de revenire rapidă. În cazul unei mașini virtuale Hyper-V, Microsoft recomandă folosirea checkpoint-urilor, adică puncte de revenire ale mașinii virtuale înainte de schimbări importante. Practic, creezi un punct curat înainte de test, rulezi observația, notezi ce vezi, apoi revii la starea inițială. Pentru companii, această disciplină este mai utilă decât improvizațiile, pentru că reduce riscul ca un mediu „de test” să rămână infectat și să fie refolosit din greșeală.
Ce merită urmărit într-un mod defensiv? În primul rând, dacă fișierul cere permisiuni neobișnuite, încearcă să pornească automat, deschide procese neașteptate, modifică setări de securitate, cere conectare la conturi reale sau încearcă să comunice cu internetul fără un motiv clar. Nu este nevoie să intri în tehnici avansate de analiză ofensivă pentru a observa semnale de risc evidente. Pentru multe IMM-uri, simpla disciplină de a testa separat și de a documenta aceste semne este deja un progres major.
Există și situații în care cel mai bun sandbox este să nu rulezi deloc fișierul. Microsoft recomandă trimiterea fișierelor suspecte prin portalurile oficiale de analiză, inclusiv Microsoft Defender sau Microsoft Security Intelligence, mai ales când organizația are deja abonamente și fluxuri de securitate active. Pentru o firmă, aceasta poate fi o opțiune mai sigură decât analiza internă improvizată, mai ales dacă nu există personal tehnic dedicat.
Pe scurt, un sandbox sigur pentru observarea unui fișier necunoscut nu înseamnă doar „o mașină virtuală”. Înseamnă izolare reală, conexiuni minime cu hostul, fără conturi reale, fără date sensibile, cu posibilitate de resetare rapidă și cu reguli clare despre când testezi intern și când trimiți fișierul către analiza unui furnizor. Pentru firme, valoarea unui astfel de proces nu stă în curiozitate, ci în reducerea riscului înainte ca un fișier suspect să ajungă pe sistemele care contează.