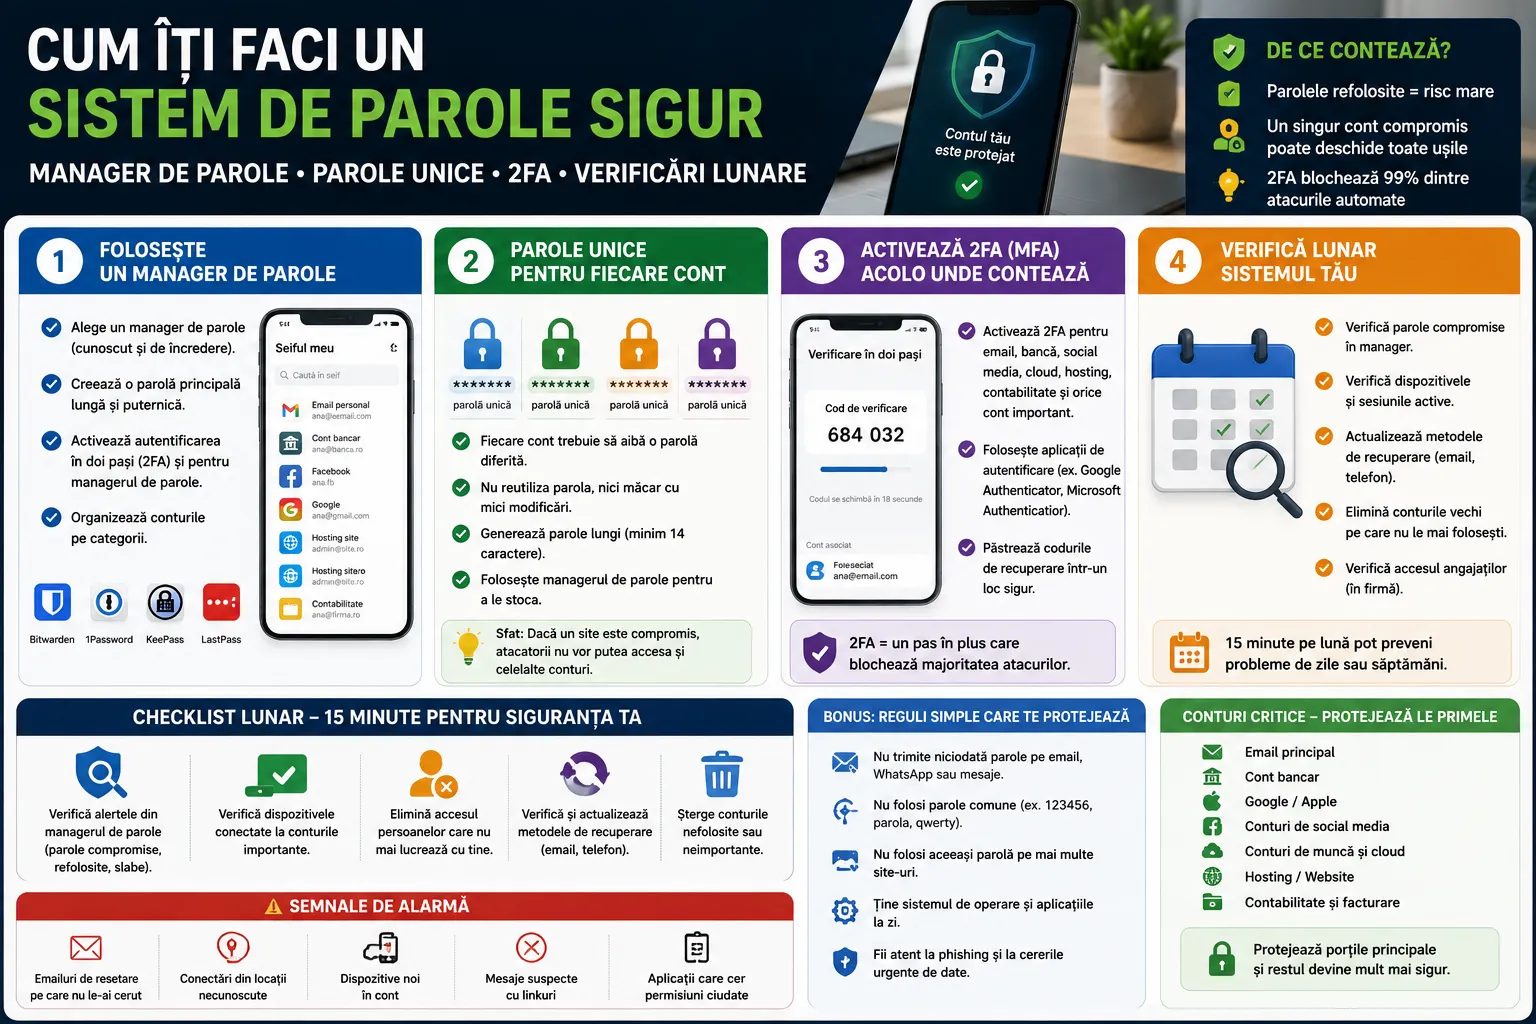
O parolă bună nu mai înseamnă doar un cuvânt complicat cu un semn de exclamare la final. În 2026, un sistem sigur de parole înseamnă trei lucruri simple: parole unice pentru fiecare cont, un manager de parole și autentificare în doi pași pentru conturile importante.
Problema nu este că oamenii nu știu că parolele contează. Problema este că au prea multe conturi: email, bancă, Facebook, Instagram, WhatsApp, Google, Apple, cloud, magazine online, contabilitate, hosting, aplicații de muncă. Nimeni nu poate memora zeci de parole lungi și diferite. De aceea apare greșeala clasică: aceeași parolă peste tot.
Începe cu managerul de parole
Primul pas este să alegi un manager de parole cunoscut și să îl folosești constant. Poate fi o soluție dedicată sau managerul integrat în ecosistemul pe care îl folosești deja, dar important este să îți poată genera parole lungi, unice și să le sincronizeze în siguranță pe telefon și laptop.
Setează o parolă principală lungă. Nu folosi numele tău, data nașterii, numele copilului, orașul sau o combinație pe care ai mai folosit-o. O variantă bună este o frază lungă, ușor de ținut minte pentru tine, dar greu de ghicit pentru altcineva. Activează autentificarea în doi pași și pentru managerul de parole. Dacă acesta este cheia tuturor conturilor, trebuie protejat mai bine decât restul.
Apoi începe să salvezi conturile pe categorii: email, bancă, social media, muncă, cumpărături, utilități, website, cloud, aplicații personale. Nu încerca să repari tot într-o singură seară. Începe cu cele mai importante 10 conturi.
Fă parole unice pentru conturile critice
Ordinea corectă este simplă: emailul principal, contul Google sau Apple, banca, aplicațiile de social media, conturile de muncă, cloudul și managerul de parole. Acestea sunt conturile care pot deschide ușa către restul vieții tale digitale.
Pentru fiecare, generează o parolă nouă, lungă și unică. Nu o scrie în WhatsApp, Notes, Excel sau într-un document numit „parole”. Managerul de parole trebuie să fie locul principal unde o stochezi.
De ce contează unicitatea? Dacă ai aceeași parolă la un magazin online și la email, iar magazinul suferă o breșă de date, cineva poate încerca aceeași combinație pe emailul tău. Dacă intră în email, poate reseta parole la alte conturi. Așa se produce efectul de domino.
Activează 2FA acolo unde contează
Autentificarea în doi pași, numită și 2FA sau MFA, adaugă un pas suplimentar la conectare. Nu mai este suficientă parola. Ai nevoie și de o confirmare prin aplicație, cod, passkey, cheie fizică sau altă metodă.
Pentru conturile importante, folosește o aplicație de autentificare, passkeys sau chei fizice acolo unde sunt disponibile. SMS-ul este mai bun decât nimic, dar nu este cea mai puternică variantă, mai ales pentru conturi sensibile. Începe cu emailul principal și conturile bancare, apoi continuă cu Facebook, Instagram, WhatsApp, Google, Apple, Microsoft, hosting și aplicațiile de muncă.
Păstrează codurile de recuperare într-un loc sigur. Fără ele, poți ajunge în situația în care îți protejezi contul atât de bine încât nu mai poți intra nici tu dacă pierzi telefonul.
Nu schimba parolele lunar fără motiv
O greșeală frecventă este schimbarea parolelor după calendar, doar ca să fie „mai sigur”. Nu asta este prioritatea. Dacă parola este lungă, unică și stocată corect, nu trebuie schimbată lunar fără motiv. Schimb-o imediat dacă apare într-o breșă, dacă ai refolosit-o, dacă ai dat-o cuiva, dacă ai introdus-o pe un site suspect sau dacă observi activitate ciudată.
Verificarea lunară nu înseamnă schimbare lunară. Înseamnă control.
Verificarea lunară în 15 minute
O dată pe lună, deschide managerul de parole și verifică alertele: parole compromise, parole refolosite, parole slabe sau conturi fără 2FA. Repară întâi conturile critice.
Apoi verifică dispozitivele conectate la Google, Apple, Microsoft, Facebook și WhatsApp. Dacă vezi telefoane, laptopuri sau locații pe care nu le recunoști, deconectează-le și schimbă parola.
Șterge conturile vechi pe care nu le mai folosești, mai ales dacă au date personale sau carduri salvate. Verifică și metodele de recuperare: email secundar, număr de telefon, coduri de backup. Dacă numărul vechi nu mai este al tău, actualizează-l imediat.
Pentru firme mici, verificarea trebuie făcută și la nivel de echipă: cine are acces la email, social media, banking, hosting, CRM și documente. Când un angajat pleacă, accesul se elimină în aceeași zi.
Un sistem bun de parole nu trebuie să fie complicat. Trebuie să fie consecvent. Manager de parole, parole unice, 2FA și verificare lunară. Aceste patru obiceiuri reduc masiv riscul ca un cont compromis să devină o problemă serioasă.
Surse folosite
- DNSC — bune practici privind politica de gestionare a parolelor.
- DNSC — bune practici pentru identificarea, autentificarea și autorizarea utilizatorilor.
- CISA — recomandări pentru parole puternice și utilizarea MFA.
- NCSC — activarea verificării în doi pași și folosirea managerilor de parole/passkeys.
- Google — Security Checkup și recomandări pentru parole unice, software actualizat și verificarea contului.
- Microsoft — folosirea verificării în doi pași și securizarea contului Microsoft.