Emailurile false trimise în numele ANAF sunt periculoase tocmai pentru că folosesc un subiect care sperie rapid: taxe, declarații fiscale, nereguli, datorii, controale sau documente urgente. Pentru o persoană fizică autorizată, un freelancer sau o firmă mică, un astfel de mesaj poate părea suficient de serios încât să deschidă atașamentul fără să mai verifice.
ANAF a avertizat inclusiv în 2025 asupra unor campanii de emailuri false transmise în numele instituției, prin care contribuabilii erau anunțați despre o „posibilă neregularitate” în declarațiile fiscale și erau împinși să urmeze anumiți pași. Exact acesta este mecanismul: mesajul creează presiune, apoi cere o acțiune rapidă.
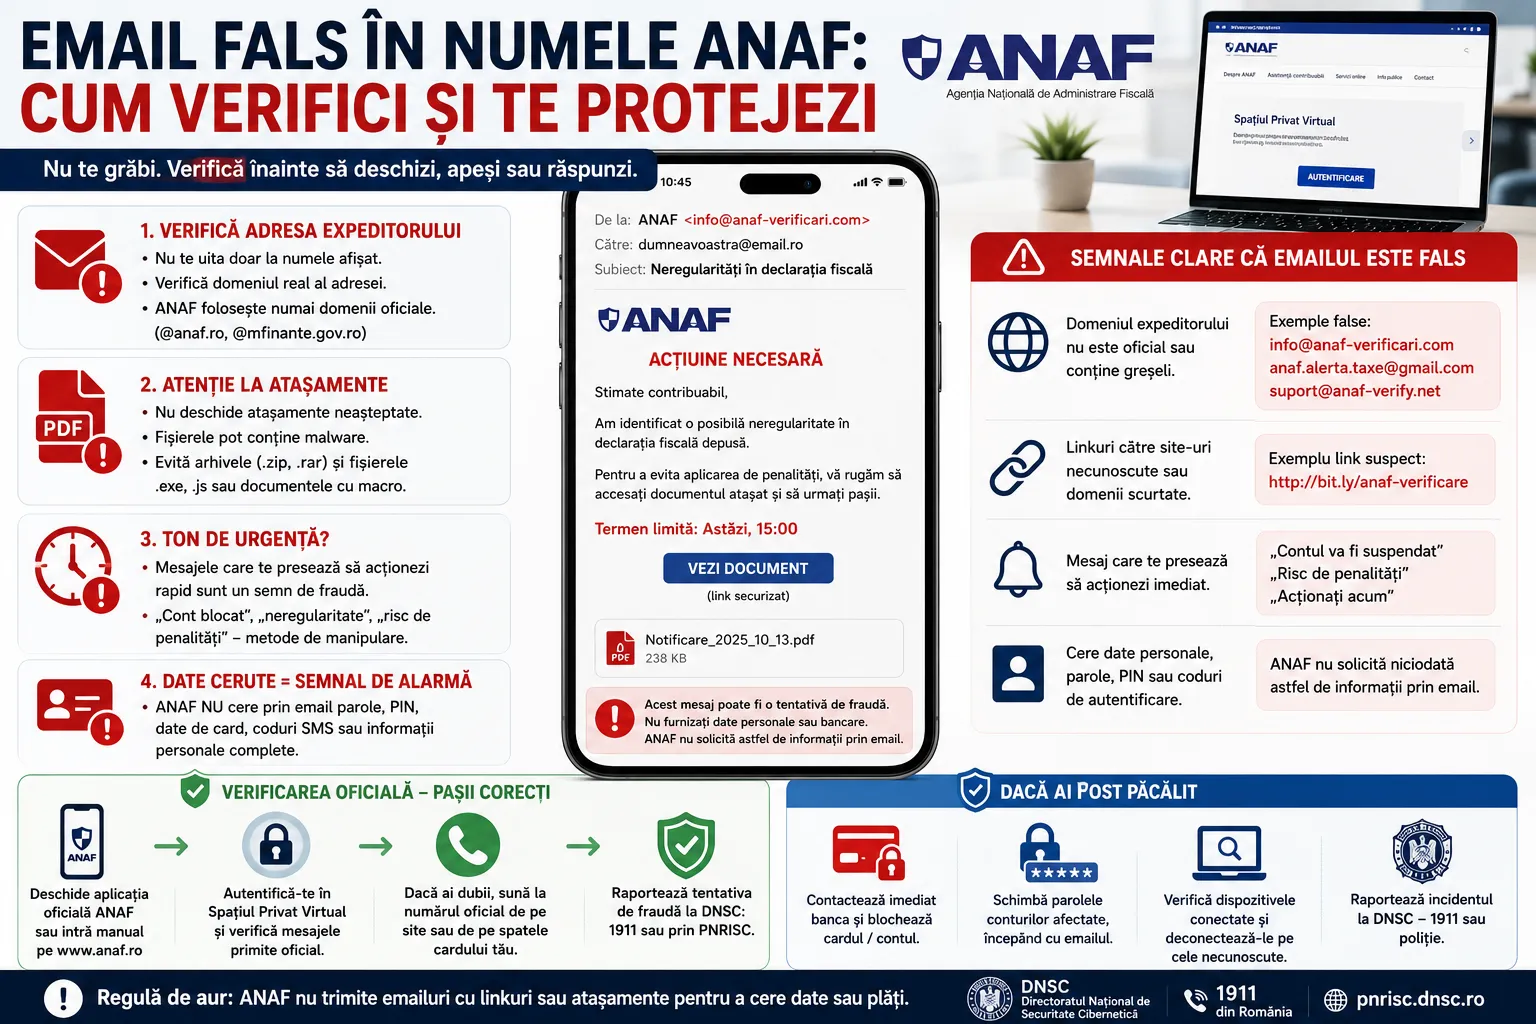
Verifică adresa reală a expeditorului
Primul lucru: nu te baza pe numele afișat. În inbox poate apărea „ANAF”, „Agenția Națională de Administrare Fiscală”, „Antifraudă” sau „Administrația Fiscală”, dar adresa reală poate fi complet diferită.
Deschide detaliile expeditorului și uită-te la domeniul de după @. Dacă emailul vine de la o adresă gratuită, de la un domeniu necunoscut sau de la o firmă care nu are legătură cu ANAF, tratează mesajul ca suspect.
Fii atent și la domeniile care imită instituția: litere schimbate, cratime în plus, cuvinte adăugate sau extensii ciudate. Atacatorii se bazează pe faptul că utilizatorul citește repede și vede doar „anaf” undeva în adresă.
Regula simplă: dacă mesajul chiar contează fiscal, îl verifici prin canal oficial, nu prin reply la emailul primit.
Nu deschide atașamentul din reflex
Emailurile false în numele ANAF pot include documente care par notificări, somații, declarații, fișe fiscale, solicitări de clarificare sau „rapoarte de nereguli”. Atașamentul este momeala.
Nu deschide fișierul dacă nu te așteptai la el. Atenție la arhive .zip sau .rar, fișiere executabile, documente Office care cer activarea macro-urilor sau fișiere care te trimit mai departe către un link. Un document care îți cere să activezi „Enable Content” ca să vezi conținutul trebuie tratat ca risc.
Și PDF-urile trebuie verificate. Un PDF poate conține un link către o pagină falsă unde ți se cere autentificare, plată, date personale sau date bancare. Dacă documentul pare real, dar a venit pe o adresă suspectă, verificarea se face în Spațiul Privat Virtual sau prin datele oficiale de contact, nu prin linkul din fișier.
Mesajul urgent este semnal de alarmă
Formulările de tip „neregularitate identificată”, „remediere imediată”, „risc de penalități”, „termen limită astăzi”, „cont blocat” sau „acțiune obligatorie” sunt folosite ca să te grăbească. Nu înseamnă automat că mesajul este fals, dar în combinație cu linkuri și atașamente devine periculos.
Un email fals vrea să reacționezi înainte să gândești. Un mesaj legitim poate fi verificat prin contul oficial, prin SPV sau prin canalele publice ale instituției.
Dacă un email îți cere să introduci date bancare, parole, coduri de autentificare, date complete ale cardului sau să faci o plată printr-un link din mesaj, nu continua.
Verifică prin SPV și site-ul oficial
Pentru probleme fiscale reale, verificarea se face prin Spațiul Privat Virtual, prin site-ul oficial ANAF sau prin canalele oficiale de contact. Nu folosi linkul din emailul suspect. Deschide browserul, tastează manual adresa cunoscută sau caută instituția dintr-o sursă sigură.
Pentru firme, regula trebuie să fie clară: niciun angajat nu deschide atașamente fiscale neașteptate și nu face plăți doar pe baza unui email. Contabilul sau administratorul verifică mesajul în SPV sau direct cu instituția.
Ce faci dacă ai deschis emailul
Dacă doar ai citit mesajul, nu este neapărat o problemă. Dacă ai descărcat atașamentul, ai introdus date sau ai făcut o plată, acționează imediat.
Închide pagina suspectă, nu mai introduce alte date, schimbă parolele conturilor afectate și anunță banca dacă ai introdus date bancare sau ai făcut o plată. Siguranța Online recomandă contactarea băncii pentru blocarea cardului și a serviciilor bancare online atunci când au fost compromise date personale sau bancare.
Dacă este vorba despre un calculator de firmă, anunță persoana responsabilă de IT și nu șterge la întâmplare dovezile. Mesajele suspecte pot fi raportate către DNSC prin platforma PNRISC sau la 1911, număr disponibil din România.
Un email fals în numele ANAF nu trebuie tratat cu panică, ci cu disciplină. Verifici expeditorul, nu deschizi atașamente neașteptate, nu apeși linkuri, nu dai date bancare și confirmi totul prin surse oficiale. În astfel de fraude, câteva minute de verificare pot preveni pierderi serioase.
Surse folosite
- ANAF — avertizare din 14 octombrie 2025 privind o campanie de emailuri false transmise în numele instituției, de la o adresă care nu aparține ANAF.
- ANAF — avertismente publice privind folosirea identității unor inspectori ANAF în tentative de fraudă și obținere de date personale/bancare.
- Siguranța Online — recomandări despre ce faci în caz de fraudă, inclusiv contactarea băncii când au fost compromise date personale sau bancare.
- DNSC — platforma PNRISC pentru raportarea atacurilor cibernetice.
- DNSC — contact oficial: 1911, disponibil din România, și formularul PNRISC pentru raportare.