Urmărirea știrilor generale despre securitate nu este suficientă pentru a afla ce trebuie actualizat într-o firmă. Ai nevoie de surse oficiale care publică versiuni afectate, identificatori CVE, dovezi privind exploatarea și recomandări concrete.
Nu trebuie să verifici zilnic zeci de bloguri. Un sistem simplu poate fi construit din patru surse instituționale și paginile oficiale ale producătorilor ale căror produse le folosești.
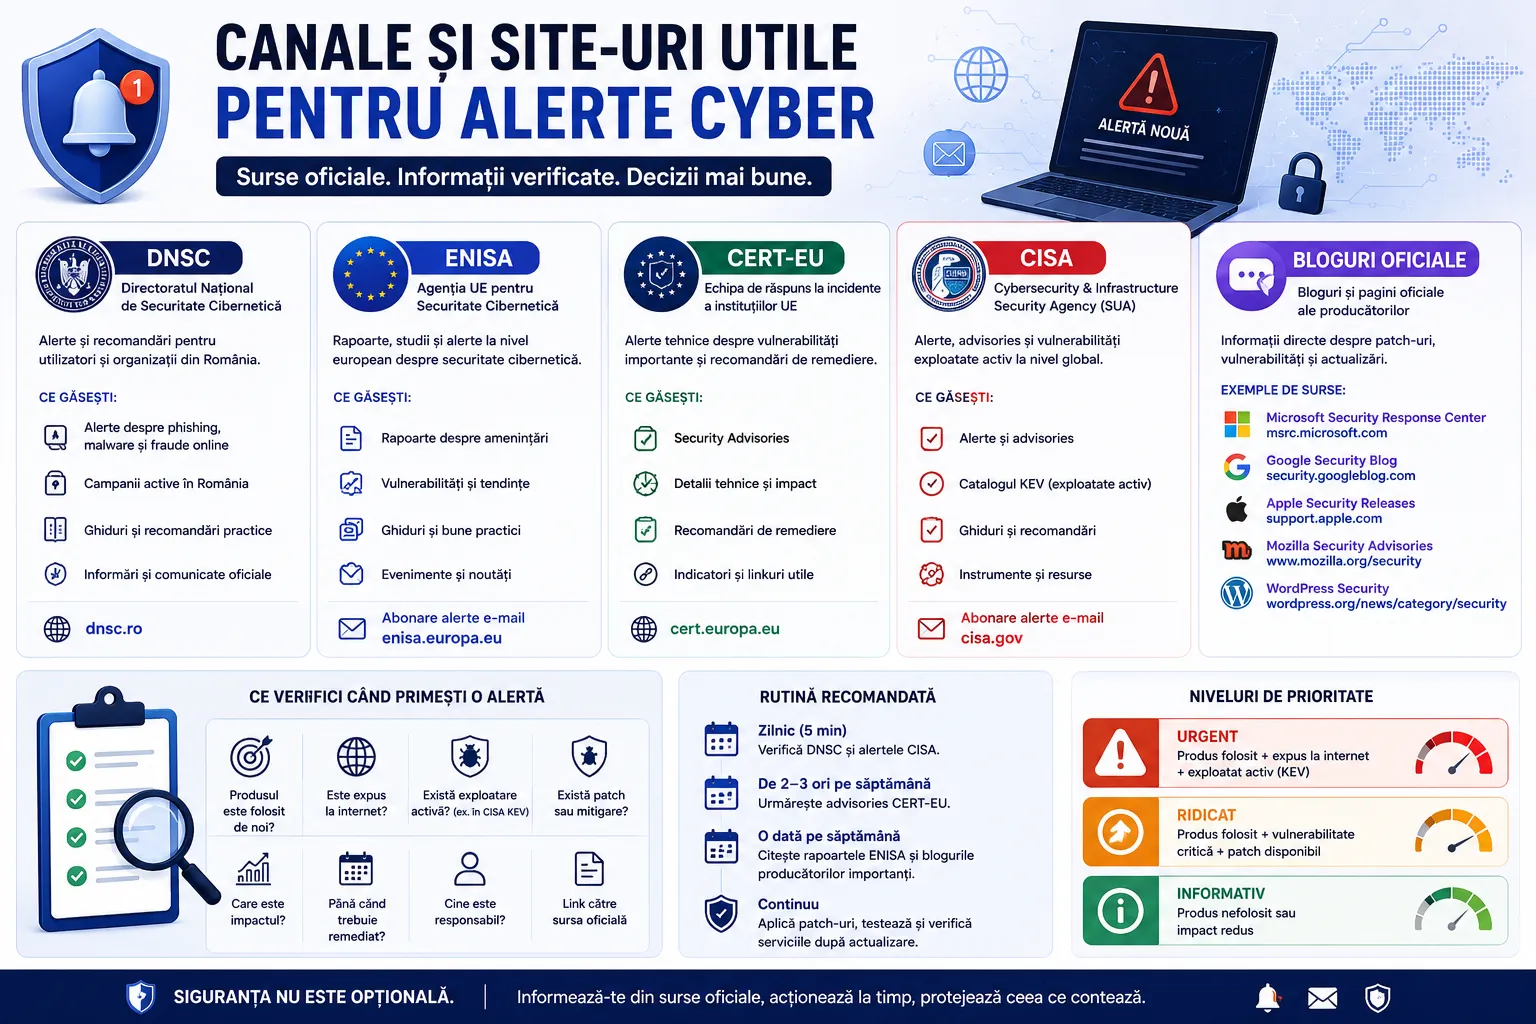
DNSC: alerte în limba română și campanii care circulă local
Pagina Alerte a Directoratului Național de Securitate Cibernetică este primul loc de verificat pentru campanii care afectează utilizatorii și firmele din România. DNSC publică avertizări despre phishing, malware, fraude prin mesaje, conturi compromise și vulnerabilități importante.
Nu citi doar titlul. Deschide alerta și notează:
- metoda de atac;
- produsele sau platformele afectate;
- indicatorii menționați;
- acțiunea recomandată;
- data publicării.
De exemplu, o alertă despre WhatsApp nu este automat relevantă pentru serverele firmei, dar trebuie transmisă persoanelor care gestionează conturile și comunicarea cu clienții. O alertă despre o bibliotecă software trebuie trimisă administratorului sau dezvoltatorului care poate verifica dacă aceasta este folosită în proiect. DNSC publică și materiale de conștientizare, ghiduri și informări periodice, nu doar alerte tehnice.
Creează în browser un bookmark numit DNSC – Alerte și verifică pagina în fiecare dimineață lucrătoare. Pentru o firmă fără echipă IT, este suficientă o verificare de cinci minute.
ENISA: rapoarte și context european
ENISA, Agenția Uniunii Europene pentru Securitate Cibernetică, nu trebuie urmărită ca un flux de notificări despre fiecare vulnerabilitate nouă. Este mai utilă pentru rapoarte despre amenințări, securitatea sectoarelor critice, NIS2, managementul incidentelor, vulnerabilități și igiena cibernetică.
ENISA oferă un serviciu oficial de alerte prin email. În formularul de abonare poți selecta numai domeniile care te interesează, precum:
- Cyber Threats;
- Vulnerability Disclosure;
- Cyber Incident Awareness;
- Awareness and Cyber Hygiene;
- Artificial Intelligence and Next Generation Technologies;
- Digital Identity and Data Protection;
- Cybersecurity of Critical Sectors.
Astfel, nu primești toate comunicatele instituției. Poți selecta separat știri, evenimente și publicații.
Pentru o firmă mică, selectează Publications, Cyber Threats, Vulnerability Disclosure și Awareness and Cyber Hygiene. Verifică emailurile ENISA săptămânal, nu ca pe o alertă care cere intervenție în aceeași oră.
CERT-EU: vulnerabilități importante și recomandări tehnice
CERT-EU publică advisories pentru vulnerabilități considerate suficient de importante încât să necesite atenția administratorilor. Acestea includ un rezumat, detalii tehnice, produse afectate, recomandări de actualizare sau mitigare și trimiteri către sursele producătorilor.
Un avantaj practic este că fiecare advisory poate fi descărcat în formate precum PDF, Markdown și JSON. Formatul JSON poate fi folosit ulterior într-o automatizare care extrage CVE-ul, produsul și recomandările într-un tabel intern.
Verifică secțiunea Security Advisories de două sau trei ori pe săptămână. Când apare o alertă, caută imediat în inventarul firmei dacă produsul este folosit.
Dacă CERT-EU publică o vulnerabilitate pentru SharePoint, dar firma nu folosește SharePoint, alerta poate fi arhivată. Dacă publică o problemă pentru Linux Kernel, iar firma are servere Ubuntu sau noduri Kubernetes, alerta trebuie analizată de administrator.
CISA: advisories și vulnerabilități exploatate activ
CISA publică Cybersecurity Alerts & Advisories, inclusiv informații despre grupuri de atacatori, tactici, tehnici, indicatori de compromitere și măsuri de apărare.
Pentru administratori, cea mai importantă resursă este însă Known Exploited Vulnerabilities Catalog, prescurtat KEV. Catalogul include vulnerabilități pentru care există dovezi de exploatare în lumea reală. CISA recomandă folosirea catalogului ca element de prioritizare în managementul vulnerabilităților.
Asta înseamnă că un CVE cu scor 9,8, dar fără exploatare cunoscută, nu este întotdeauna mai urgent decât un CVE cu scor 8,1 care se află deja în KEV și afectează un server expus la internet.
Când găsești o vulnerabilitate în KEV, verifică imediat:
Folosim produsul?
Ce versiune avem?
Este accesibil din internet?
Există patch?
Există o dată recomandată pentru remediere?
Avem semne de compromitere?
CISA permite abonarea la notificări prin email, iar după schimbările anunțate în mai 2025 recomandă urmărirea emailurilor oficiale și a canalului său cyber pentru notificări la timp.
Urmărește numai producătorii pe care îi folosești
Sursele instituționale te ajută să vezi amenințările importante. Pentru versiuni afectate și patch-uri, sursa finală trebuie să fie producătorul produsului.
O firmă care folosește Windows, Microsoft 365 sau Windows Server trebuie să urmărească Microsoft Security Response Center – Security Update Guide, unde Microsoft centralizează informațiile despre actualizările de securitate și advisories.
Pentru dispozitive Apple, folosește pagina Apple Security Releases, unde actualizările sunt listate după produs și data lansării.
Pentru Firefox și produse Mozilla, urmărește Mozilla Foundation Security Advisories, unde vulnerabilitățile sunt separate pe versiuni și produse.
Pentru Chrome, Android, Google Workspace și cercetări publicate de echipele Google, urmărește Google Online Security Blog.
Dacă administrezi WordPress, adaugă separat paginile oficiale de securitate ale WordPress și advisories pentru pluginurile comerciale instalate. Nu urmări toate pluginurile existente, ci doar produsele din inventarul tău.
Construiește un tabel simplu pentru trierea alertelor
Creează un tabel în Excel, Google Sheets sau Airtable cu următoarele coloane:
Data
Sursa
CVE
Produs
Versiuni afectate
Produs folosit de noi?
Expus la internet?
Exploatat activ?
Patch disponibil?
Responsabil
Termen
Status
Link către sursa oficială
Pentru fiecare alertă, completează întâi coloanele Produs folosit de noi? și Expus la internet?. Dacă răspunsul este Nu la ambele, nu pierde timpul cu o analiză completă.
Folosește trei niveluri de prioritate:
Urgent: produs folosit, expus la internet, vulnerabilitatea este exploatată activ sau apare în CISA KEV.
Ridicat: produs folosit, vulnerabilitate critică, patch disponibil, dar fără exploatare confirmată.
Informativ: produsul nu este folosit sau alerta oferă doar context general.
Rutina care poate fi aplicată într-o firmă mică
În fiecare dimineață, verifică DNSC și notificările CISA. Luni și joi, verifică advisories CERT-EU. O dată pe săptămână, citește publicațiile ENISA și paginile producătorilor importanți.
Nu instala un patch direct pe producție doar după ce ai văzut o alertă. Confirmă produsul și versiunea afectată în advisory-ul producătorului, fă backup, testează actualizarea și verifică serviciul după instalare.
Scopul monitorizării nu este să colecționezi cât mai multe știri. Scopul este să identifici rapid alerta care afectează un produs pe care chiar îl folosești și să o transformi într-o acțiune verificabilă.
Surse folosite
DNSC – Alerte și pagina oficială
ENISA – Alert Service, News, Threats and Incidents
CERT-EU – Security Advisories, Security Guidance și Threat Intelligence
CISA – Cybersecurity Alerts & Advisories și Known Exploited Vulnerabilities Catalog
Microsoft Security Response Center – Security Update Guide
Apple Support – Apple Security Releases
Mozilla – Foundation Security Advisories
Google Online Security Blog