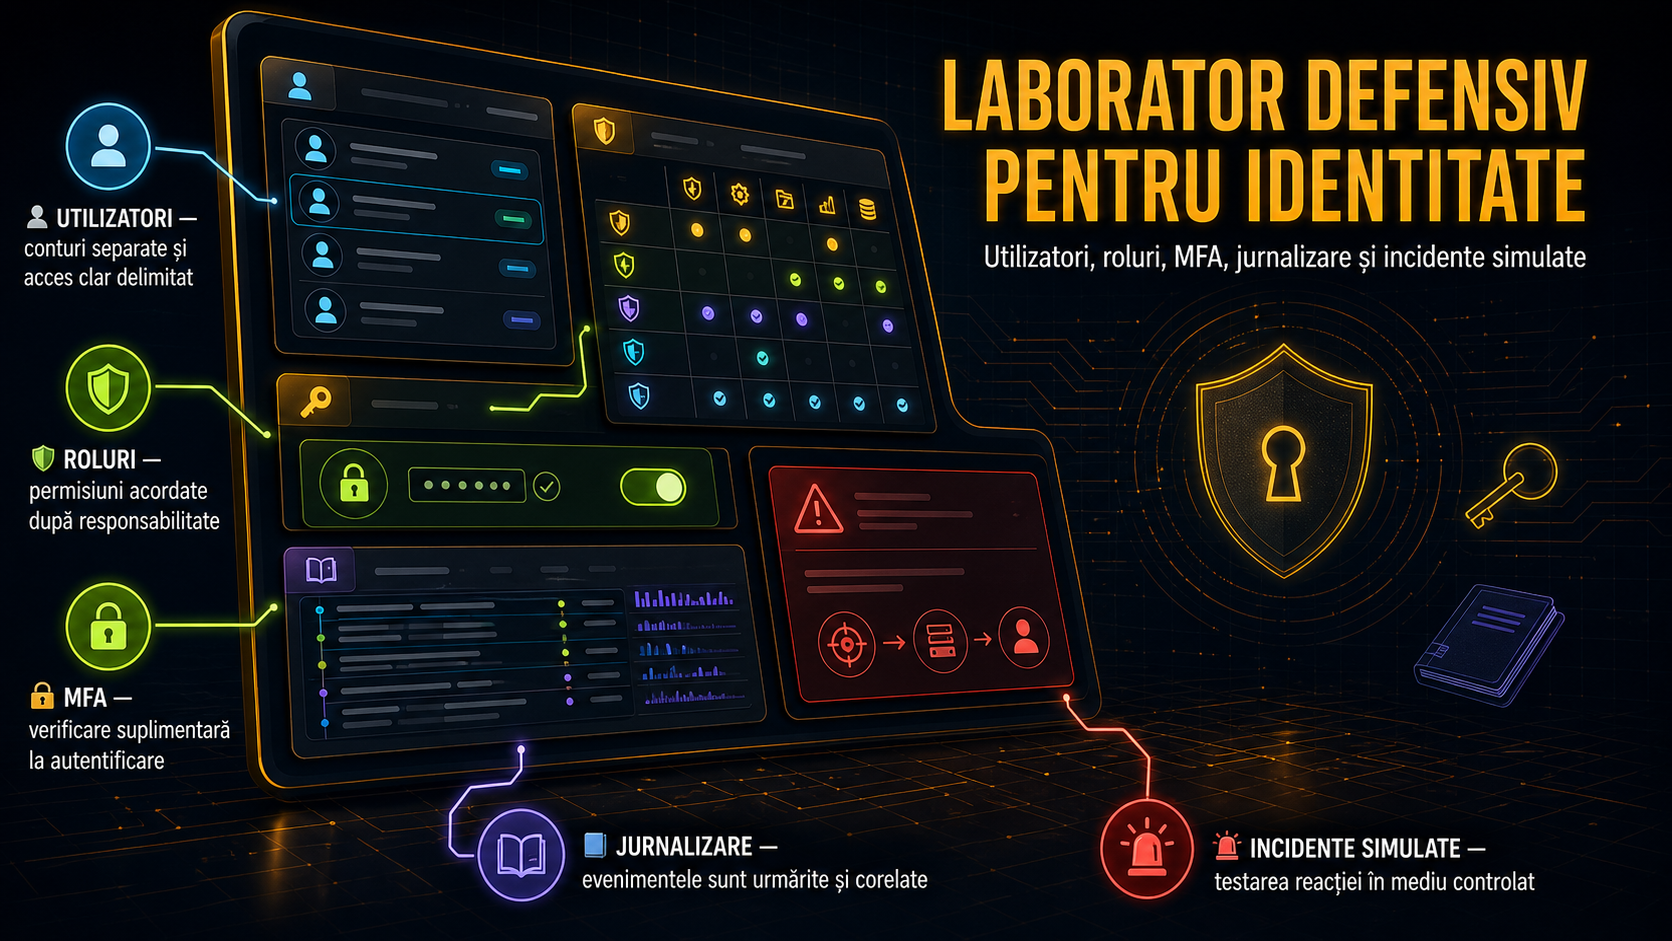
Dacă vrei să intri în cybersecurity, unul dintre cele mai utile proiecte de început nu este un „hack lab”, ci un laborator defensiv pentru identitate. În practică, multe incidente pornesc de la conturi compromise, roluri acordate prea larg, parole slabe, autentificare insuficient protejată sau lipsa logurilor. Un astfel de laborator te ajută să înțelegi cum arată protecția conturilor într-un mediu real, fără să atingi sisteme de producție și fără să exersezi tehnici ofensive.
De ce identitatea este un punct bun de plecare
Pentru firme, identitatea a devenit poarta de intrare în email, aplicații cloud, fișiere, panouri de administrare și instrumente interne. Din acest motiv, bunele practici de securitate pornesc adesea de la acces minim necesar, autentificare multifactor și monitorizarea activității. CISA recomandă măsuri de bază precum parole puternice, MFA și planuri clare pentru incidente, iar documentația Microsoft Entra arată foarte clar cât de importantă este separarea rolurilor și urmărirea autentificărilor și schimbărilor administrative.
Ce ar trebui să conțină laboratorul tău
Poți construi laboratorul într-un mediu de test, nu în contul personal principal și nu în infrastructura unui angajator. Ideea este să ai câteva identități separate și scenarii simple, dar relevante. Un set bun de pornire include un utilizator obișnuit, un cont cu drepturi de helpdesk sau suport, un administrator dedicat doar acțiunilor administrative și, dacă platforma permite, un cont „break glass” păstrat pentru situații de urgență, conform bunelor practici de continuitate. Scopul nu este să aduni cât mai multe conturi, ci să vezi clar diferența dintre ele.
Rolurile sunt partea din care înveți una dintre cele mai importante lecții din securitate: nu orice persoană trebuie să aibă acces la orice. Într-un laborator bun, verifici ce poate face fiecare rol și notezi unde apare riscul de supra-permisiune. Dacă un cont de test pentru suport poate modifica politici critice sau acorda privilegii altor conturi, ai descoperit o problemă de design. Exact această disciplină te ajută mai târziu în roluri de SOC, IAM, suport tehnic sau GRC.
MFA nu este un detaliu opțional
Autentificarea multifactor merită testată din prima zi. Nu pentru că „dă bine” în portofoliu, ci pentru că schimbă concret riscul. În laborator, urmărește diferența dintre un cont fără MFA și unul protejat suplimentar. Nu ai nevoie de scenarii spectaculoase. Este suficient să observi ce se întâmplă când un utilizator își schimbă parola, când încearcă să se autentifice de pe un dispozitiv nou, când își pierde metoda de autentificare sau când un administrator trebuie să reseteze accesul în mod controlat. Aici începi să înțelegi și partea operațională, nu doar teoria.
Jurnalizarea face diferența între „cred că s-a întâmplat ceva” și „pot demonstra ce s-a întâmplat”. NIST tratează log managementul ca element esențial pentru monitorizare, analiză și răspuns la incidente, iar în platforme precum Microsoft Entra ai separat loguri de autentificare și loguri de audit. Pentru un începător, acesta este un avantaj mare: poți urmări cine s-a conectat, când a eșuat o autentificare, ce rol a fost schimbat și ce acțiune administrativă a lăsat urme în audit.
Cum simulezi incidentele fără să depășești zona defensivă
Un laborator util nu are nevoie de „atacuri”, ci de evenimente de test pe care le controlezi. De exemplu, poți simula blocarea unui cont după mai multe încercări greșite de conectare în limitele politicii de test, resetarea parolei pentru un utilizator de laborator, atribuirea temporară a unui rol administrativ care trebuie să apară în loguri sau pierderea unei metode MFA și procesul de recuperare. La final, verifici ce urme a lăsat fiecare eveniment, ce alertă sau înregistrare ai primit și ce pași de răspuns ar trebui documentați.
Dacă vrei ca proiectul să conteze și pentru carieră, documentează-l simplu: arhitectura laboratorului, lista de roluri, politicile testate, capturi din loguri, incidentele simulate și lecțiile învățate. Un recrutor sau un manager tehnic nu caută neapărat un laborator complicat, ci dovada că înțelegi separarea accesului, MFA, auditul și răspunsul disciplinat la evenimente. Un proiect mic, clar și bine explicat valorează mai mult decât zece exerciții făcute superficial.
Pentru început, nu încerca să copiezi mediile enterprise. Construiește ceva mic, curat și repetabil. Dacă poți demonstra că știi să creezi utilizatori de test, să limitezi roluri, să activezi MFA, să citești loguri și să explici un incident simulat, ai deja un proiect defensiv foarte bun pentru primii pași în cybersecurity.
Surse
- CISA, Cyber Guidance for Small Businesses
- Microsoft Learn, Microsoft Entra multifactor authentication overview
- Microsoft Learn, Microsoft Entra Built-in Roles
- Microsoft Learn, Sign-in logs in Microsoft Entra ID
- Microsoft Learn, Learn about the audit logs in Microsoft Entra ID
- NIST, Guide to Computer Security Log Management
- NIST SP 800-61 Rev. 2, Computer Security Incident Handling Guide