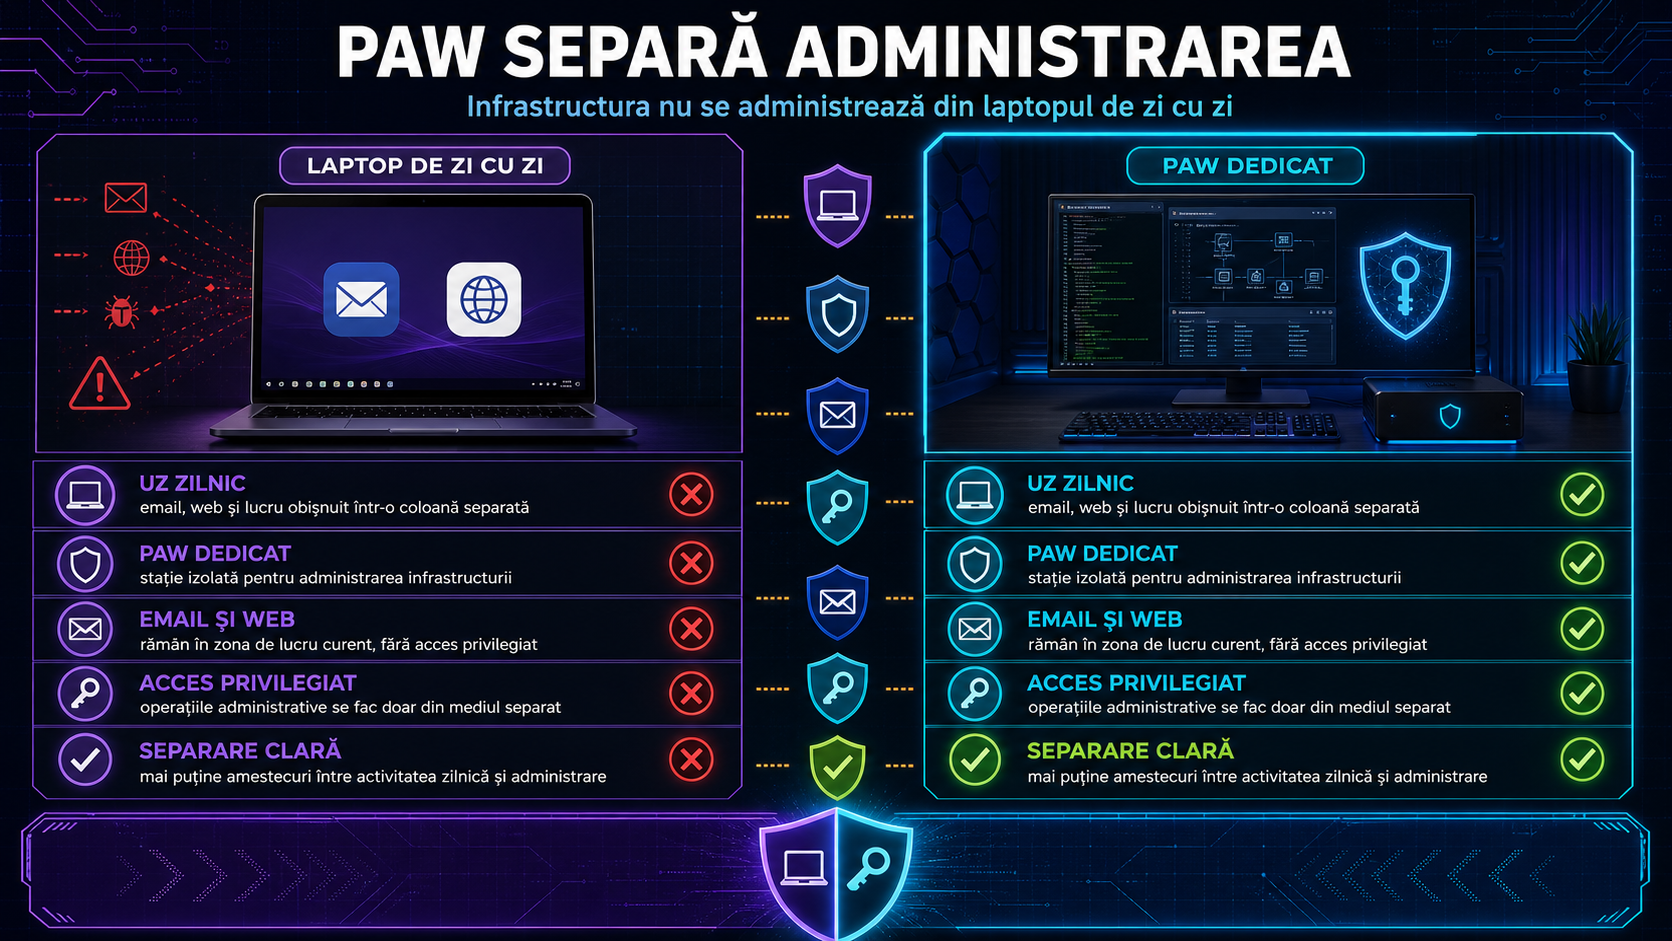
Laptopul de lucru a devenit, în multe firme, un fel de „totul într-unul”: email, documente, videoconferințe, browsing, chat intern și, uneori, chiar administrare de servere, conturi cloud sau politici de securitate. Problema este că acest amestec crește riscul exact acolo unde doare mai tare: la accesul privilegiat.
Conceptul de Privileged Access Workstation, prescurtat PAW, pornește de la o idee simplă: administrarea infrastructurii nu ar trebui făcută de pe același laptop folosit zilnic pentru email și web. Microsoft include workstation-urile securizate în strategia sa de protejare a accesului privilegiat, tocmai pentru că aceste conturi și dispozitive sunt ținte valoroase în atacuri care urmăresc controlul rapid asupra mediului IT.
De ce este riscant laptopul „bun la toate”
Laptopul obișnuit al unui angajat sau administrator intră zilnic în contact cu multe surse de risc: atașamente email, linkuri din mesaje, documente externe, site-uri compromise, extensii de browser, aplicații instalate în grabă sau sesiuni web deschise în mai multe servicii. Chiar și într-o companie atentă, acesta este mediul în care expunerea este mai mare.
Dacă de pe același dispozitiv se intră și în consola de Microsoft 365, în panoul de administrare al infrastructurii, pe firewall, pe hypervisor, în VPN sau pe servere critice, un incident banal se poate transforma într-o problemă serioasă. Un cont privilegiat compromis nu înseamnă doar un laptop afectat, ci posibilitatea de a modifica utilizatori, politici, sisteme și date.
Ce înseamnă, concret, un PAW
Un PAW nu este doar „un laptop mai bun”. Este un dispozitiv separat, folosit exclusiv pentru activități administrative sensibile. Ideea de bază este izolarea: acel dispozitiv nu este pentru email zilnic, browsing liber, social media, documente venite din exterior sau testarea de aplicații.
Pe un astfel de workstation se intră doar pentru sarcini precum:
administrarea identității și a accesului;
gestionarea serverelor și a infrastructurii cloud;
configurarea politicilor de securitate;
administrarea echipamentelor de rețea;
accesul la console critice și conturi cu privilegii ridicate.
Modelul acesta se leagă direct de principiile Zero Trust și least privilege: validezi explicit accesul, reduci privilegiile la minimul necesar și presupui că un dispozitiv obișnuit poate fi deja expus.
Cum faci separarea în firmă
Primul pas este să separi conturile, nu doar dispozitivele. Administratorul nu ar trebui să folosească același cont pentru activitate normală și pentru administrare. Un cont pentru munca de zi cu zi și un cont distinct pentru privilegii ridicate este un minim sănătos.
Al doilea pas este separarea dispozitivului. Ideal, administratorii folosesc un echipament dedicat pentru acces privilegiat. Pe acel dispozitiv se limitează drastic ce aplicații rulează și unde se navighează. Nu intră emailul de rutină, nu se deschid atașamente primite în grabă și nu se folosește browsing general.
Al treilea pas este întărirea accesului. Pentru conturile administrative, autentificarea multifactor nu ar trebui să fie opțională. În plus, accesul către console sensibile ar trebui condiționat de politici clare: dispozitiv conform, utilizator autorizat, context verificat.
Al patrulea pas este definirea clară a rolurilor. Nu toți oamenii din IT au nevoie de același nivel de acces. Un helpdesk, un administrator de endpoint-uri și un administrator de identitate nu ar trebui tratați la fel. Separarea rolurilor reduce suprafața de risc și limitează impactul unui incident.
Ce fac firmele mici care nu pot implementa imediat modelul ideal
Nu toate companiile pot cumpăra din prima un dispozitiv dedicat pentru fiecare administrator. Dar asta nu înseamnă că trebuie să rămână la modelul nesigur. Se poate începe cu pași reali:
conturi administrative separate de conturile obișnuite;
MFA obligatoriu pentru administrare;
restricționarea accesului privilegiat doar din dispozitive aprobate;
eliminarea browsingului și emailului de pe sesiunile administrative;
inventarierea clară a conturilor cu privilegii mari.
Important este să nu confunzi un compromis temporar cu soluția finală. Un browser separat sau un profil separat pe același laptop nu oferă același nivel de protecție ca un workstation dedicat.
Greșeala pe care multe firme o fac
Cea mai frecventă greșeală este comoditatea: „intrăm rapid de aici și rezolvăm”. Exact acest „rapid” poate deschide ușa unui atacator. Dacă dispozitivul de zi cu zi este folosit pentru activități expuse, atunci el nu ar trebui să devină și poarta către sistemele cele mai sensibile.
Pentru firme, un PAW nu este moft corporatist, ci o măsură de reducere a riscului. Nu oprește singur toate incidentele, dar taie una dintre cele mai periculoase combinații: email, web și privilegii mari pe același laptop. Iar pentru orice companie care administrează Microsoft 365, infrastructură cloud, servere sau rețea internă, separarea aceasta merită pusă pe lista scurtă de priorități.