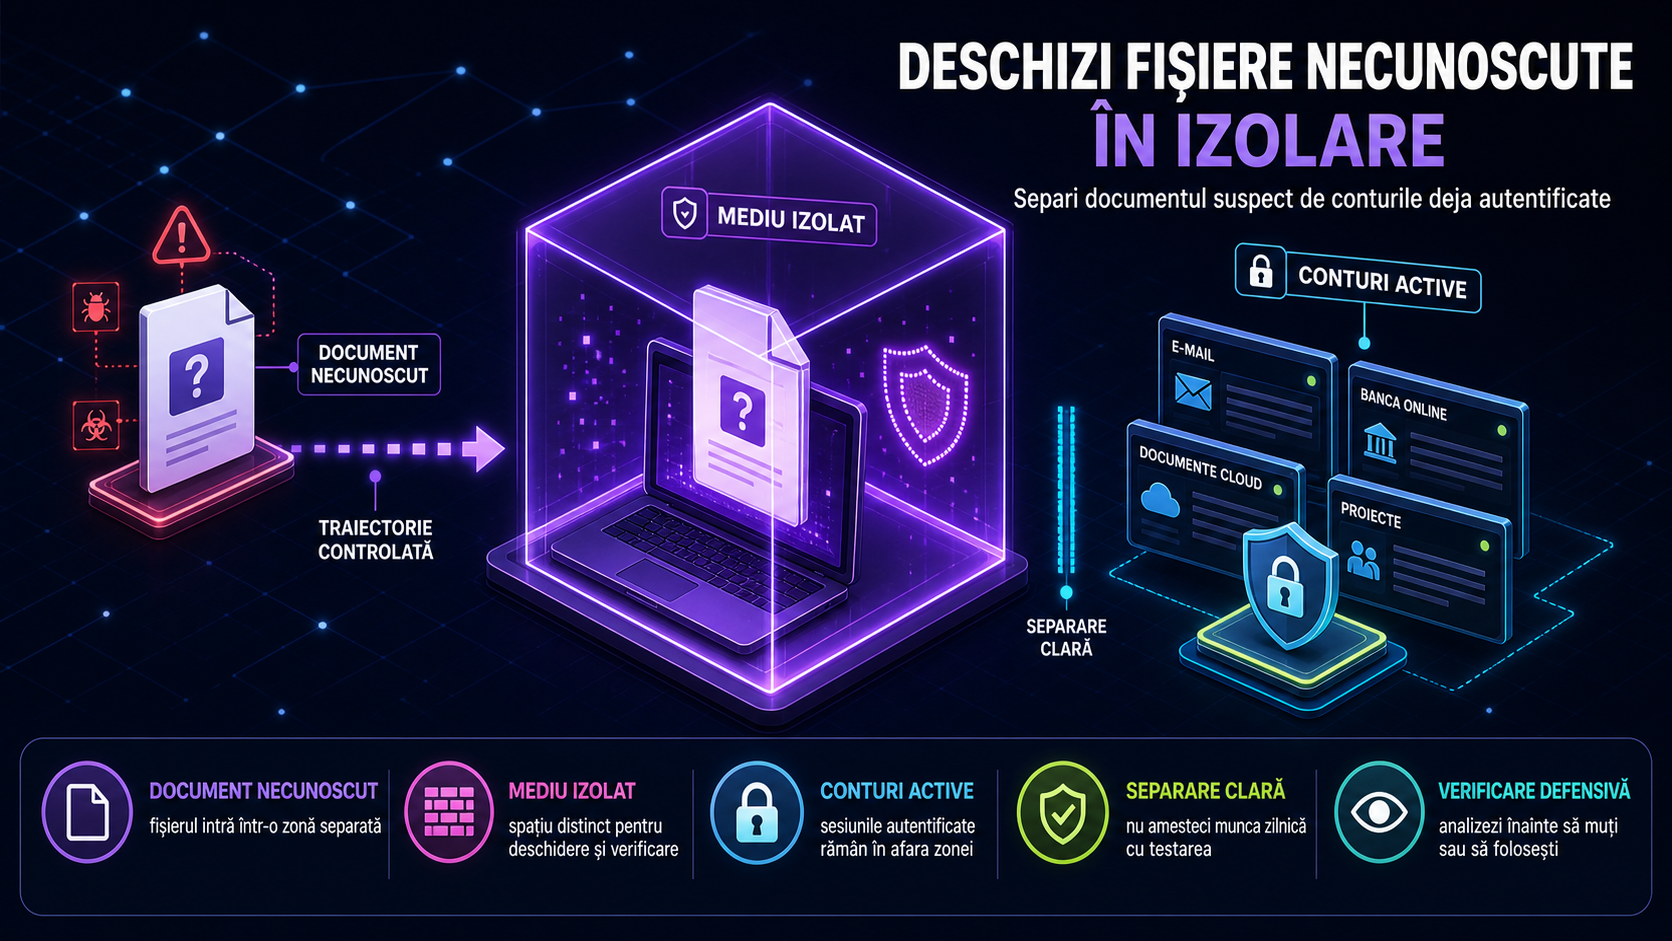
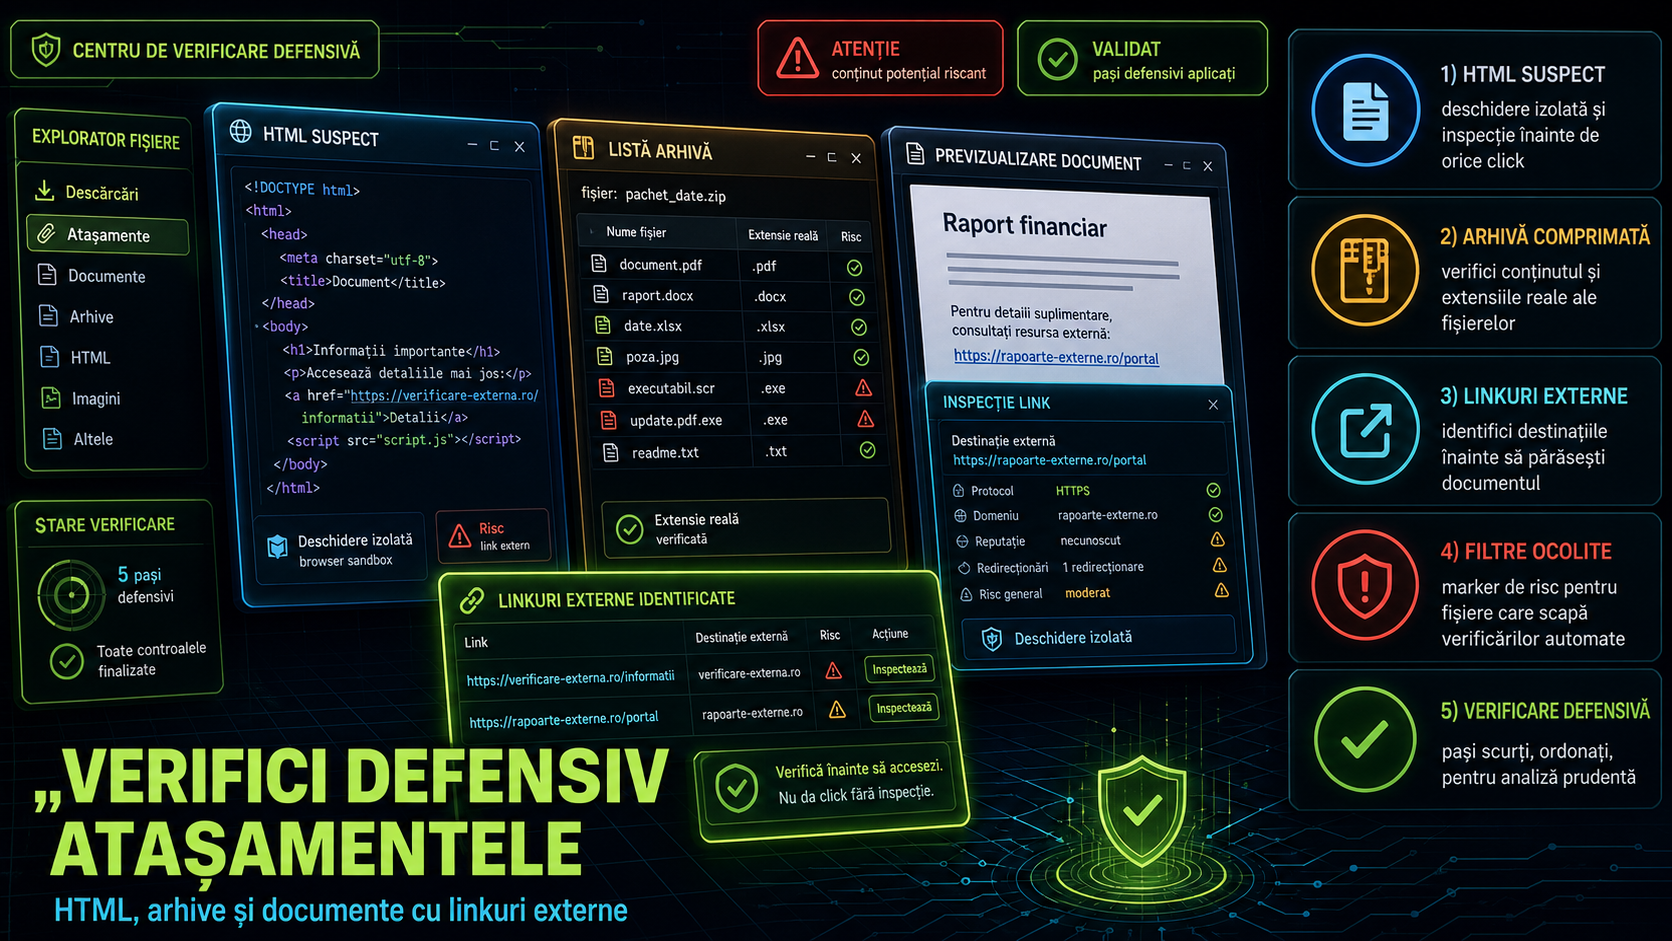
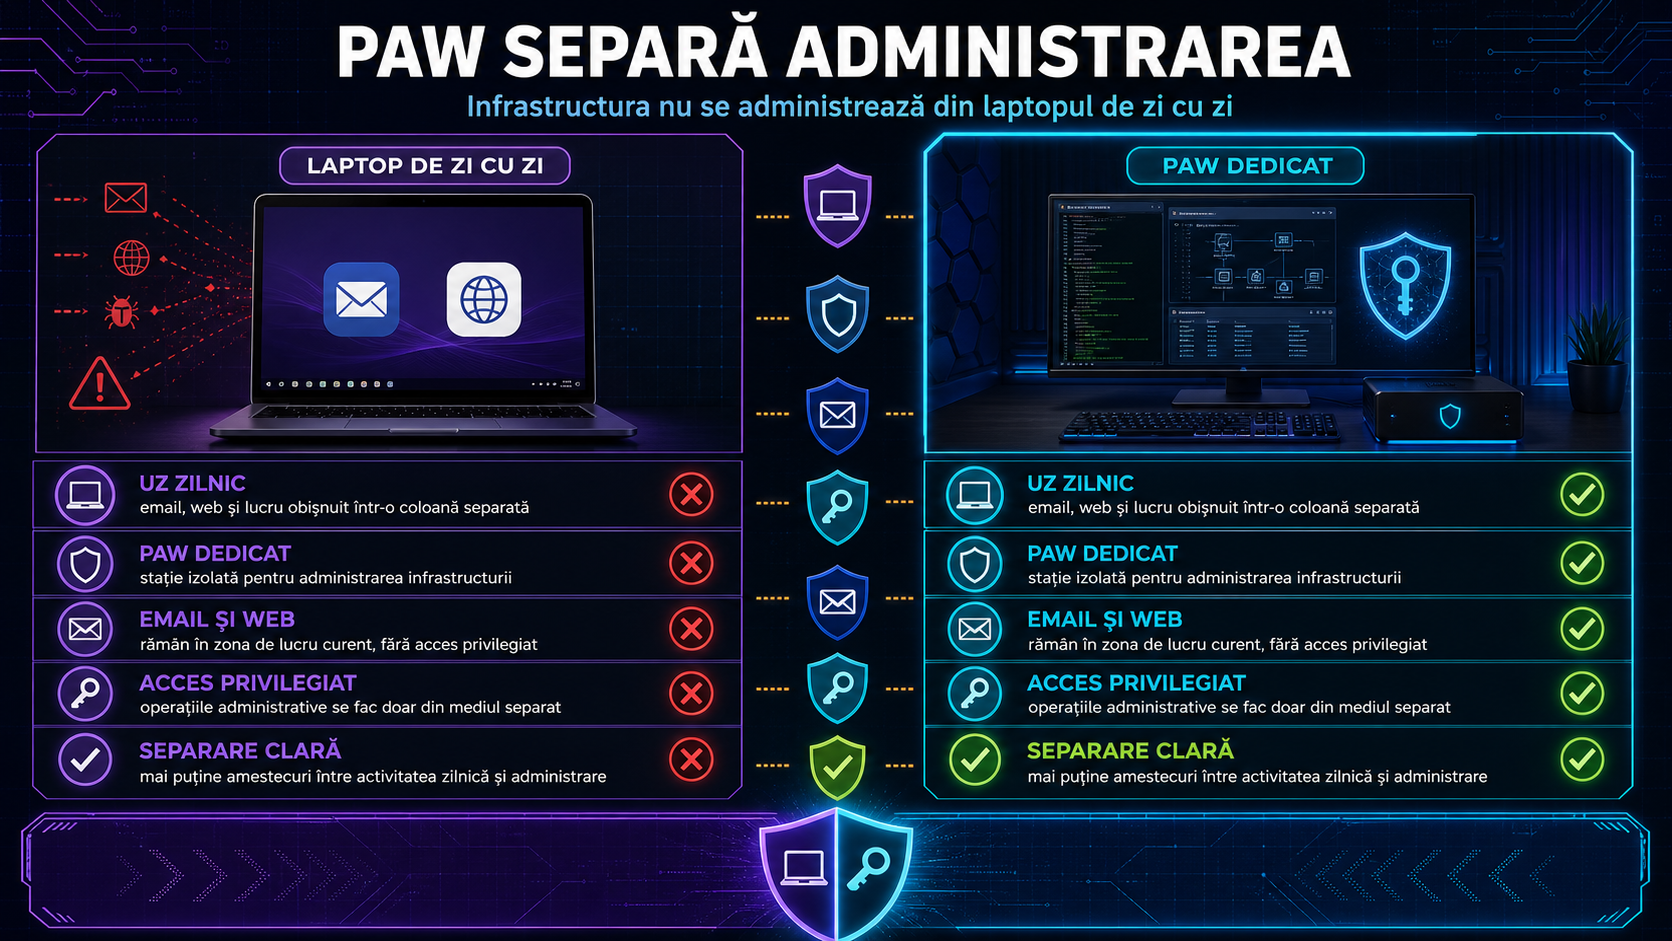
Cel mai mare risc când primești un document necunoscut nu este doar fișierul în sine, ci contextul în care îl deschizi. Dacă îl deschizi direct pe laptopul pe care ai deja emailul, conturile bancare, Word, browserul și alte sesiuni importante autentificate, orice problemă poate avea efecte mai largi decât pare la prima vedere. De aceea, soluția corectă nu este doar „scanez fișierul și văd”, ci îl deschid într-un mediu separat, temporar și cât mai izolat.
Pe scurt, regula sănătoasă este simplă: documentul suspect nu se deschide în aceeași sesiune în care lucrezi zilnic și în care ai conturi deja conectate.
De ce contează izolarea mai mult decât curiozitatea
Microsoft explică faptul că fișierele venite de pe internet, din email sau din alte locații potențial nesigure pot conține malware și, tocmai de aceea, multe se deschid în Protected View, adică în mod doar pentru citire. Este un prim strat util, dar nu este același lucru cu izolarea completă. Protected View reduce riscul, însă nu transformă calculatorul tău într-un spațiu separat.
Problema reală apare când utilizatorul apasă repede pe Enable Editing sau Enable Content, ori deschide fișierul cu aplicații și extensii deja încărcate în sistemul folosit zi de zi. Exact acolo sunt și conturile autentificate, cookie-urile, sesiunile salvate și fișierele importante.
Cea mai sigură variantă: un mediu temporar, separat
Pentru utilizatorii de Windows Pro, Enterprise sau Education, una dintre cele mai bune opțiuni este Windows Sandbox. Documentația Microsoft spune clar că este un mediu desktop izolat, temporar, bazat pe virtualizare, iar tot ce rulezi acolo rămâne separat de sistemul principal. La închiderea sandbox-ului, fișierele, aplicațiile și starea acelei sesiuni sunt șterse.
Mai important, Microsoft recomandă explicit ca aplicațiile sau fișierele neîncredere, inclusiv atașamentele din email, să fie deschise acolo. Tot Microsoft avertizează că Windows Sandbox are conexiunea la rețea activă implicit, iar pentru scenarii cu fișiere necunoscute este mai sigur să dezactivezi rețeaua și să mapezi fișierul în sandbox în mod read-only.
Asta înseamnă ceva foarte practic: dacă vrei doar să vezi ce conține documentul, nu ai niciun motiv bun să-i oferi acces la internet sau la folderele tale obișnuite.
Cum reduci concret riscul pentru conturile deja autentificate
Primul pas este să nu deschizi documentul din browserul și din desktopul pe care le folosești zilnic. Dacă ai Gmail, Outlook, Facebook, internet banking sau panouri de administrare deja logate, lasă acea sesiune neatinsă.
Al doilea pas este să folosești un spațiu separat. Ideal, Windows Sandbox. Dacă nu ai această funcție, alternativa este o mașină virtuală separată sau un dispozitiv secundar dedicat testării, nu laptopul principal.
Al treilea pas este să eviți autentificarea în acel mediu izolat. Nu intra în emailul principal, nu deschide managerul de parole, nu sincroniza OneDrive și nu te loga în conturile tale importante doar ca să „verifici repede” fișierul. Izolarea are sens doar dacă păstrezi și identitatea digitală separată.
Al patrulea pas este să tratezi cu atenție documentele Office care cer conținut activ. Microsoft avertizează că macro-urile pot introduce cod malițios și spune clar că nu trebuie activate decât dacă știi exact ce fac și ai încredere reală în sursă. Pentru simpla citire a fișierului nu ai nevoie de macro-uri.
Ce poți face dacă vrei doar să vezi documentul
Dacă scopul este doar inspecția, începe cu varianta cea mai inertă posibil: previzualizare, mod read-only sau Protected View. Dacă documentul încă ridică semne de întrebare, mută-l într-un sandbox sau într-o mașină virtuală și deschide-l acolo, fără login în conturi și fără acces la datele principale.
Dacă fișierul cere editare, pluginuri, activare de conținut sau descărcări suplimentare, acesta este un semnal de prudență, nu un motiv să te grăbești.
Un detaliu util pentru cei care folosesc Chrome: Google spune că în Guest mode nu poți vedea sau modifica informațiile altor profiluri Chrome, iar activitatea este ștearsă la ieșire. Nu este un substitut pentru sandbox, dar poate ajuta dacă vrei măcar să nu amesteci rapid documentul cu profilul principal din browser. Totuși, pentru fișiere necunoscute, un mediu izolat real rămâne opțiunea mai bună.
Concluzia practică
Dacă primești un document necunoscut, nu te întreba doar dacă pare legitim. Întreabă-te unde îl deschizi. Cea mai bună protecție pentru conturile deja autentificate este separarea: sistem separat, sesiune separată, fără loginuri importante și, ideal, fără rețea dacă nu ai nevoie de ea. Asta reduce mult riscul ca o simplă curiozitate să se transforme într-o problemă de securitate, confidențialitate sau acces la conturi.