Un incident serios nu așteaptă departamentele să se pună de acord. În primele ore, echipa tehnică vrea să limiteze paguba, juridicul întreabă dacă există date personale, managementul cere impactul, iar cineva trebuie să decidă dacă se notifică ANSPDCP, DNSC sau ambele. Problema apare când GDPR și NIS2 sunt tratate ca două dosare separate, cu două „momente zero” și două povești care ajung să se contrazică.
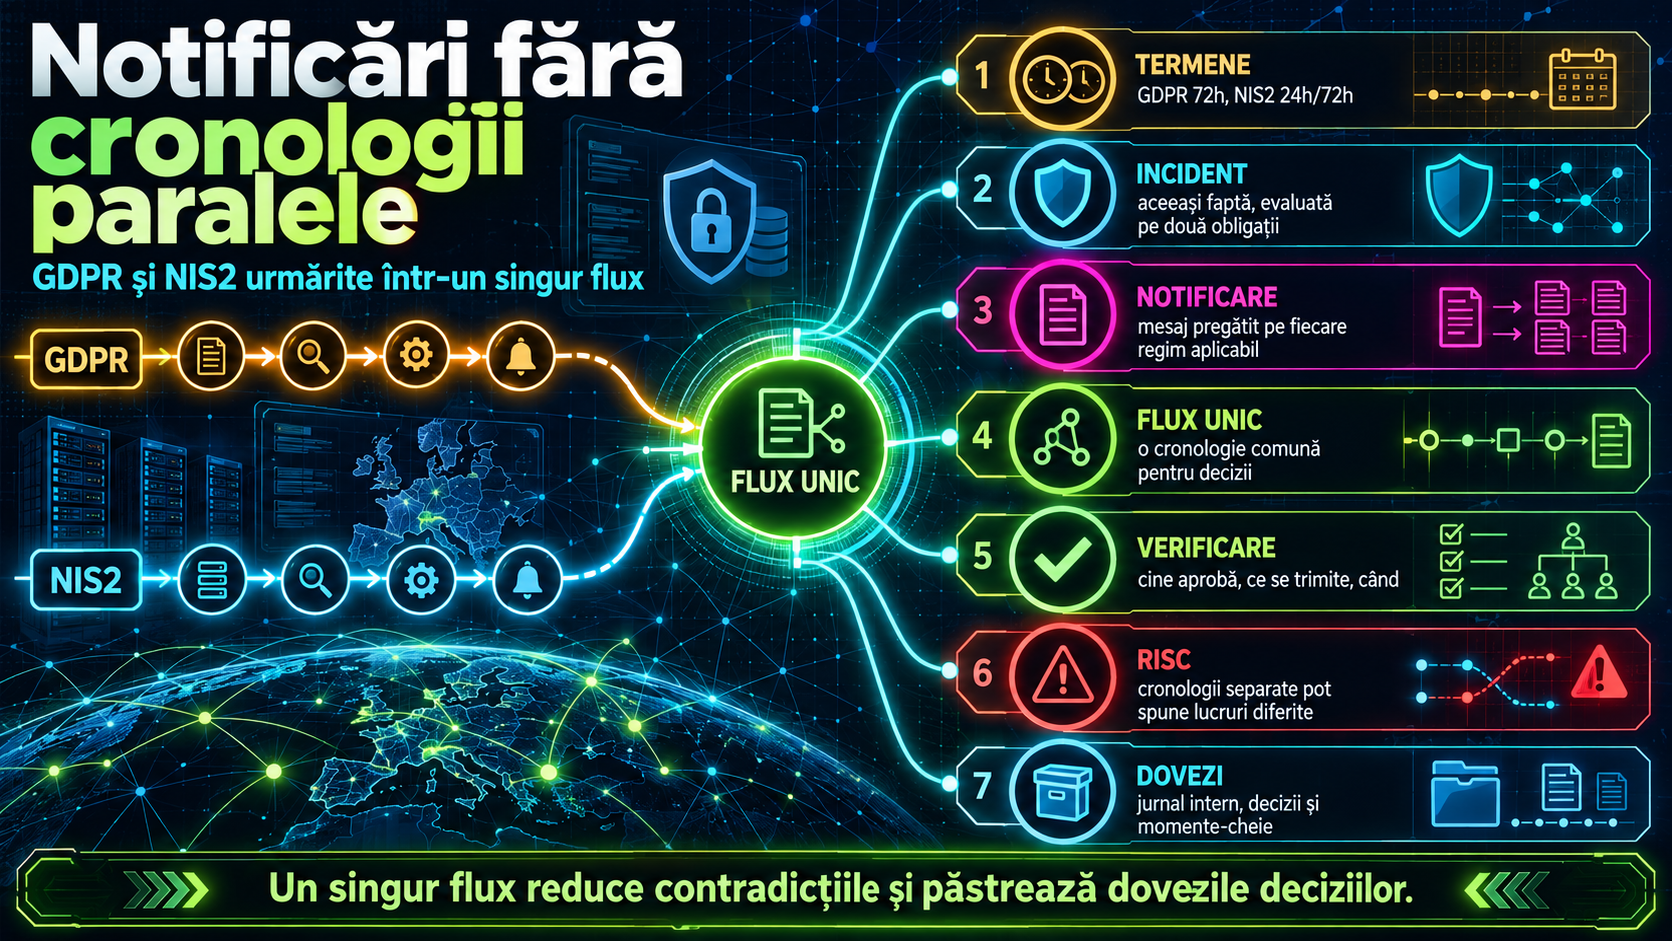
Soluția practică nu este să amesteci notificările, ci să pornești dintr-o singură cronologie internă, din care extragi două fluxuri de raportare diferite. GDPR privește încălcarea securității datelor cu caracter personal. NIS2 privește incidentele semnificative de securitate cibernetică pentru entitățile aflate în domeniul directivei și al legislației naționale aplicabile. Uneori se suprapun. Alteori, nu.
Diferența dintre termenul GDPR și termenul NIS2
În GDPR, articolul 33 cere ca operatorul să notifice autoritatea de supraveghere fără întârzieri nejustificate și, unde este posibil, nu mai târziu de 72 de ore după ce a luat cunoștință de încălcarea securității datelor cu caracter personal. Excepția este situația în care încălcarea este improbabil să genereze un risc pentru drepturile și libertățile persoanelor fizice. Dacă notificarea trece de 72 de ore, trebuie explicate motivele întârzierii.
NIS2 are o logică etapizată pentru incidente semnificative: avertizare timpurie în cel mult 24 de ore de la luarea la cunoștință, notificare a incidentului în cel mult 72 de ore și raport final nu mai târziu de o lună după notificarea incidentului. Asta nu transformă fiecare incident IT într-o raportare NIS2; contează dacă organizația intră în domeniul regulilor și dacă incidentul este semnificativ.
Un singur „T0”, nu două realități paralele
Primul pas sănătos este definirea unui T0 comun: momentul în care organizația a luat cunoștință de incident în sens operațional. Poate fi ora la care alerta a fost validată, nu ora la care a apărut prima suspiciune neverificată. Important este ca decizia să fie consemnată, cu motiv.
Din acel T0 pornesc două analize paralele. Una răspunde la întrebarea GDPR: există o încălcare a securității datelor cu caracter personal și ce risc produce pentru persoane? Cealaltă răspunde la întrebarea NIS2: este un incident semnificativ care trebuie raportat pe fluxul de cybersecurity? Jurnalul intern trebuie să rămână unic: cine a observat, ce s-a confirmat, ce sisteme sunt afectate, ce date pot fi implicate, ce măsuri au fost luate și ce rămâne necunoscut. Pentru partea de documentare, ajută o structură clară de tipul celei din raportul intern de incident: cronologie, dovezi, impact și măsuri luate.
Notificări separate, limbaj corelat
O greșeală frecventă este copierea aceleiași formulări în toate notificările. Mai sigur este ca fiecare raportare să aibă scopul ei. Către ANSPDCP, accentul cade pe datele personale, categoriile de persoane, riscuri și măsuri. Către DNSC sau autoritatea competentă, accentul cade pe incidentul de securitate, continuitatea serviciului, severitate și impact operațional.
Totuși, faptele de bază trebuie să fie aceleași. Dacă în notificarea GDPR scrii că accesul neautorizat este „probabil”, iar în notificarea NIS2 îl prezinți ca „confirmat”, diferența trebuie să fie explicată printr-o actualizare reală, nu prin două echipe care scriu separat. O formulare utilă este: „la momentul notificării, aceste elemente sunt confirmate; aceste elemente sunt în curs de verificare”. Pentru separarea dintre notificarea internă, raportarea către autorități și comunicarea către persoanele afectate, merită urmărită și distincția explicată în ghidul despre raportare către autorități și persoane afectate.
Proprietari clari pentru fiecare flux
Un flux dublu nu trebuie condus de două echipe izolate. Practic, ai nevoie de un coordonator de incident, un responsabil pentru evaluarea GDPR, un responsabil pentru evaluarea NIS2 și o persoană care controlează versiunea documentelor trimise. În firme mici, aceleași persoane pot purta mai multe roluri, dar rolurile trebuie numite.
Regula de lucru ar trebui să fie simplă: nicio notificare externă nu pleacă dintr-un document local nesincronizat. Se lucrează cu versiuni: v1 pentru alerta inițială, v2 pentru completări la 72 de ore, v3 pentru raport final sau actualizări majore. Dacă apar informații noi, nu rescrii trecutul; notezi ce s-a schimbat, când și de ce.
Ce faci când nu ai toate informațiile
Termenele legale nu așteaptă investigația perfectă. De aceea, o notificare făcută la timp poate conține informații parțiale, marcate corect. Mai riscant este să întârzii pentru că vrei o certitudine pe care nu o ai încă.
În practică, organizația ar trebui să pregătească dinainte șabloane interne: ce câmpuri sunt obligatorii pentru GDPR, ce câmpuri sunt necesare pentru NIS2, cine aprobă, unde se păstrează dovezile și cum se trimite actualizarea. Pentru România, ANSPDCP pune la dispoziție formular pentru breșe GDPR, iar DNSC indică PNRISC ca platformă națională pentru raportarea incidentelor de securitate cibernetică.
Articolul nu înlocuiește consultanța juridică. Domeniul NIS2, rolul exact al organizației și obligațiile naționale trebuie verificate pentru cazul concret. Dar principiul operațional rămâne stabil: un singur jurnal al faptelor, două evaluări distincte, notificări coerente și actualizări transparente.
Întrebări frecvente
GDPR și NIS2 pornesc de la același termen de 72 de ore?
Nu. GDPR vorbește despre notificarea unei încălcări a securității datelor cu caracter personal, unde este posibil, în 72 de ore. NIS2 are un flux etapizat pentru incidente semnificative: 24 de ore pentru avertizare timpurie, 72 de ore pentru notificarea incidentului și raport final ulterior.
Trebuie trimisă aceeași notificare la ANSPDCP și DNSC?
Nu. Notificările trebuie să fie separate, pentru că urmăresc obiective diferite. Faptele de bază trebuie însă să rămână coerente și să vină din același jurnal intern.
Ce se întâmplă dacă investigația nu este completă în primele 24 sau 72 de ore?
Articolul recomandă marcarea clară a informațiilor confirmate și a celor aflate în verificare. Termenele nu cer o investigație perfectă înainte de prima notificare, ci o raportare corectă și actualizabilă.
Cine ar trebui să controleze cronologia incidentului?
Organizația ar trebui să desemneze un coordonator de incident și responsabili pentru evaluarea GDPR și NIS2. Chiar dacă aceeași persoană are mai multe roluri, jurnalul faptelor și versiunile documentelor trebuie controlate unitar.